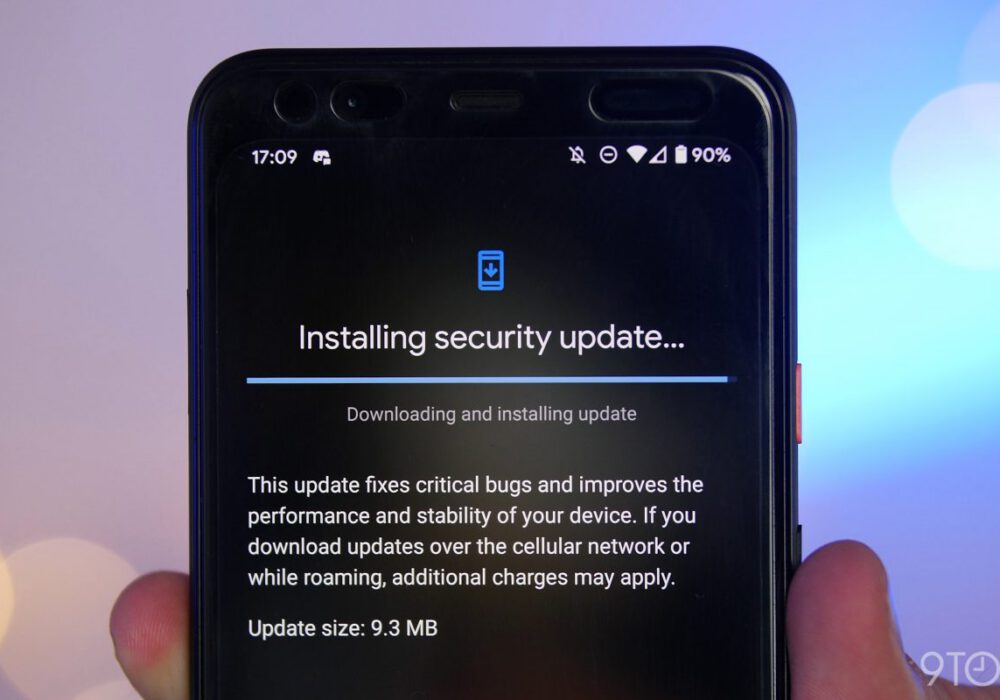
Ein Patch ist eine Softwarekomponente, die auf einem Gerät installiert wird und Dateien oder Geräteeinstellungen ändert. Patches werden typischerweise eingesetzt, um ein Problem mit einem Gerät oder einer Softwarelösung zu beheben. Häufig werden Patches von Herstellern veröffentlicht, um kritische Sicherheitslücken oder Schwachstellen zu schließen.
Der Kauf von Standardsoftware (COTS) trägt zu einem kontinuierlichen Entwicklungszyklus bei, der auch Patches für die in Ihrem Unternehmen eingesetzte Software umfasst. Beachten Sie jedoch, dass jede Software das Ende ihres Lebenszyklus und des Supports erreichen kann . Das bedeutet, dass der Softwareentwickler keine Patches mehr zur Fehlerbehebung bereitstellt. In diesem Fall müssen Sie auf eine aktuellere Version Ihrer Hardware oder Software aktualisieren, um weiterhin Patches für Ihre IT-Infrastruktur zu erhalten.
Quelle: NIST
Weiterführende Lektüre: Was ist ein Sicherheitspatch? Was ist Schwachstellenmanagement?
Verwandte Begriffe : Standardsoftware (COTS) , Produktlebenszyklus und Supportende , Softwareentwicklung
KMUs benötigen einen Verantwortlichen für die Software-Patches auf allen genutzten Geräten und Softwarelösungen. Dies kann ein eigener Mitarbeiter oder ein Drittanbieter wie Ihr Managed Services Provider (MSP) sein. (Cybersecurity Maturity Model (CMM) Level 3)
Erfahrene KMUs benötigen außerdem einen Prozess, der bei der Identifizierung kritischer Risiken oder Schwachstellen einen wiederholbaren Prozess vorgibt, um die damit verbundenen Risiken für das Unternehmen zu reduzieren. Ein wiederholbarer und vereinbarter Prozess zur Reaktion auf Schwachstellen ist Teil jedes starken Cybersicherheitsprogramms. (CMM Level 3)
Die nächste Reifestufe eines Cybersicherheitsprogramms, die über den Prozess zum Patchen von Schwachstellen hinausgeht, ist ein Prozess zum Testen Ihres Netzwerks auf Schwachstellen, fehlende Patches, gefährdete Hardware und unsichere Konfigurationen. Dies wird als Schwachstellen-Scan bezeichnet und ist besonders für KMUs von Vorteil, die über starke Prozesse für Patching und Schwachstellenmanagement verfügen, um die nächste Stufe der Cybersicherheitsreife zu erreichen. (CMM Level 4)
Die meisten KMUs werden im Cybersecurity Maturity Model (CMM) hinsichtlich Patches und Schwachstellenmanagement nie über Stufe 4 hinauskommen. Eine Möglichkeit, CMM-Stufe 5 zu erreichen, ist jedoch die Implementierung einer Network Access Control-Lösung. Diese erlaubt oder verweigert Geräten den Zugriff auf Ihr Netzwerk. Dies erfolgt auf Grundlage einer Echtzeitbewertung des Geräts, um Patch-Level, Sicherheitshärtung und Überwachungsagenten zu validieren. Für ein typisches KMU ist dies keine gute Investition.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.