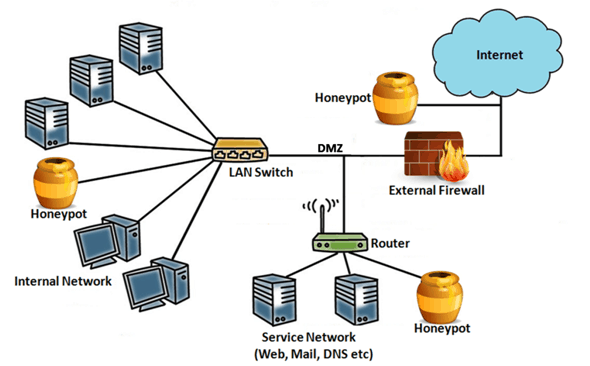
In der Cybersicherheit bezeichnet man als Honeypot eine Strategie, um Cyberkriminelle auf frischer Tat beim Versuch zu ertappen, eine Sicherheitslücke auszunutzen und ein Unternehmen zu kompromittieren. Ein Honeypot kann eine angreifbare Software, ein angreifbarer Computer oder in komplexeren Fällen ein angreifbares Netzwerksegment sein. Diese Systeme sind so konstruiert, dass sie die tatsächlichen Ziele von Cyberangriffen exakt imitieren . Im Falle einer Kompromittierung beeinträchtigen sie jedoch weder Produktionsnetzwerke noch Daten und lösen – besonders wichtig – einen Alarm beim angegriffenen Unternehmen aus.
In der Praxis kennen wir solche Operationen als Polizeiaktionen, bei denen sich ein verdeckter Ermittler als Käufer illegaler Waren ausgibt, sich mit dem Kriminellen trifft und ihn mit Unterstützung nach dem Kauf der illegalen Ware festnimmt. In der Cybersicherheit können ähnliche Aktivitäten vorkommen, wobei die Möglichkeiten zur Festnahme der Täter stark eingeschränkt sind. In der Cybersicherheit werden Honeypots meist eingesetzt, um Angriffe raffinierter Hacker zu erkennen, die möglicherweise nicht wissen, dass es sich bei dem angegriffenen System um eine Manipulation handelt. In anderen Fällen werden Honeypots eingesetzt, um Angriffe von legitimen Zielen abzuwehren. Honeypots dienen stets dazu, wertvolle Informationen darüber zu gewinnen, wie Cyberkriminelle vorgehen und wen und wie sie versuchen, Systeme anzugreifen.
Quelle: Norton/Symantec
Weiterführende Lektüre: Ransomware, Überwachung und versuchte Systemabschaltungen
Honeypots sind im Allgemeinen großen Unternehmen und Sicherheitsorganisationen vorbehalten, die sie zur Malware-Erfassung, zur Identifizierung neuer Angriffe, einschließlich Zero-Day-Schwachstellen , und zur Überwachung der Aktivitäten von Hackern einsetzen. CyberHoot sieht in den meisten KMU-Umgebungen keinen Bedarf oder Nutzen für Honeypots. Sie sind zwar keine schlechte Idee, bieten aber möglicherweise nicht den gleichen Return on Investment, wenn die gleichen Mittel nicht für Schulungen und die Einhaltung der Vorschriften für Ihre Mitarbeiter zur Verfügung stehen.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

