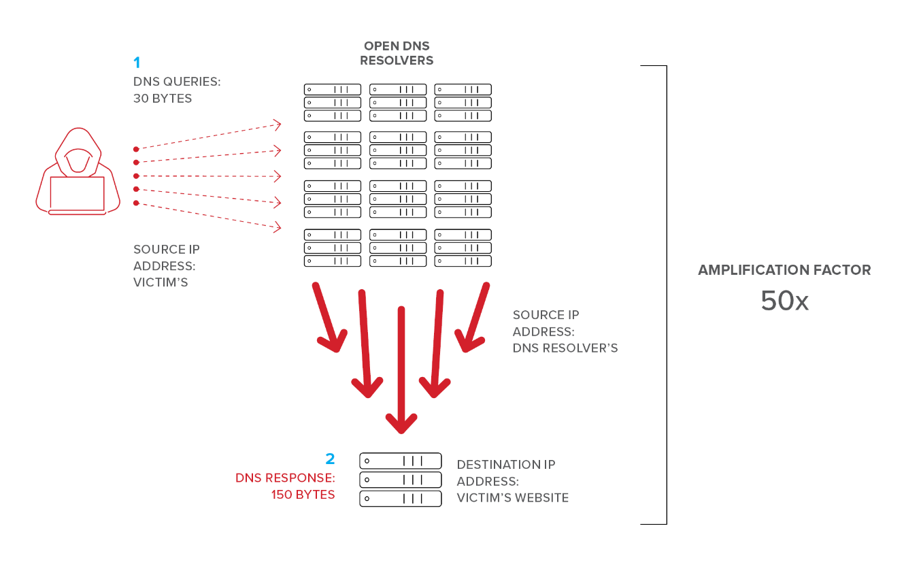
Ein DNS-Reflexionsangriff, auch bekannt als DNS-Amplifikationsangriff, ist eine Form des Distributed-Denial-of-Service -Angriffs (DDoS). Dabei nutzen Angreifer offene DNS-Server, um ihren Angriffsverkehr um bis zu das Hundertfache des ursprünglichen Quellverkehrs zu verstärken. So können beispielsweise 100 MB DNS-Anfragen in 10 Gbit/s DDoS-Datenverkehr umgewandelt werden, der auf eine Online-Ressource abzielt. Dies kann letztendlich zu einem Ausfall der Dienste für legitime Nutzer des betroffenen Systems oder der Website führen.
TCP erfordert einen Drei-Wege-Handshake. Dies verhindert die meisten gefälschten TCP-Angriffe, da der TCP/IP-Stack effizient RST-Pakete (Reset-Pakete) an unerwartete eingehende TCP-Handshake-Anfragen senden kann. DNS verwendet TCP jedoch aufgrund des hohen Aufwands für Drei-Wege-Handshakes üblicherweise nicht zur Kommunikation. DNS legt Wert auf Effizienz und Geschwindigkeit und greift stattdessen auf UDP (User Datagram Packets) zurück. Deshalb funktioniert es bei DNS-Amplification-Angriffen, da die UDP-Pakete keinen Drei-Wege-Handshake benötigen.
Bei einem Reflection-Angriff werden mehrere gefälschte DNS-Anfragen an offene DNS-Server im Internet gesendet, wobei die Quell-IP des Zielrechners gefälschter Herkunft verwendet wird. Die empfangenden DNS-Server senden die angeforderten Antwortdaten pflichtbewusst an die gefälschte Quell-IP-Adresse. Bei diesem Angriff überfluten Angreifer den DNS-Server mit diesen manipulierten Anfragen und überlasten den Zielrechner schließlich mit so vielen UDP-Paketen, dass er nicht mehr auf legitime Anfragen reagieren kann. Dies ist jedoch nicht immer der Fall. UDP-Verarbeitung ist effizient. Daher sind viele gefälschte Verbindungen erforderlich. Was wäre, wenn wir den Angriff irgendwie verstärken könnten?
Hier werden Hacker hinterhältig. Sie ändern den Reflection-Angriff von einer kurzen Antwort der DNS-Server auf die Anforderung der gesamten ZONE-Datei einer großen DNS-Site. Dabei kann eine Anfrage mit 1 Byte Daten so verstärkt werden, dass ein DNS-Server gezwungen wird, mit 30-mal so vielen Daten in den Antwortpaketen zu antworten.
Bei DNS-Amplification- und Reflection-Angriffen können Hacker, die eine kleine Anzahl von Bot-Netzwerksystemen kontrollieren , ihren Angriffsverkehr um das Hundertfache verstärken, um eine erdrückende Datenflut auf den Zielrechner zu erzeugen und diesen lahmzulegen.
Moment mal. Das ist vielleicht eine bittere Pille. In 25 Jahren Cybersicherheit hat CyberHoot nicht viele solcher DDOS-Angriffe auf KMUs erlebt. Der Angriff ist nicht in den Top 20 der Angriffe aufgeführt, die Verizon in seinem DBIR auflistet. Nur weil es möglich ist, heißt das nicht, dass es wahrscheinlich ist. Wenn Sie einem solchen DDOS-Angriff ausgesetzt sind, sollten Sie umgehend einen DDOS-Schutzanbieter aus der unten stehenden Liste beauftragen und eine seiner On-Demand-Lösungen implementieren. Die Einrichtung ist im Notfall teurer, aber wenn Sie nie angegriffen werden, fallen auch keine Kosten an.
Imperva | NetScout | Akamai | CloudFlare | Radware
Verwandte Begriffe: Bot-Netzwerke, Bot-Anführer und Bot-Master , Distributed Denial of Service (DDoS)
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ich erinnere mich an die Anfänge von...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

