Das Cybersecurity Maturity Model Certification (CMMC) ist ein System von Konformitätsstufen, das der Regierung, insbesondere dem US-Verteidigungsministerium (DoD) , hilft festzustellen, ob eine Organisation über die erforderlichen Sicherheitsmaßnahmen verfügt, um sicher mit Controlled Unclassified Information ( CUI ) oder anderen geschäftskritischen Daten zu arbeiten. Unternehmen, die mit dem DoD zusammenarbeiten möchten, müssen CMMC-zertifiziert sein und die spezifischen CMMC-Vorschriften einhalten. Ursprünglich umfasste CMMC fünf Zertifizierungsstufen. Mit der im Januar 2022 veröffentlichten Version CMMC 2.0 wurden diese jedoch auf drei Stufen reduziert (siehe unten).
Stufe 1 sollte in den meisten Unternehmen bereits erreicht sein; dazu gehören grundlegende Sicherheitssysteme, sichere Passwörter und Virenschutzsoftware . Stufe 3 umfasst proaktive Methoden zur Erkennung und Abwehr von Bedrohungen, bevor diese entstehen, sowie Systeme und Prozesse zur Überprüfung der Infrastruktur, zur Identifizierung von Schwachstellen und deren Behebung. Ein System der Stufe 3 wird kontinuierlich optimiert.
Organisationen, die mit Informationen des US-Verteidigungsministeriums arbeiten, benötigen eine CMMC-Zertifizierung. Bei Organisationen mit CUI reicht möglicherweise eine Freigabe der Stufe 2 oder niedriger aus. Bei Organisationen mit Verschlusssachen ist wahrscheinlich eine Freigabe der Stufe 3 erforderlich.
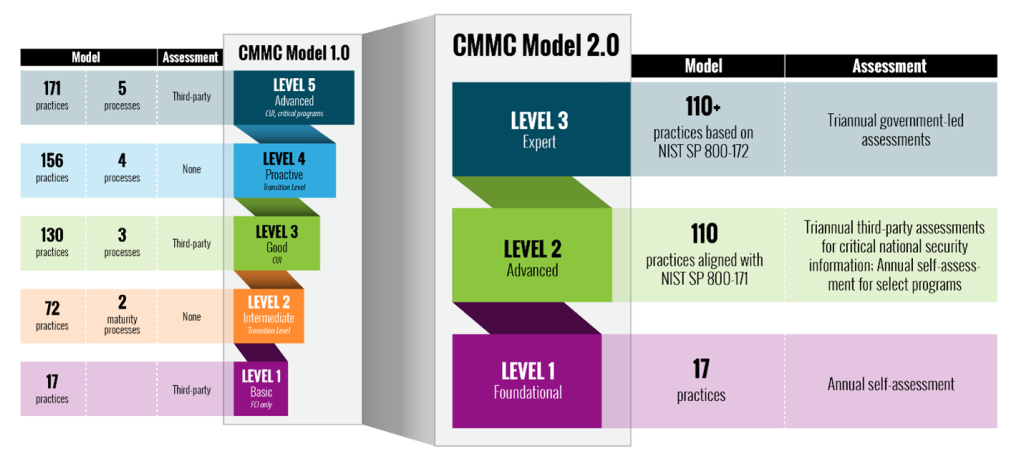
Wenn Sie mit der Regierung zusammenarbeiten möchten, benötigt Ihre Organisation möglicherweise CMMC-Konformität. Die Anforderungen an die CMMC-Konformität variieren je nach Vertrag. Viele Verträge erfordern nur Konformität der Stufe 1 oder 2, einige jedoch auch Stufe 3.
Wenn Sie nicht für die Regierung arbeiten, aber zukünftig in der Verteidigungsindustrie tätig sein möchten, sollten Sie dennoch mit CMMC beginnen. Viele schätzen, dass ein Unternehmen 12 bis 18 Monate benötigt, um CMMC Level 2 zu erreichen, und länger, um Level 3 zu erreichen.
Sie sollten sich außerdem von einem CMMC-Berater bei der Vorbereitung unterstützen lassen. Viele Wege führen in eine Sackgasse. Weitere Entscheidungen im Rahmen der CMMC-Konformität müssen noch getroffen werden – insbesondere, wer die Konformität der Stufe 2 selbst bestätigen kann und wer eine Zertifizierung durch eine lizenzierte Zertifizierungsstelle benötigt.
Die Grundprinzipien der CMMC-Compliance basieren auf proaktiven und konsistenten Sicherheitspraktiken, die auf den Kontrollzielen von NIST 800-171 basieren. Die meisten Unternehmen sollten sich auf die Implementierung dieser Kontrollen konzentrieren, um ein umfassendes Cybersicherheitsprogramm zu gewährleisten und sich so ein gutes Gefühl zu geben.
Die folgenden zusätzlichen Empfehlungen helfen Ihrem Unternehmen dabei, den richtigen Weg zur CMMC-Konformität einzuschlagen.
Zusätzliche Empfehlungen zur Cybersicherheit
Darüber hinaus helfen Ihnen die folgenden Empfehlungen, sich und Ihr Unternehmen vor den vielfältigen Bedrohungen des täglichen Lebens zu schützen. Alle unten aufgeführten Vorschläge erhalten Sie durch die Inanspruchnahme der vCISO-Programmentwicklungsdienste von CyberHoot.
Alle diese Empfehlungen sind in CyberHoot (Produkt oder vCISO-Services) integriert. Mit CyberHoot können Sie Ihre Mitarbeiter steuern, schulen, beurteilen und testen. Besuchen Sie CyberHoot.com und registrieren Sie sich noch heute für unsere Services. Bleiben Sie außerdem mit unseren monatlichen Cybersicherheits-Newslettern stets auf dem Laufenden.
Quellen:
Weitere Leseempfehlungen:
Sicherung der Verteidigungsindustrie
CyberHoot stellt Ihnen weitere Ressourcen zur Verfügung. Nachfolgend finden Sie Links zu allen unseren Ressourcen. Schauen Sie sich diese jederzeit gerne an:
Hinweis: Wenn Sie unseren Newsletter abonnieren möchten, besuchen Sie einen der oben stehenden Links (außer Infografiken), geben Sie Ihre E-Mail-Adresse auf der rechten Seite ein und klicken Sie auf „ Newsletter senden“.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

