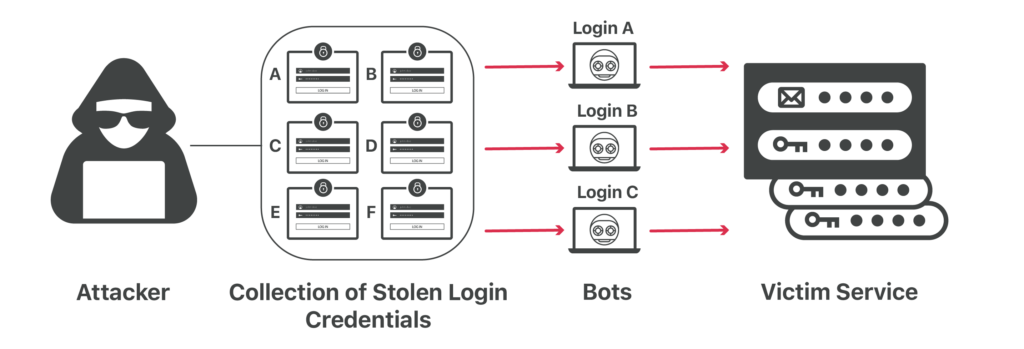
Credential Stuffing bezeichnet das unbefugte Einschleusen gestohlener Benutzernamen und Passwörter in die Webauthentifizierung, um sich unberechtigten Zugriff auf Benutzerkonten zu verschaffen. Nach erfolgreicher Anmeldung übernimmt der Angreifer schnell die Kontrolle über das Konto. Anschließend kann der Hacker betrügerische Finanztransaktionen durchführen. Im Falle eines E-Mail-Kontos durchsucht er die Ordner „Gesendete Objekte“ und „Gelöschte Elemente“ nach allen verfügbaren E-Mail-Adressen. Diese Personen werden dann wahrscheinlich mit neuen Phishing-Angriffen attackiert, indem sich der Angreifer als die vertrauenswürdige Person ausgibt, deren Konto gehackt wurde.
Hacker erlangen diese gestohlenen Zugangsdaten in der Regel dadurch, dass Nutzer auf Phishing -Links klicken und ihre Kontoinformationen auf gefälschten Webseiten eingeben. Alternativ können sie Datenbanken mit Benutzernamen und Passwörtern im Darknet erwerben. Schließlich dringen professionelle Hacker in beliebte Webseiten ein und stehlen Passwortdatenbanken in der Hoffnung, dass diese nicht ausreichend mit gesalzenen und iterativ gehashten Passwörtern verschlüsselt wurden.
Quelle: Secret Security Wiki
Weiterführende Lektüre: Die sich wandelnde Bedrohung durch Credential Stuffing
Verwandte Begriffe: Phishing , Spear-Phishing , Trojanisches Pferd
Credential Stuffing ist ein weiterer Cyberangriff, der durch entsprechende Aufklärung und Sensibilisierung im Bereich Cybersicherheit abgeschwächt werden kann. Die Schulung von Mitarbeitern und die Nutzung der neuen Phishing-Tests von CyberHoot verringern die Wahrscheinlichkeit einer Sicherheitsverletzung durch die Eingabe von Anmeldedaten auf einer schädlichen Website. Der beste Schutz gegen diese Art von Angriffen ist eine sorgfältige Passworthygiene und die Schulung von Mitarbeitern über die Gefahren von Phishing. Die richtige Passworthygiene lässt sich mit den folgenden Schritten vereinfachen:
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.