Ein Pufferüberlaufangriff tritt auf, wenn ein Programm versucht, einen Speicherbereich (einen Speicherpuffer) mit mehr Daten zu füllen, als dieser aufnehmen kann. Puffer sind im Wesentlichen Speicherbereiche, die Daten vorübergehend zwischenspeichern, während diese von einem Ort zum anderen übertragen werden.
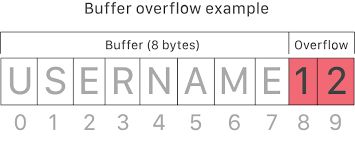
Wenn ein Hacker schädliche Eingaben an eine anfällige Anwendung sendet, kann er die Anwendung zur Ausführung von Schadcode zwingen, um die Kontrolle über den Rechner zu übernehmen oder das System zum Absturz zu bringen. Pufferüberlauf-Schwachstellen werden bekanntermaßen durch Programmierfehler verursacht, die leicht zu verstehen, aber viel schwieriger zu vermeiden und zu verhindern sind.
Angreifer nutzen Pufferüberläufe aus, indem sie den Speicher einer Anwendung überschreiben, den Ausführungspfad des Programms ändern und eine Reaktion auslösen, die Dateien beschädigt oder vertrauliche Informationen preisgibt. Beispielsweise kann ein Angreifer zusätzlichen Code einführen und neue Anweisungen an die Anwendung senden, um privilegierten Zugriff auf Ihr IT-System zu erhalten.
Quelle: NetSparker , Imperva
Weitere Leseempfehlungen:
Verwandte Begriffe:
Die Vermeidung von Pufferüberläufen ist in erster Linie für Unternehmen relevant, die Software entwickeln. Schulen Sie Ihre Entwickler in Bezug auf die zehn häufigsten Programmierfehler laut OWASP, um ihnen die Bedeutung von Grenzwertprüfungen und Eingabevalidierung im geschriebenen Code zu verdeutlichen. Die meisten statischen Code-Scanning-Lösungen auf dem Markt prüfen die Eingabevalidierung und warnen Sie, falls diese nicht korrekt konfiguriert ist. Integrieren Sie statisches und dynamisches Code-Scanning stets in Ihren Softwareentwicklungszyklus.
Unternehmen, die nicht im Entwicklungsbereich tätig sind, müssen auf Schwachstellen in der von ihnen erworbenen und eingesetzten Standardsoftware achten. Manchmal weisen diese Schwachstellen wie Pufferüberläufe auf, die Ihre Computersysteme gefährden können. Beachten Sie stets die Sicherheitshinweise Ihrer Anbieter und installieren Sie rechtzeitig Patches, um sicherzustellen, dass Ihre Softwareumgebung vor diesen und vielen anderen Schwachstellen geschützt ist.
Pufferüberlaufangriffe lassen sich leicht verhindern, egal ob im Code anderer oder in Ihrem eigenen. Beachten Sie dies und vermeiden Sie kostspielige Fehler.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Schon bevor Claude Code …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.