Koreanische Sicherheitsanalysten haben eine Malware-Kampagne entdeckt, die mit sogenannten „Cheats“ für Videospiele auf YouTube Spieler dazu verleitet, RedLine herunterzuladen – eine leistungsstarke Malware zum Datendiebstahl. Das Videospiel Valorant ist ein kostenloser Ego-Shooter für PC. Das YouTube-Video zeigt, wie man einen „Aimbot“ installiert. Diese in das Spiel integrierte Software zielt automatisch mit der Waffe des Spielers auf jeden Gegner, ohne dass dieser etwas tun muss. Dadurch können auch unerfahrene Spieler die Rangliste dominieren und schnell aufsteigen.
In der Videobeschreibung auf YouTube findet sich ein externer Link zur Installation eines „Aimbots“, der zu einer Downloadseite führt. Nutzer, die versuchen, die Datei aus der Videobeschreibung herunterzuladen, werden auf eine Seite namens „anonfiles“ weitergeleitet. Dort erhalten sie ein RAR-Archiv mit einer ausführbaren Datei namens „Cheat installer.exe“. Diese Datei ist in Wirklichkeit eine Kopie des RedLine-Stealers, einer der am weitesten verbreiteten Malware-Infektionen zum Stehlen von Passwörtern. Diese Malware entnimmt infizierten Systemen folgende Daten:
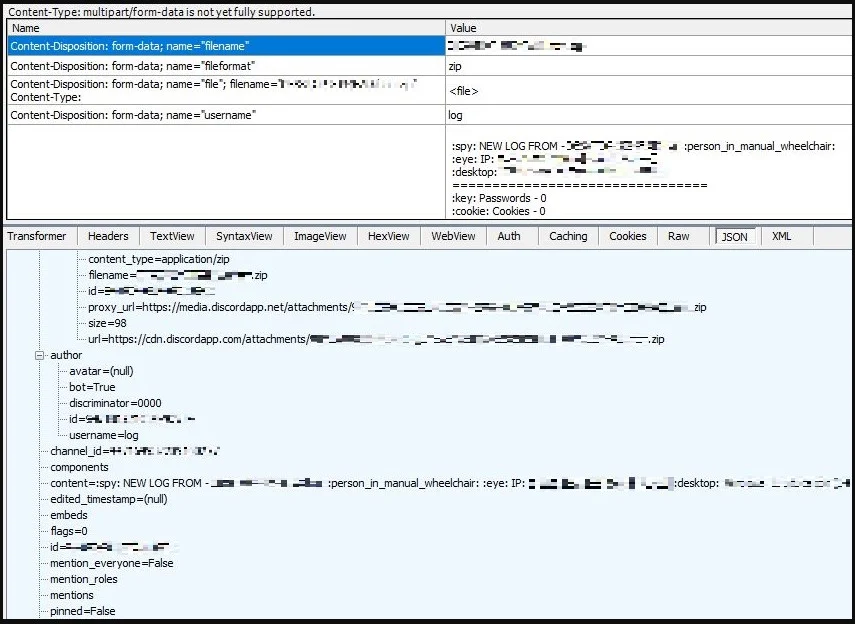
Nachdem RedLine diese Informationen gesammelt hat, packt es sie ordentlich in ein ZIP-Archiv mit dem Namen „().zip“ und exfiltriert die Dateien über eine WebHook-API-POST-Anfrage an einen Discord-Server, wie unten gezeigt:
Abgesehen davon, dass Cheaten in Videospielen den Spielspaß mindert und anderen das Spiel verdirbt, stellt es auch ein potenziell schwerwiegendes Sicherheitsrisiko dar. Keines dieser Cheat-Tools stammt von vertrauenswürdigen Anbietern, keines ist digital signiert ( Antivirenwarnungen werden daher mit Sicherheit ignoriert), und viele sind Schadsoftware.
Der ASEC-Bericht enthält ein aktuelles Beispiel, das jedoch nur ein kleiner Teil der bösartigen Download-Links unter YouTube-Videos ist, die für kostenlose Software verschiedener Art werben. Die Videos, die diese Tools bewerben, werden oft von anderen Quellen gestohlen und von böswilligen Nutzern auf neu eingerichteten Kanälen als Köder erneut gepostet. Selbst wenn die Kommentare unter diesen Videos den Uploader loben und behaupten, das Tool funktioniere wie versprochen, sollte man ihnen nicht trauen, da sie leicht gefälscht sein können.
Seien Sie bei Links in YouTube-Beschreibungen stets vorsichtig. Wenn Sie sich nicht sicher sind, wohin der Link führt, können Link-Checker Ihnen dabei helfen, festzustellen, ob etwas verdächtig ist oder nicht.
Zusätzliche Empfehlungen zur Cybersicherheit
Darüber hinaus helfen Ihnen die folgenden Empfehlungen, sich und Ihr Unternehmen vor den vielfältigen Bedrohungen des täglichen Lebens zu schützen. Alle unten aufgeführten Vorschläge erhalten Sie durch die Inanspruchnahme der vCISO-Programmentwicklungsdienste von CyberHoot.
Alle diese Empfehlungen sind in CyberHoot (Produkt oder vCISO-Services) integriert. Mit CyberHoot können Sie Ihre Mitarbeiter steuern, schulen, beurteilen und testen. Besuchen Sie CyberHoot.com und registrieren Sie sich noch heute für unsere Services. Bleiben Sie außerdem mit unseren monatlichen Cybersicherheits-Newslettern stets auf dem Laufenden.
Quellen:
Gefälschte Valorant-Cheats auf YouTube infizieren Sie mit RedLine Stealer
Infostealer wird über YouTube verbreitet
Weitere Leseempfehlungen:
Gefälschte Gaming-Apps im Microsoft Store enthalten die Schadsoftware Electron Bot
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Schon bevor Claude Code …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.