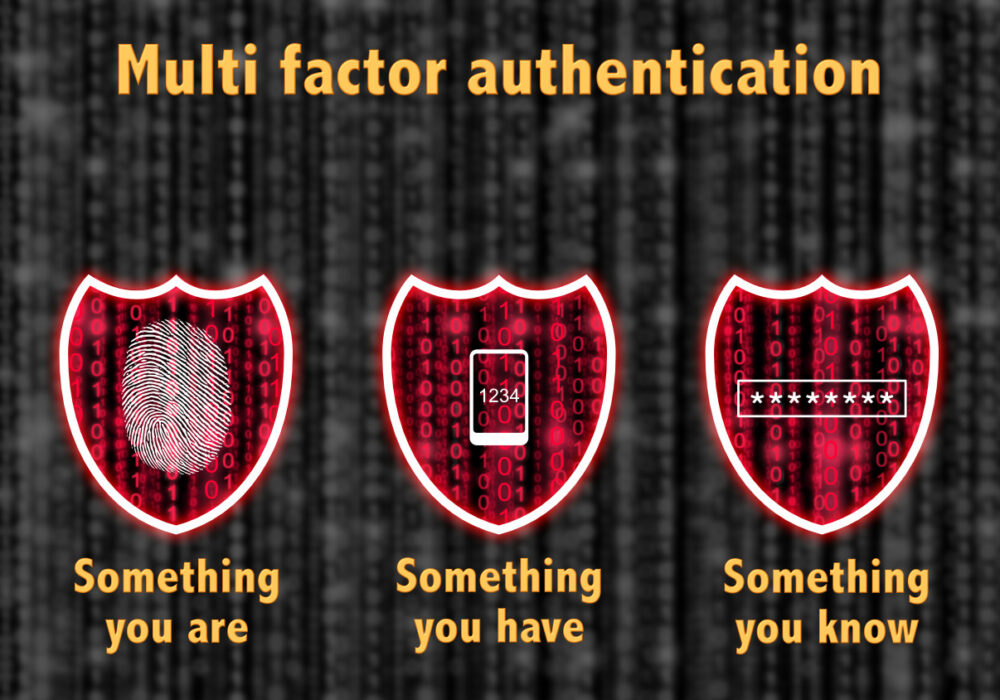
Als erfahrene Cybersicherheitsexperten haben CyberHoot vCISOs die Entwicklung der Multi-Faktor-Authentifizierung (MFA) über die Jahre hinweg miterlebt. SMS-basierte MFA ist zwar aufgrund ihrer Benutzerfreundlichkeit und einfachen Implementierung weit verbreitet, weist aber auch Schwachstellen auf, die von Angreifern ausgenutzt werden können. In diesem Blogbeitrag besprechen wir die mit SMS-basierter MFA verbundenen Risiken, darunter fehlende Verschlüsselung, Netzwerkausfälle, SS7-Angriffe, Social Engineering und SIM-Swapping. Darüber hinaus empfehlen wir alternative MFA-Lösungen mit besserer Sicherheit.
SMS-basierte MFA ist anfällig für verschiedene Angriffsarten und daher weniger sicher als andere MFA-Methoden. Die fehlende Verschlüsselung von SMS-Nachrichten, das Risiko von SS7-Angriffen, Social Engineering und SIM-Swapping sind erhebliche Risiken, die mit SMS-basierter MFA verbunden sind.
SMS-Nachrichten sind nicht verschlüsselt und können daher von Angreifern abgefangen und gelesen werden. Enthält die SMS vertrauliche Informationen, wie beispielsweise einen sechsstelligen Authentifizierungscode, können Angreifer diese nutzen, um Zugriff auf das Zielkonto zu erhalten.
Auch Mobilfunknetze sind nicht vor Netzausfällen gefeit, die SMS-Dienste unzugänglich machen. Solche Ausfälle sind zwar selten, können aber auch bei laufendem Internet auftreten und verhindern so im Notfall den Zugriff auf wichtige Konten.
SS7 steht für Signaling System 7, ein Protokoll, das erstmals 1988 eingeführt und zuletzt 1993 (vor 30 Jahren) aktualisiert wurde. Es wird von Telekommunikationsunternehmen zum Informationsaustausch zwischen Mobilfunknetzen verwendet. Hacker können Schwachstellen in SS7 ausnutzen, um SMS-Nachrichten, die für den vorgesehenen Empfänger bestimmt sind, abzufangen und umzuleiten. Dieser Angriff wird als SS7-Angriff bezeichnet. Er ermöglicht es Angreifern, den MFA-Prozess abzufangen und Zugriff auf die Zweitfaktor-Anmeldeinformationen der Zielkonten zu erhalten. In Kombination mit einem wiederverwendeten Passwort können Hacker mit dieser Form des MFA-Schutzes Zugriff auf kritische Konten erlangen.
Social Engineering ist eine Taktik, mit der Angreifer Personen dazu verleiten, vertrauliche Informationen preiszugeben. Bei SMS-basierter MFA können Angreifer den Mobilfunkanbieter des Opfers kontaktieren und sich als dieses ausgeben, um die mit dessen Telefonnummer verknüpfte SIM-Karte zu erhalten. Mit der SIM-Karte kann der Angreifer SMS-Nachrichten empfangen, die für das Opfer bestimmt sind, den MFA-Prozess umgehen und Zugriff auf das Zielkonto erhalten. Eine weitere Form des SIM-Kartenangriffs ist das sogenannte SIM-Swapping, das wir nun untersuchen.
SIM-Swapping ist eine Technik, mit der Angreifer die Kontrolle über die Telefonnummer eines Opfers erlangen. Angreifer können sich als Opfer ausgeben und den Mobilfunkanbieter davon überzeugen, die Telefonnummer des Opfers auf eine SIM-Karte in seinem Besitz zu übertragen. Mit der Kontrolle über die Telefonnummer des Opfers erhält der Angreifer Zugriff auf den zweiten Faktor, einen SMS-Code, und gelangt mit dem offengelegten, wiederverwendeten oder geknackten Kontopasswort auf das Zielkonto.
Dies sind die fünf größten Risiken der SMS-basierten Multi-Faktor-Authentifizierung. Wir betrachten die Best Practices, die Sie befolgen sollten, wenn Sie SMS-MFA verwenden müssen, obwohl CyberHoot dies nicht mehr empfiehlt. Wir stellen Ihnen alternative MFA-Methoden vor, die deutlich sicherer sind als SMS-basierte MFA.
Trotz ihrer Schwachstellen bietet SMS-basierte MFA bei korrekter Anwendung zusätzliche Sicherheit. Hier sind einige Best Practices, die dazu beitragen können, die mit SMS-basierter MFA verbundenen Risiken zu minimieren:
Um die Sicherheit der MFA zu erhöhen, gibt es verschiedene alternative Lösungen, die sicherer sind als SMS-basierte MFA. Hier sind einige Beispiele:
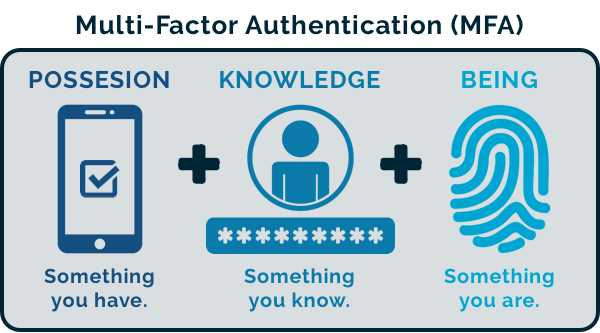
SMS-basierte MFA ist eine weit verbreitete Methode, um zusätzliche Sicherheit zu gewährleisten. Sie weist jedoch erhebliche Schwachstellen auf, die von Angreifern ausgenutzt werden können. Fehlende Verschlüsselung, Netzwerkausfälle, SS7-Angriffe, Social Engineering und SIM-Swapping sind allesamt Risiken, die mit SMS-basierter MFA verbunden sind. Zwar gibt es bewährte Methoden, um diese Risiken zu minimieren, doch gibt es alternative MFA-Lösungen, die mehr Sicherheit bieten, wie beispielsweise mobile Authentifizierungs-Apps, Hardware-Token und biometrische Authentifizierung.
Als erfahrener Cybersicherheitsexperte empfiehlt CyberHoot Einzelpersonen und Organisationen, diese alternativen Lösungen in Betracht zu ziehen, um ihre Sicherheitslage zu verbessern und ihre vertraulichen Informationen und Vermögenswerte zu schützen.
Weiterführende Lektüre: Geschichten aus der Gruft über die Risiken der SMS-basierten MFA
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

