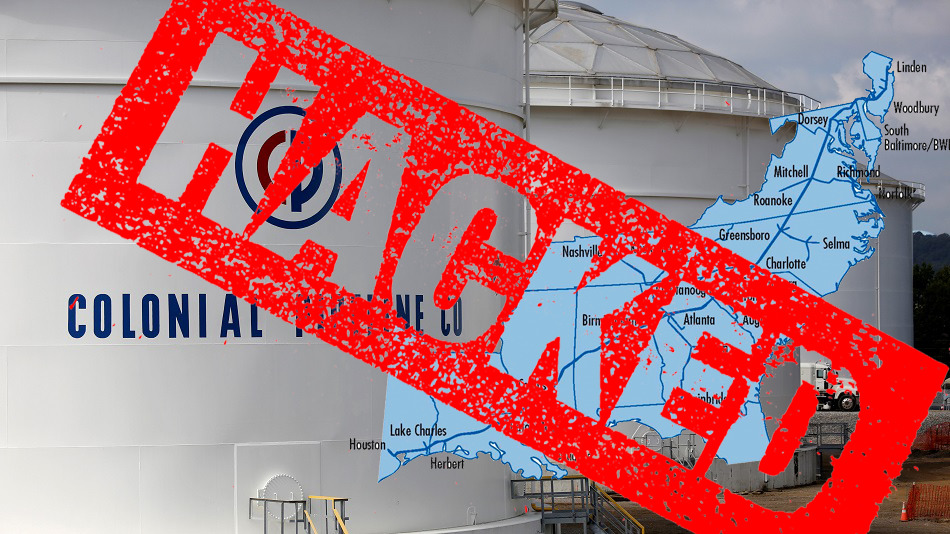
Die größte Pipeline der USA, Colonial Pipeline, hat ihren Betrieb aufgrund eines Ransomware- Angriffs eingestellt. Colonial Pipeline transportiert 45 % des an der US-Ostküste verbrauchten Treibstoffs und verläuft von Texas bis zur New Yorker San Francisco Bay Area. Das Pipeline-Unternehmen veröffentlichte am 7. Mai 2021 eine Erklärung , in der es mitteilte, Opfer eines Cyberangriffs geworden zu sein.
Wir haben inzwischen festgestellt, dass es sich bei diesem Vorfall um Ransomware handelt. Als Reaktion darauf haben wir proaktiv bestimmte Systeme offline genommen, um die Bedrohung einzudämmen. Dies hat den gesamten Pipeline-Betrieb vorübergehend zum Erliegen gebracht und einige unserer IT-Systeme beeinträchtigt.
Laut Bloomberg und dem Wall Street Journal unterstützen Experten für die Reaktion auf Cybersicherheitsvorfälle von FireEye die Untersuchung. Sie brachten den Angriff mit einer Ransomware-Variante namens DarkSide in Verbindung.
DarkSide gründete seine Cyberkriminalitätsorganisation im August 2020 und hat bis Mai 2021 bereits gestohlene Daten von über 40 Opfern veröffentlicht. Es ist unklar, wie viel Lösegeld die Angreifer fordern und ob Colonial Pipeline gezahlt hat. Einem Bericht von Bloomberg zufolge sollen die Cyberkriminellen 100 GB Daten aus dem Netzwerk gestohlen haben. Zum Vergleich: Travelex, ein Londoner Devisenhändler, zahlte 2.3 Millionen US-Dollar , um lediglich 5 GB Daten freizuschalten . Da der Pipeline 100 GB Daten fehlen, lässt sich die mögliche Lösegeldforderung der Hacker an Colonial auf 40 bis 50 Millionen US-Dollar schätzen. Möglicherweise kann Colonial das Lösegeld nicht zahlen, da das US-Finanzministerium im vergangenen Herbst Bitcoin-Zahlungen für Ransomware verboten hat . Hätte die Ransomware lediglich die Daten von Colonial verschlüsselt, wäre das Unternehmen für einige Tage offline gewesen, um die Daten aus den Backups wiederherzustellen. Es scheint jedoch, dass die Darkside-Organisation auch damit droht, im Internet Informationen zu veröffentlichen, die vermutlich heikel und schädlich sind.
Cyberangriffe auf Versorgungsunternehmen und kritische Infrastrukturen haben in den letzten Jahren stark zugenommen. Problematisch an diesem Trend ist, dass neuere Ransomware-Varianten die Daten der Opfer nicht nur verschlüsseln , sondern sie auch exfiltrieren und die gestohlenen Daten veröffentlichen, falls das Lösegeld nicht gezahlt wird. Diese Art von Ransomware wird als „ Leakware “ bezeichnet. CyberHoot beobachtet diesen Trend der Leakware bereits seit einiger Zeit ; Maze Ransomware verfolgt diese neue Strategie seit über einem Jahr.
Laut Daten von Check Point und HackerNews haben Cyberangriffe auf amerikanische Energieversorgungsunternehmen im Jahr 2021 durchschnittlich um 50 % pro Woche zugenommen, von 171 Anfang März auf 260 Ende April.
Ransomware hat sowohl das Weiße Haus als auch die Wirtschaft in ihren Bann gezogen. Eine kürzlich gegründete Ransomware Task Force (RTF) bringt öffentliche und private Einrichtungen zusammen, um gemeinsam Lösungsansätze gegen diese Epidemie zu entwickeln. Die RTF besteht aus hochkarätigen Cybersicherheitsexperten, die Unternehmen bei der proaktiven Bekämpfung von Ransomware unterstützen. Zwar wurden in der Vergangenheit bereits Maßnahmen zur Bekämpfung von Ransomware ergriffen, doch das Hauptziel der Task Force ist es, die Häufigkeit und die Auswirkungen dieser Angriffe zu reduzieren. Während die RTF ihre Arbeit verrichtet, kann Ihr Unternehmen nicht auf eine Wunderlösung warten. Sie müssen selbst Maßnahmen ergreifen, um Ihre Sicherheit zu verbessern und das Risiko, Opfer von Ransomware-Angriffen wie Colonial zu werden, zu verringern.
Ein umfassendes Cybersicherheitsprogramm beinhaltet viele weitere Schutzmaßnahmen, darunter die Durchführung einer Risikoanalyse , die Entwicklung eines Risikomanagement-Frameworks und verschiedene technische Schutzmechanismen. Erfahren Sie mehr darüber und erstellen Sie Ihren eigenen, mehrschichtigen Cybersicherheitsplan bei CyberHoot.
https://youtu.be/Tz6yErGdHFEhttps://www.youtube.com/watch?v=03olldrg21I
Quellen:
Weitere Leseempfehlungen:
US-Finanzministerium verbietet Ransomware-Zahlungen
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

