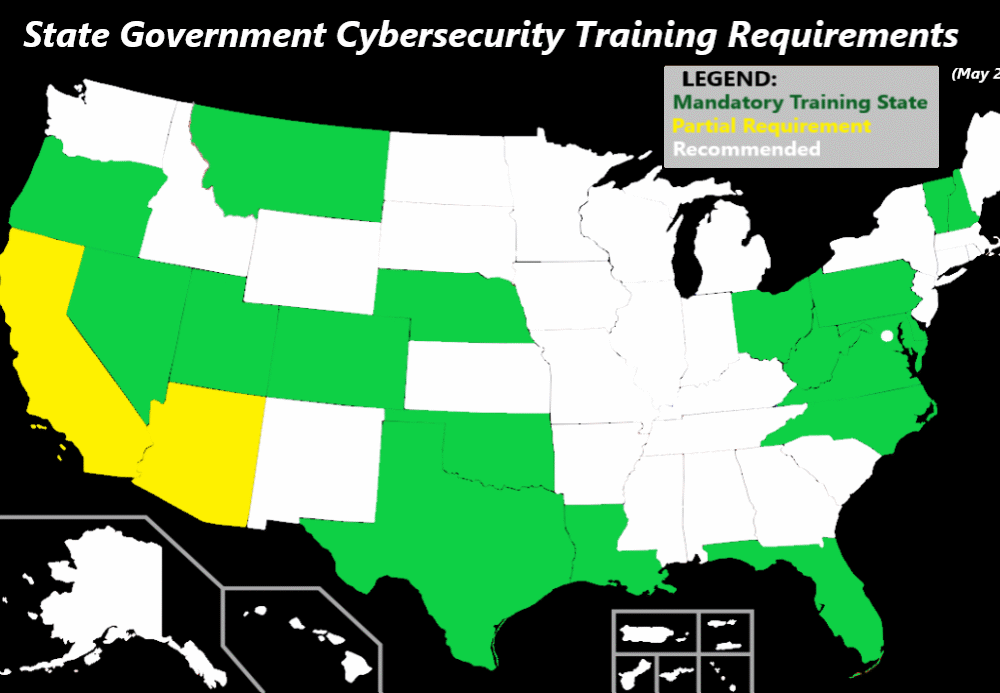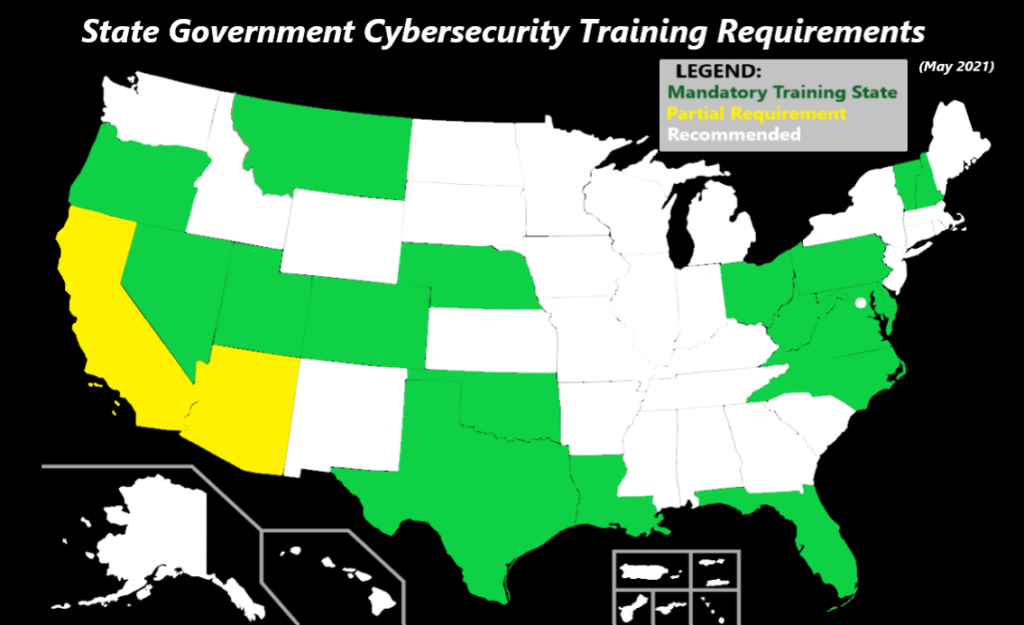
17. Mai 2021 : Nach dem Ransomware-Angriff auf die Colonial Pipeline reagierte der texanische Gouverneur Greg Abbott und kündigte die Unterzeichnung eines neuen Cybersicherheitsgesetzes ( HB3834 ) an, das Verstöße gegen die bestehenden Schulungspflichten im Bereich Cybersicherheit unter Strafe stellt. Der Angriff auf die Pipeline führte zur Sperrung von 100 GB Daten und zur Stilllegung der größten Pipeline der USA. Sie transportiert 45 % des an der US-Ostküste verbrauchten Treibstoffs und verläuft von Texas bis zur New Yorker San Francisco Bay Area. Dieser Angriff sowie die insgesamt steigende Zahl von Ransomware- Angriffen haben in den letzten Jahren viele Bundesstaaten dazu veranlasst, Schulungen im Bereich Cybersicherheit in ihren Parlamenten einzuführen (siehe Karte oben).
Staatliche Behörden wissen, dass die meisten Datenschutzverletzungen auf menschliches Versagen zurückzuführen sind. Texas hat für Regierungsbehörden nun eine jährliche Schulung zum Thema Cybersicherheit vorgeschrieben, andernfalls drohen ihnen bei Nichteinhaltung Strafen. Auch andere Bundesstaaten, wie oben dargestellt, haben verbindliche Gesetze erlassen, die Schulungen zur Cybersicherheit für ihre Nutzer vorschreiben. Zu diesen Bundesstaaten gehören:
Wenn Ihr Bundesland auf dieser Liste steht, ist es wichtig, dass Ihre Organisation mit einem Unternehmen wie CyberHoot zusammenarbeitet, um sicherzustellen, dass Sie die Schulungsanforderungen Ihres Bundeslandes zur Cybersicherheit erfüllen. Noch wichtiger ist die Einhaltung dieser Anforderungen, denn Ihre Benutzer benötigen dringend Anleitungen zum Erkennen und Vermeiden von Phishing-Angriffen, zur Bedeutung von Passwortmanagern für die Passworthygiene und zum Schutz der ihnen in ihren öffentlichen Rollen und Funktionen anvertrauten personenbezogenen Daten (PII).
Ihre Organisation muss Maßnahmen ergreifen, um Ihre Systeme, Benutzer und Daten zu schützen. 45 % der öffentlichen Einrichtungen wurden in den letzten Jahren mit Ransomware angegriffen . Angesichts der aktuellen Entwicklungen im öffentlichen Sektor der USA ist das Risiko schlichtweg zu hoch, um nicht proaktiv zu handeln.
Es ist unerlässlich, dass Schulungen zur Sensibilisierung für Cybersicherheit fester Bestandteil Ihres Sicherheitsprogramms werden. Wie Craig Taylor, Mitbegründer von CyberHoot, erklärt: „ Produktivität, Sicherheit und Vertrauen entstehen durch Schulungen und Tests zur Sensibilisierung für Cybersicherheit .“ Ihr Unternehmen kann folgende Maßnahmen ergreifen, um Ihren Nutzern erstklassige Schulungen zur Sensibilisierung für Cybersicherheit anzubieten:
Quellen:
Fox Business berichtet über Abbotts Ankündigung
Zusätzliche Lektüre:
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.