Das Edge-Schwachstellenforschungsteam von Microsoft hat kürzlich Details zu einer neuen Funktion namens „Super Duper Secure Mode“ (SDSM) veröffentlicht, die sich derzeit in der Entwicklung befindet. SDSM soll die Sicherheit verbessern, ohne die Leistung nennenswert zu beeinträchtigen. Dazu deaktiviert SDSM die Just-in-Time-Compiler (JIT) von JavaScript , die zwar die Seitenladezeiten und die Browserleistung verbessern sollen, aber von Hackern leicht ausgenutzt werden können.
Wie funktioniert er?
Wenn die SDSM-Funktion von Edge aktiviert ist, wird die Just-in-Time-Kompilierung (JIT) aus der V8-Verarbeitungspipeline entfernt. Dadurch verringert sich die Angriffsfläche für Hacker, die in die Geräte von Edge-Nutzern eindringen wollen. Laut den seit 2019 gesammelten CVE-Berichten (Common Vulnerabilities and Exposures) waren „rund 45 % der in der V8 JavaScript- und WebAssembly-Engine gefundenen Schwachstellen mit der JIT-Engine verbunden, und mehr als die Hälfte aller in freier Wildbahn ausgenutzten Chrome-Exploits nutzen JIT-Fehler aus “. Laut BleepingComputer beseitigt die kleinere Angriffsfläche fast die Hälfte der Fehler und erschwert somit die Ausnutzung der verbleibenden Fehler.
Darüber hinaus können viele weitere Sicherheitsfunktionen bei deaktivierten JITs aktiviert werden. Dazu gehören Control Flow Guard (CFG), Control-Flow-Enforcement Technology (CET) und Arbitrary Code Guard (ACG). Diese bieten jeweils zusätzliche Sicherheitsebenen zum Schutz von Benutzern und deren Daten.
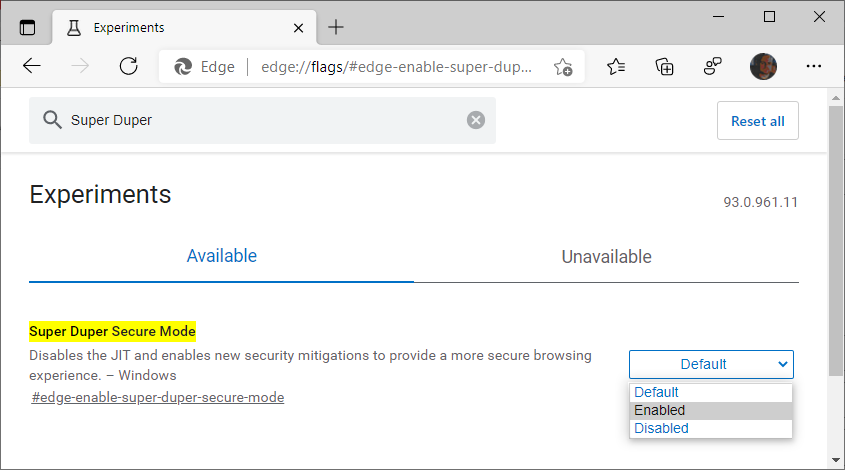
Diese neue Edge-Sicherheitsfunktion befindet sich noch in der Testphase, aber Benutzer der Microsoft Edge Preview-Version (einschließlich Beta, Dev und Canary) können diese Funktion aktivieren, indem sie edge://flags/#edge-enable-super-duper-secure-mode aufrufen und die Funktion einschalten.
Johnathan Norman, Leiter des Security Engineering Teams bei Microsoft, äußerte sich auf Twitter dazu, dass sich das Tool aufgrund zahlreicher technischer Herausforderungen während der Testphase wahrscheinlich noch ändern werde. Er gab außerdem bekannt, dass das Tool nicht nur für Windows-Geräte verfügbar sein werde, sondern in naher Zukunft auch für Macs und Android-Geräte angeboten werden solle. Norman erwähnte, dass der Name möglicherweise geändert werden müsse, sobald die Funktion offiziell eingeführt sei, man aber weiterhin viel Spaß damit haben werde.
Empfehlungen für KMU
Es empfiehlt sich, die Veröffentlichung dieser neuen Funktion im Auge zu behalten, insbesondere im Hinblick auf andere Webbrowser, die diesem Beispiel folgen. Wenn Sie oder Ihr Unternehmen eine Patch-Management-Lösung oder automatische Updates nutzen, sollten Sie die Veröffentlichung nicht verpassen. Sie müssen die Funktion jedoch aktivieren. Um diese Funktion sofort nutzen zu können, besuchen Sie https://www.microsoftedgeinsider.com/en-us/download/ und installieren Sie einen der drei Kanäle, um die neuen Edge-Funktionen zu testen, die sich noch in der Testphase befinden. Nach der Installation rufen Sie edge://flags/#edge-enable-super-duper-secure-mode auf, wenn Sie den entsprechenden Kanal verwenden.
Nach der Aktivierung sollten Sie testen, ob diese Funktion Ihre kritischen Anwendungen beschädigt. Sie können diese Funktion deaktivieren, wenn Sie auf kritische Anwendungen zugreifen müssen, die bei deaktiviertem JIT nicht mehr funktionieren.
Zusätzlich zur Aktivierung dieser Super Duper Secure Mode-Funktion empfiehlt CyberHoot die folgenden Best Practices, um Einzelpersonen und Unternehmen vor Online-Cyberangriffen zu schützen und Schäden durch diese zu begrenzen:
Quellen:
Zusätzliche Lektüre:
Der „Super Duper Secure Mode“ von Microsoft Edge hält, was er verspricht
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.