Bargeld ist zwar immer noch das gängigste Zahlungsmittel, doch die Nutzung elektronischer Zahlungsanwendungen nimmt stetig zu. Laut einer aktuellen Umfrage der US-Notenbank Federal Reserve machten Barzahlungen im Jahr 2020 nur noch 26 % aller Zahlungen aus. Zahlungskarten (Kredit-/Debitkarten) und elektronische Zahlungsanwendungen wurden für 65 % aller Zahlungen genutzt, während nur noch 9 % auf direkte Banküberweisungen entfielen. Der Trend zu bargeldlosen Zahlungen und E-Commerce hat zur Entwicklung zahlreicher verschiedener Zahlungs-Apps geführt. Apple Pay, Google Pay, PayPal, Venmo und Trello Pay gehören zu den bekanntesten mobilen Zahlungs-Apps. Diese Anwendungen bergen jedoch auch Risiken, da Cyberkriminelle ständig neue Betrugsmaschen entwickeln, um uns um unser Geld zu bringen – sei es virtuell oder ganz real.
Smartphones können, wie jedes andere Gerät auch, von Schadsoftware befallen werden . Eine Methode, mit der Cyberkriminelle an Ihre sensiblen Daten gelangen, sind Keylogger . Diese Schadsoftware zeichnet jede Aktion (jeden Klick) auf Ihrem Smartphone (oder Computer) auf und sendet sie an die Hacker. Dadurch können diese Ihre Anmeldedaten in beliebigen Apps oder auf Websites einsehen. Hacker können auch gefälschte Apps einsetzen, die sich als legitime Anwendungen ausgeben und Ihre Zahlungs-Apps missbrauchen. Ein Beispiel dafür finden Sie am Ende dieses Artikels: ESET-Forscher entdeckten einen Trojaner, der als Akkuoptimierungstool getarnt war und es auf Nutzer der offiziellen PayPal-App abgesehen hatte. Ziel des Trojaners war es, 1,000 € (1,200 $) auf das Konto des Hackers zu überweisen.
Die meisten Hacker nutzen Sicherheitslücken in Geräten aus und verbreiten Schadsoftware über Phishing- E-Mails. Insbesondere Ransomware kann über diese E-Mails eingeschleust werden und Ihr Unternehmen lahmlegen, indem Ihre sensiblen Daten verschlüsselt und mit deren Veröffentlichung gedroht wird, falls Sie kein Lösegeld zahlen. Cyberangriffe können nicht nur Ihr Unternehmen, sondern auch Ihr Privatleben schwer schädigen.
Bei der Nutzung von Smartphones gibt es einiges zu beachten, um Ihre Sicherheit zu gewährleisten, insbesondere bei mobilen Zahlungen. Beachten Sie die Best Practices von CyberHoot für Smartphone-Sicherheit:
Es ist wichtig, die von Ihnen verwendeten Anwendungen und deren Authentifizierung zu verstehen und die öffentliche Freigabe von Transaktionen zu deaktivieren. Die folgende Grafik zeigt die gängigsten Zahlungs-Apps und die verschiedenen Methoden, mit denen sie versuchen, Ihre Sicherheit zu gewährleisten:
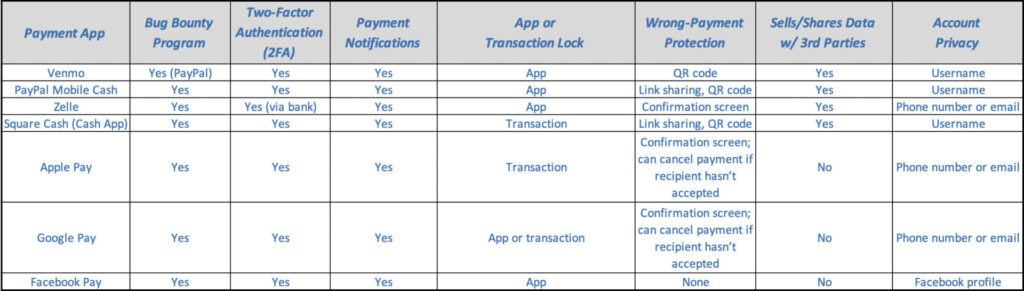
Definitionen zur Zahlungssicherheit: Bug-Bounty-Programm | Zwei-Faktor-Authentifizierung | Transaktionssperre
Während all dies bei der Nutzung von Smartphones unerlässlich ist, sollten Sie diese zusätzlichen Praktiken auch bei der Computernutzung, insbesondere am Arbeitsplatz, befolgen. CyberHoot empfiehlt die folgenden Best Practices, um sich auf Cyberangriffe vorzubereiten, Schäden zu begrenzen und diese gegebenenfalls zu vermeiden:
Beginnen Sie noch heute mit dem Aufbau Ihres robusten, mehrschichtigen Cybersicherheitsplans mit CyberHoot.
Quellen:
NY Times – Mobile Payment Research
Zusätzliche Lektüre:
Hacker veröffentlichen gefälschte Anwendungen zur Kontaktverfolgung
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.