14. Januar 2020: Microsoft hat heute seine monatlichen Patches veröffentlicht. Darunter befinden sich drei kritische Sicherheitslücken der Stufe 1, die Ihre sofortige Aufmerksamkeit erfordern. Unternehmen sollten den Prozess zur Verwaltung von Sicherheitswarnungen aktivieren, um diese Warnungen zu priorisieren und die Installation der Patches so schnell wie möglich zu planen. Bitte betrachten Sie diese besondere Blog-Empfehlung von CyberHoot als einen sehr außergewöhnlichen Umstand und ergreifen Sie umgehend die notwendigen Maßnahmen. Zur Einordnung: Alle meine Cybersicherheitsquellen raten zum selben Vorgehen. Staatliche Cybersicherheitsbehörden wie CISA haben erst ihre zweite Notfallanweisung überhaupt für diese Sicherheitslücken herausgegeben. Die Lage ist ernst.
CryptoAPI-Spoofing-Schwachstelle – CVE-2020-0601: Diese Schwachstelle betrifft alle Rechner, auf denen 32- oder 64-Bit-Windows-10-Betriebssysteme ausgeführt werden, einschließlich Windows Server Versionen 2016 und 2019.
Sicherheitslücken im Windows-Remotedesktopgateway und im Windows-Remotedesktopclient – CVE-2020-0609, CVE-2020-0610 und CVE-2020-0611: Diese Sicherheitslücken betreffen Windows Server 2012 und neuere Versionen. Darüber hinaus betrifft CVE-2020-0611 auch Windows 7 und neuere Versionen.
In diesem Abschnitt der Warnung werden die möglichen Auswirkungen beschrieben, die eine Ausnutzung dieser Schwachstellen hätte.
CryptoAPI-Spoofing-Sicherheitslücke – CVE-2020-0601:
Sicherheitslücken in Windows RD Gateway und Windows Remote Desktop Client – CVE-2020-0609, CVE-2020-0610 und CVE-2020-0611:
Tatsächlich ja. [ Puh! ] Diese Sicherheitslücken wurden erstmals von der NSA entdeckt und direkt an Microsoft gemeldet. Das bedeutet, dass wir nur ein sehr kleines Zeitfenster haben, um diese Patches ohne großes Risiko einer Kompromittierung einzuspielen.
Ein sehr kleines Zeitfenster für die Internetnutzung kann jedoch Tage oder Wochen bedeuten.
Durch die Analyse der heute von Microsoft veröffentlichten Patches können Angreifer schnell feststellen, welcher Code geändert wurde. Die Patches sind wie eine Schatzkarte für Hacker, die den Quellcode analysieren und per Reverse Engineering die Schwachstelle finden. Diese nutzen sie dann aus . Staaten und Hackergruppen liefern sich derzeit ein Wettrennen um die Identifizierung und Ausnutzung dieser Schwachstellen. Es bleiben Tage, vielleicht sogar Wochen, bis diese Schwachstellen ausgenutzt werden und Ihre Systeme angreifen.
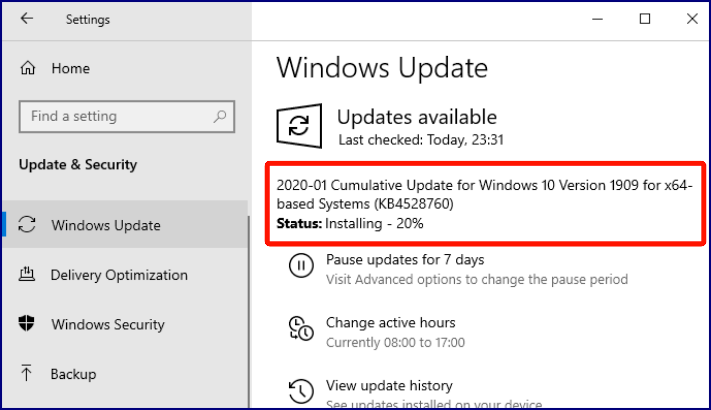
Ihre Windows-Versionsnummer kann abweichen, aber dies ist das gewünschte Update – gehen Sie zu Einstellungen > Update und Sicherheit > Windows Update :
https://cyber.dhs.gov/ed/20-02/
https://www.us-cert.gov/ncas/alerts/aa20-014a
Brian Krebs Cybersecurity News Blog
Sophos Cybersecurity Blog – Kritische Sicherheitslücken bei Microsoft = Jetzt patchen
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Stellen Sie sich vor, Sie fahren auf der Autobahn, etwa 20 km/h über dem Tempolimit, wie der übrige Verkehr. Vor Ihnen bremsen Sie...
Weiterlesen
Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

