Monat der Sensibilisierung für Cybersicherheit – Die Bedeutung von Patches

16. Oktober 2022 | Blog Monat der Sensibilisierung für Cybersicherheit – Die Bedeutung von Patches


Patchen

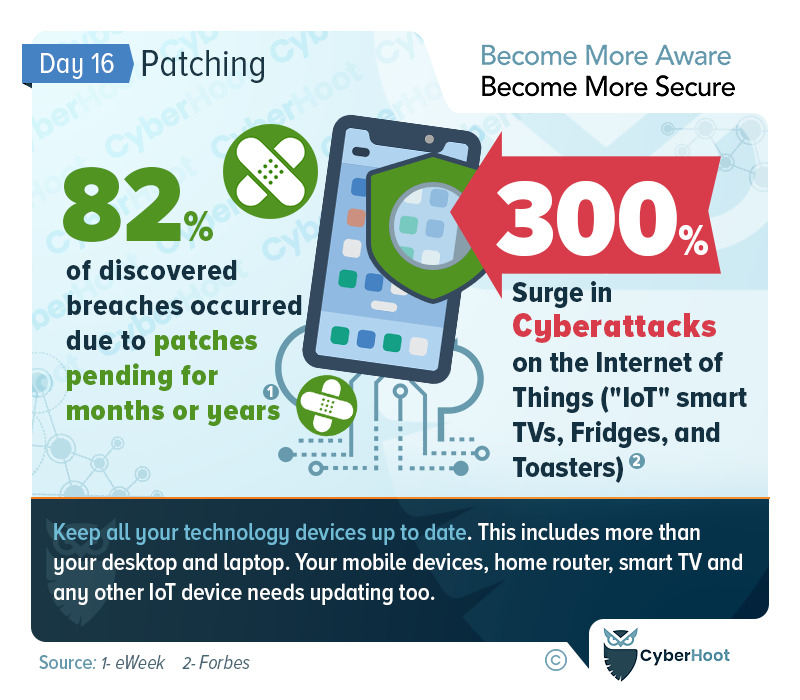
Das Patchen von Schwachstellen ist ein wichtiger Teil der Verhinderung von Sicherheitsverletzungen

Hacker dringen häufig durch Social-Engineering-Angriffe in unsere Netzwerke und Computer ein. Dabei nutzen sie Phishing-E-Mails oder mangelnde Passworthygiene. Es gibt jedoch auch eine grundlegendere Schwachstelle in den Geräten und Netzwerkkomponenten, die wir für unseren Computeralltag nutzen: fehlende Patches.

Patches werden von Herstellern veröffentlicht, um Fehler und Sicherheitslücken zu beheben sowie neue Funktionen in ihre Produkte zu integrieren. Die regelmäßige Installation von Patches ist eine bewährte Methode, die in Unternehmen oft vernachlässigt wird und schwerwiegende Folgen haben kann. CyberHoot überwacht kontinuierlich kritische Sicherheitslücken, die von Herstellern bekannt gegeben werden, und veröffentlicht diese als Warnmeldungen in unserem Blog und auf unseren Warnseiten sowie für unsere vCISO- Kunden.

Alle Unternehmen müssen ihren Prozess zur Verwaltung von Schwachstellenwarnungen weiterentwickeln und ihn anschließend anhand der nächsten kritischen Warnungen testen, um sicherzustellen, dass er für Sie funktioniert. Abonnieren Sie Threat Intelligence-Feeds, um über neue kritische Patches und Schwachstellen informiert zu werden, sobald diese identifiziert werden. Beachten Sie außerdem die unten aufgeführten Best Practices.

Bewährte Methoden für CyberHoot:
  1. Schulen Sie Ihre Mitarbeiter hinsichtlich der gängigen Angriffsmethoden. Von schwachen Passwörtern und Passwort-Manager, zur Bedeutung von Multi-Faktor-Authentifizierung und wie Phishing-Angriffe erkennen. Bewusstsein ist der Schlüssel zur Verteidigung Ihres Unternehmens.
  2. Verwalten Sie Ihre Mitarbeiter mit Cybersicherheitsrichtlinien einschließlich akzeptabler Nutzung, Passwort, Informationsverarbeitung und einer schriftlichen Richtlinie zur Informationssicherheit.
  3. Etablieren Sie Best-Practice-Prozesse für die Cybersicherheit, wie beispielsweise einen Vulnerability Alert Management Process (VAMP) und einen Cybersecurity Incident Management Process (CIMP), um im Notfall Maßnahmen zu leiten und zu fordern. Fahren Sie dann mit Onboarding- und Offboarding-Prozessen, SaaS-Management-Prozessen und dem Risikomanagement von Drittanbietern fort.
  4. Schaffen Sie starke technische Schutzmaßnahmen, darunter: Firewall, Antivirus, Anti-Malware, Spam, Multi-Faktor-Authentifizierung für alle kritischen Konten, Aktivieren vollständige Festplattenverschlüsselung, verwalten Sie die Schlüssel sorgfältig und, was am wichtigsten ist, führen Sie ein, schulen Sie alle Mitarbeiter darin und fordern Sie sie auf, einen Password Manager.
  5. Testen Sie Ihre Mitarbeiter, wie sie Phishing-Angriffe erkennen und vermeiden können. CyberHoot hat eine bahnbrechende Methode für Phishing-Tests entwickelt, die Wissenslücken Ihrer Mitarbeiter schließt, ohne sie für Misserfolge zu bestrafen. Stattdessen belohnen wir sie für Erfolge. Weitere Informationen finden Sie hier. werden auf dieser Seite erläutert.
  6. Sichern Sie Ihre Daten, indem Sie unseren 3-2-1-Backup-Methodik um sicherzustellen, dass Sie Ihr Unternehmen nach einem Cybersicherheitsereignis wiederherstellen können.
  7. Stellen Sie im modernen Homeoffice-Zeitalter sicher, dass Sie die persönlichen Geräte, die sich mit Ihrem Netzwerk verbinden, verwalten, indem Sie deren Sicherheit validieren (Patching, Antivirus, DNS-Schutz) oder deren Verwendung vollständig zu verbieten.
  8. Wenn Sie noch keine Risikobewertung Wenn Sie in den letzten zwei Jahren von einem Drittanbieter gefährdet wurden, sollten Sie jetzt eines haben. Die Einrichtung eines Risikomanagement-Rahmens in Ihrem Unternehmen ist entscheidend, um Ihre größten Risiken mit der begrenzten Zeit und dem begrenzten Geld zu bewältigen.
  9. Kaufen Cyber-Versicherung Um Sie im Falle eines katastrophalen Ausfalls zu schützen. Cyber-Versicherungen unterscheiden sich nicht von Auto-, Feuer-, Hochwasser- oder Lebensversicherungen. Sie sind da, wenn Sie sie am meisten brauchen.

CyberHoot ist davon überzeugt, dass viele kleine und mittlere Unternehmen sowie MSPs ihre Abwehrmaßnahmen erheblich verbessern und ihre Chancen erhöhen können, nicht erneut Opfer eines Cyberangriffs zu werden, wenn sie die oben genannten Ratschläge befolgen.

Wir hoffen, Sie genießen den Monat der Cybersicherheit. Besuchen oder abonnieren Sie die Facebook- , LinkedIn- oder Twitter -Seiten von CyberHoot, um den ganzen Monat über täglich Updates zu erhalten.

Weitere Leseempfehlungen:

Best Practices beim Patchen im Jahr 2022 – CNP.Net

Sichern Sie Ihr Unternehmen noch heute mit CyberHoot!!!


Jetzt anmelden

Neueste Blogs

Bleiben Sie auf dem Laufenden mit den neuesten Sicherheitseinblicke

Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Gefälschte Krypto-Wallet-Erweiterungen kursieren in Firefox. So schützen Sie Ihren Browser vor Missbrauch.

Gefälschte Krypto-Wallet-Erweiterungen kursieren in Firefox. So schützen Sie Ihren Browser vor Missbrauch.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Schon bevor Claude Code …

Weiterlesen

Corp MDM: Die Fake-Arbeits-App, die Ihre Nachrichten lesen wollte

Corp MDM: Die Fake-Arbeits-App, die Ihre Nachrichten lesen wollte

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...

Weiterlesen

Gefälschte ChatGPT-Helfer verbreiten Schadsoftware. So erkennen Sie sie.

Gefälschte ChatGPT-Helfer verbreiten Schadsoftware. So erkennen Sie sie.

Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …

Weiterlesen

