Willkommen zum CyberHoot-Newsletter zum Thema Cybersicherheit im November!
Cybersicherheit steht nie still, und wir dürfen es auch nicht. Diesen Monat beschäftigen wir uns mit den neuesten Trends, die unsere digitale Sicherheit und unsere Abwehr gegen neue Bedrohungen grundlegend verändern.
Wir beginnen mit Microsofts wichtigem Schritt hin zu einer passwortlosen Welt: Windows 11 führt Passkeys ein , die einfachere, effizientere und sicherere Anmeldungen versprechen. Anschließend berichten wir über einen Fall, in dem Hacker Endnutzer durch raffinierte Social-Engineering-Taktiken dazu bringen, sich selbst zu hacken . Danach beleuchten wir das oft unterschätzte Risiko von Markenpiraterie und die Wichtigkeit, rechtsverletzende Domains zu entfernen, bevor sie für Phishing-Kampagnen gegen Ihre Kunden missbraucht werden. Abschließend gehen wir auf die neuesten Erkenntnisse von OpenAI ein , wie Cyberkriminelle KI einsetzen, um Betrug zu automatisieren und Finanzkriminalität massiv zu steigern.
Lesen Sie weiter, bleiben Sie auf dem Laufenden und halten Sie Ihre Organisation Cyber(Hoot) Smart.
Haben Sie Fragen? Lassen Sie uns reden.
Wenn Sie tiefer in die von uns behandelten Themen eintauchen oder über Cybersicherheitsstrategien, Compliance oder Schulungen sprechen möchten, nimmt sich unser CTO Chuck Taylor Zeit für Einzelgespräche mit unseren Abonnenten.
Dies ist eine seltene Gelegenheit, einen erfahrenen Cybersicherheitsexperten zu Rate zu ziehen. Sie können unten direkt einen Termin vereinbaren.
Microsoft integriert Passkeys in Windows 11 und macht so passwortlose Anmeldungen einfach, sicher und resistent gegen Phishing – sowohl für Privatanwender als auch für Unternehmen.
Hacker verleiten Nutzer dazu, sich selbst zu hacken. Erfahren Sie, wie diese Angriffe funktionieren und wie Sie sie erkennen, bevor es zu spät ist.
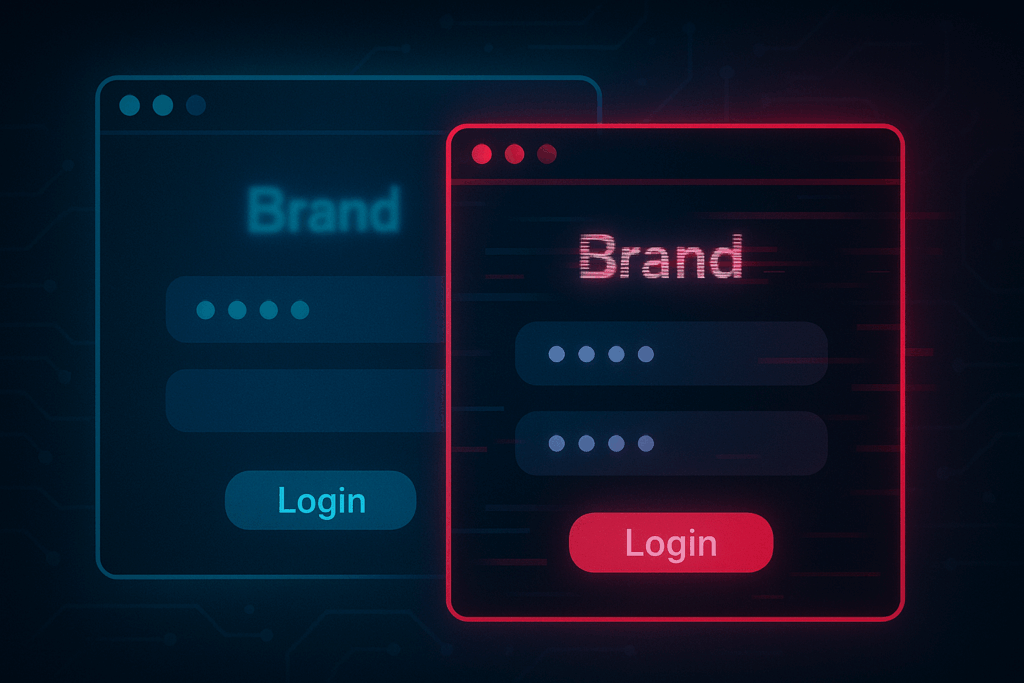
Betrügerische und durch Tippfehler missbrauchte Domains stellen eine wachsende Bedrohung dar, die Phishing und Identitätsdiebstahl ermöglicht. Erfahren Sie, wie Domain-Sperrungen Ihr Unternehmen und Ihre Kunden vor Online-Betrug schützen.
Der neueste Bedrohungsbericht von OpenAI enthüllt, wie Hacker und Betrügernetzwerke KI nutzen, um Phishing, Betrug und Social Engineering zu beschleunigen.
Gefällt Ihnen CyberHoot? Wir brauchen Ihre Hilfe. Hinterlassen Sie uns gerne eine Bewertung über die unten stehenden Links!
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com

– G2
Weitere Informationen zum Verfassen einer CyberHoot-Bewertung finden Sie in den kurzen Video-Übersichten unten. Hinweis: Um betrügerische Bewertungen zu verhindern, müssen Sie auf jeder Bewertungswebsite Ihre Identität per E-Mail-Registrierung bestätigen.


Ende-zu-Ende-Verschlüsselung (E2EE) ist eine Methode zur Sicherung digitaler Kommunikation, sodass nur der Absender und der beabsichtigte Empfänger die Daten lesen können. Nachrichten, Dateien oder Anrufe werden auf dem Gerät des Absenders verschlüsselt und bleiben während der Übertragung über Netzwerke und Server verschlüsselt. Sie können nur auf dem Gerät des Empfängers mithilfe eindeutiger kryptografischer Schlüssel entschlüsselt werden. Selbst Dienstanbieter, Hacker oder Regierungsbehörden, die die Daten abfangen, können ohne den Schlüssel des Empfängers nicht auf deren Inhalt zugreifen.
Klicken Sie hier, um mehr zu lesen!
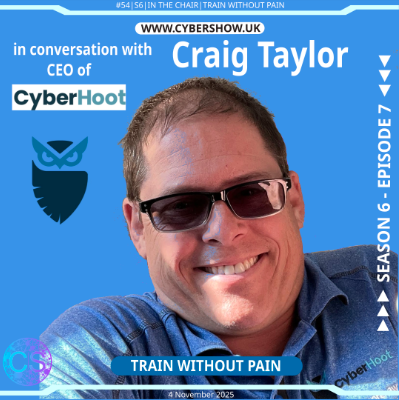
Der neue ChatBot-Self-Service-Support von CyberHoot ist jetzt verfügbar und bietet rund um die Uhr Unterstützung direkt im Admin-Interface und auf unserer CyberHoot-Website. Dieses intelligente Support-Tool befindet sich unten rechts auf Ihrem Bildschirm und hilft Ihnen, sofort Antworten zu finden, Probleme zu beheben und auf Ressourcen zuzugreifen, ohne auf eine E-Mail-Antwort warten zu müssen.
Wenn Sie weitere Hilfe benötigen, können Sie unser Support-Team jederzeit unter support@cyberhoot.com erreichen.

Melden Sie sich noch heute für das CyberHoot-Empfehlungsprogramm an und sichern Sie sich ein Jahr lang 20 % aller Umsätze, die durch Anmeldungen über Ihren exklusiven Empfehlungslink generiert werden. Als Empfehlungspartner erhalten Sie nicht nur finanzielle Vorteile, sondern erleben auch die Befriedigung, anderen zu mehr Sicherheitsbewusstsein zu verhelfen und sie vor Cyberbedrohungen zu schützen. Zögern Sie nicht und registrieren Sie sich jetzt unter https://cyberhoot.com/referral-program/.
Empfehlung über das Dashboard von Autopilot:
Unterstützen Sie CyberHoot bei unserer Mission, eine bewusstere und sicherere Welt zu schaffen! Empfehlen Sie CyberHoot Autopilot einem Freund und freuen Sie sich über einen kostenlosen ersten Monat. Für jede Neuanmeldung über Ihren Empfehlungslink erhalten Sie einen kostenlosen Monat auf Ihr Konto gutgeschrieben. Dieses Angebot gilt exklusiv für CyberHoot-Erstregistrierungen.

Kennen Sie jemanden, der kürzlich beinahe Opfer eines Cyberangriffs, einer Phishing-E-Mail oder eines Social-Engineering-Anrufs geworden wäre? Empfehlen Sie das kostenlose Cybersicherheitstraining von CyberHoot. Die Person erhält sechs Videos (je 3–4 Minuten lang) und eine unserer hyperrealistischen Phishing-Simulationen mit positiver Verstärkung. Alles kostenlos.
Anmeldung : https://cyberhoot.com/individuals
CyberHoot Whitepaper herunterladen – Wie HootPhish AttackPhish verbessert
Ganz neu: Infografiken zu Cybersicherheitsstatistiken 2025
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Stellen Sie sich vor, Sie fahren auf der Autobahn, etwa 20 km/h über dem Tempolimit, wie der übrige Verkehr. Vor Ihnen bremsen Sie...
Weiterlesen
Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.