Redakteur: Craig Taylor
In diesem Monat stand bei der Cybersicherheit wieder ein Thema im Vordergrund: Angreifer finden immer neue Wege, unser Vertrauen zu missbrauchen, sei es durch die Tools, die wir verwenden, die Berechtigungen, die wir erteilen, oder die Marken, die wir kennen.
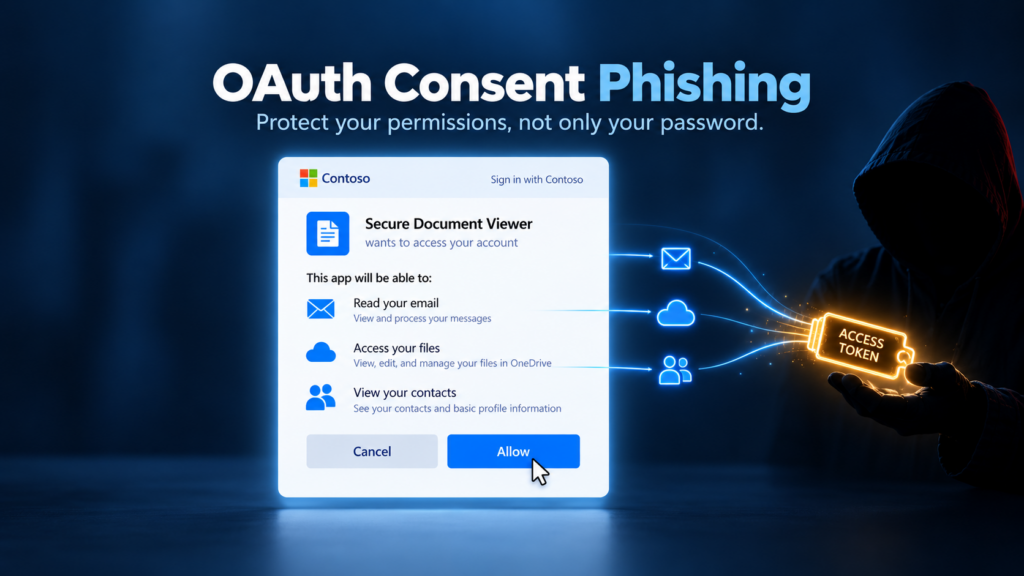
Im September haben wir untersucht, wie Unternehmen KI verantwortungsvoll einsetzen können, mithilfe einer Richtlinie zur akzeptablen KI-Nutzung und einer Ampel-Checkliste (Rot-Gelb-Grün) zur Bewertung von KI-Tools. Wir haben auch OAuth-Consent-Phishing behandelt, bei dem Angreifer Passwörter umgehen, indem sie Nutzer dazu bringen, schädlichen App-Berechtigungen zu erteilen.
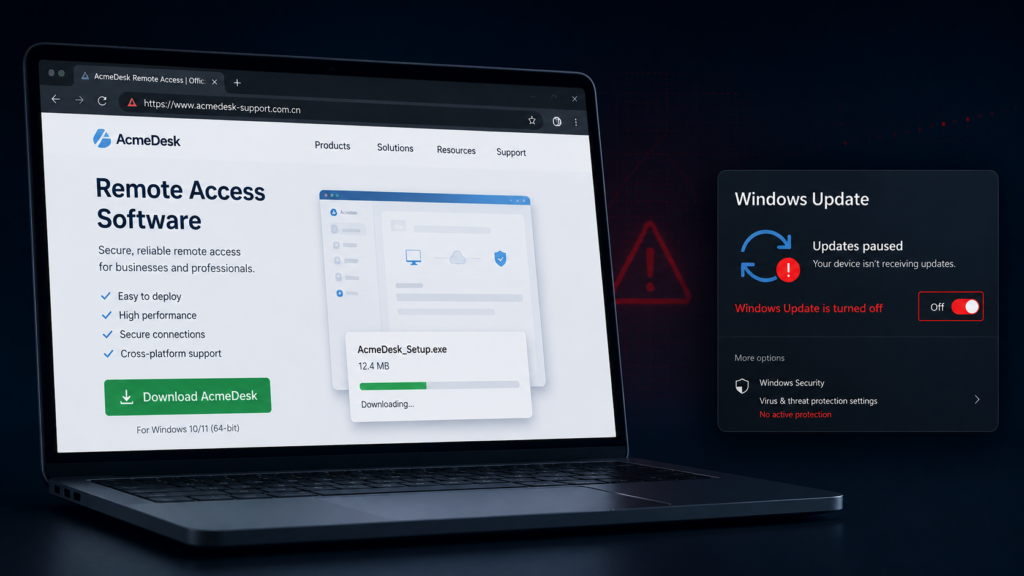
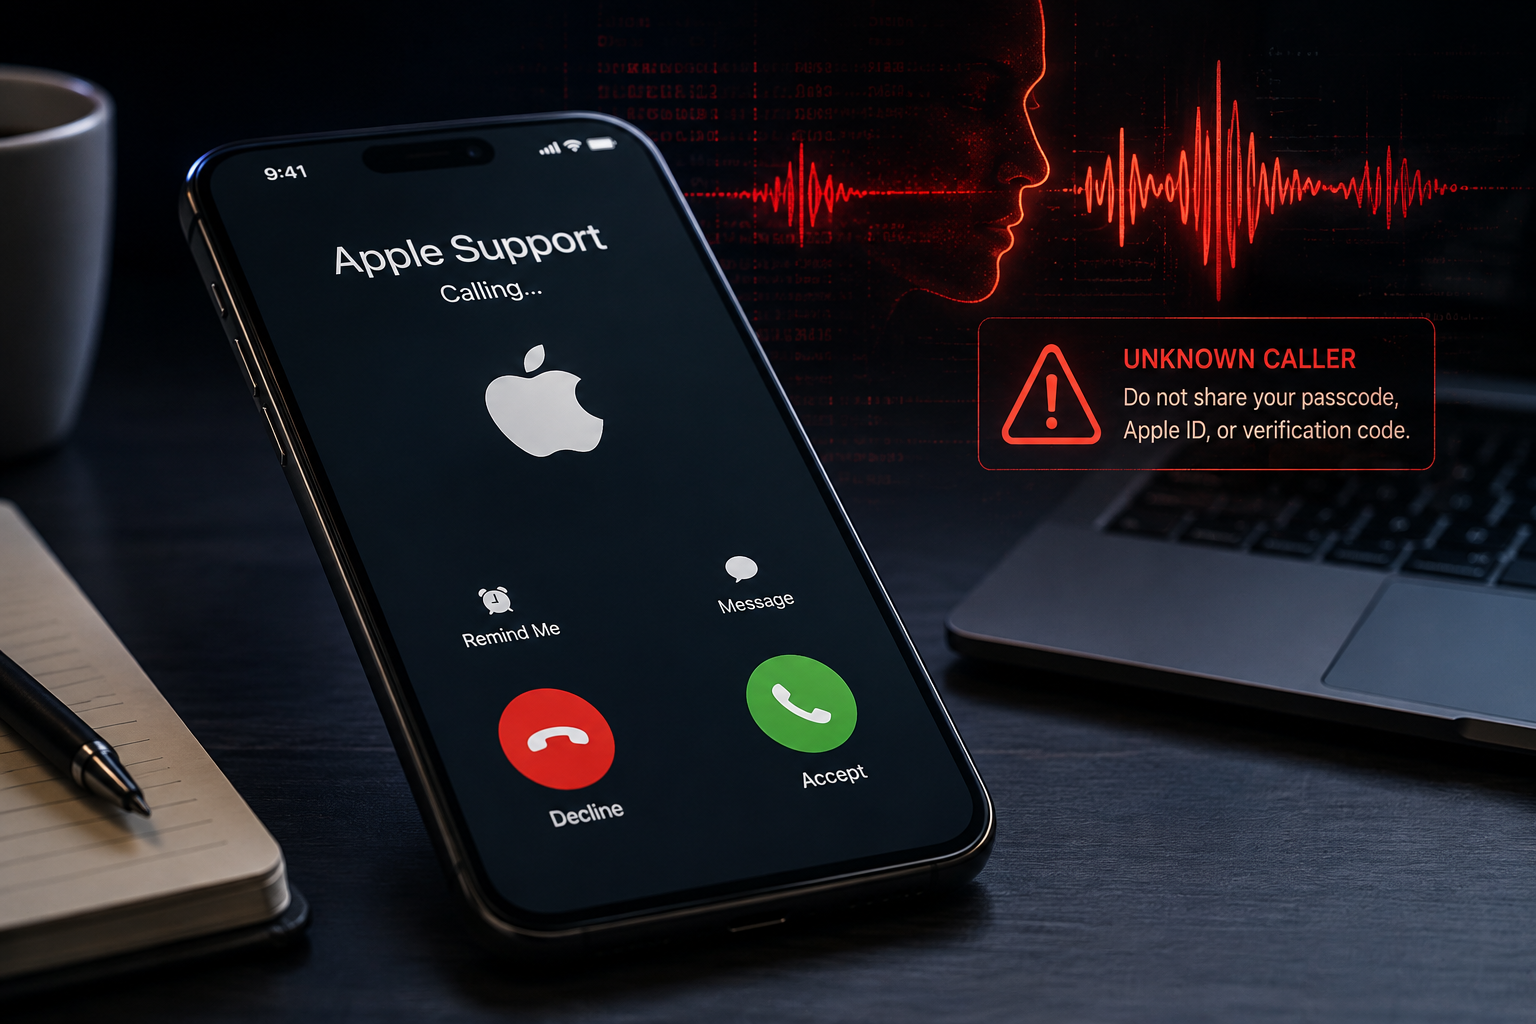
Im Bereich der Schadsoftware untersuchten wir gefälschte Software-Installationsprogramme, die Windows Update deaktivieren und so den langfristigen Schutz schwächen. Außerdem analysierten wir eine Betrugsmasche, die es auf Besitzer gestohlener iPhones abgesehen hat. Kriminelle nutzen dabei KI-gestützte Anrufe im Stil des „Apple-Supports“, um Opfer zur Preisgabe von Passwörtern und Bestätigungscodes zu verleiten.
Die wichtigste Erkenntnis: Moderne Cyberangriffe zielen darauf ab, Menschen zu scheinbar vernünftigen Entscheidungen zu verleiten. Um sicher zu bleiben, ist es wichtig, vorsichtig zu sein, unerwartete Anfragen zu hinterfragen und genau zu verstehen, was man genehmigt, installiert oder teilt.
Wenn Sie dies lesen, stehen unsere 31 Cybersicherheits-Infografiken für 2026 bereits zum Download bereit. Fügen Sie Ihr Logo hinzu und teilen Sie im Oktober, dem Monat der Cybersicherheit (CAM), täglich eine Infografik. Jede Infografik fördert das Cyberwissen von Unternehmen und Endnutzern gleichermaßen. Ein kurzer Blick pro Tag schützt vor Phishing-Angriffen.
Craig CEO,
Mitbegründer, CyberHoot
Wir starten mit unserem ersten täglichen Cybersicherheitstipp und einer Video-Infografik. Verfolgen Sie uns den ganzen Monat lang für schnelle, praktische Tipps, die Ihnen helfen, online sicherer zu bleiben.
Tag 1 beginnt jetzt! 🦉
CyberHoot hat ein lang gehegtes Ziel erreicht und wurde im legendären Podcast „ Security Now! “ mit Leo Laporte und Steve Gibson vorgestellt. Um es ganz klar zu sagen: Es handelt sich hierbei um eine bezahlte Kooperation mit dem Podcast.
Darüber hinaus hat Leo Laporte CyberHoot persönlich empfohlen:
„Nachdem wir [vor CyberHoot] Opfer eines Phishing-Angriffs wurden , war uns klar, dass wir mehr für den Schutz unseres Unternehmens tun mussten. Die altbekannten Schulungen brachten einfach nichts mehr. CyberHoot kam uns zu Hilfe. Es macht Spaß, unser Team ist begeistert, und vor allem trägt es zu unserer Sicherheit bei. Weiter so!“ – Leo Laporte
Bitte schauen Sie sich diesen kurzen 3-minütigen Beitrag an, in dem Leo Laporte seine Erfahrungen mit HootPhish schildert und erklärt, warum der positive Verstärkungsansatz von CyberHoot zur Phishing-Aufklärung sein Interesse geweckt hat.
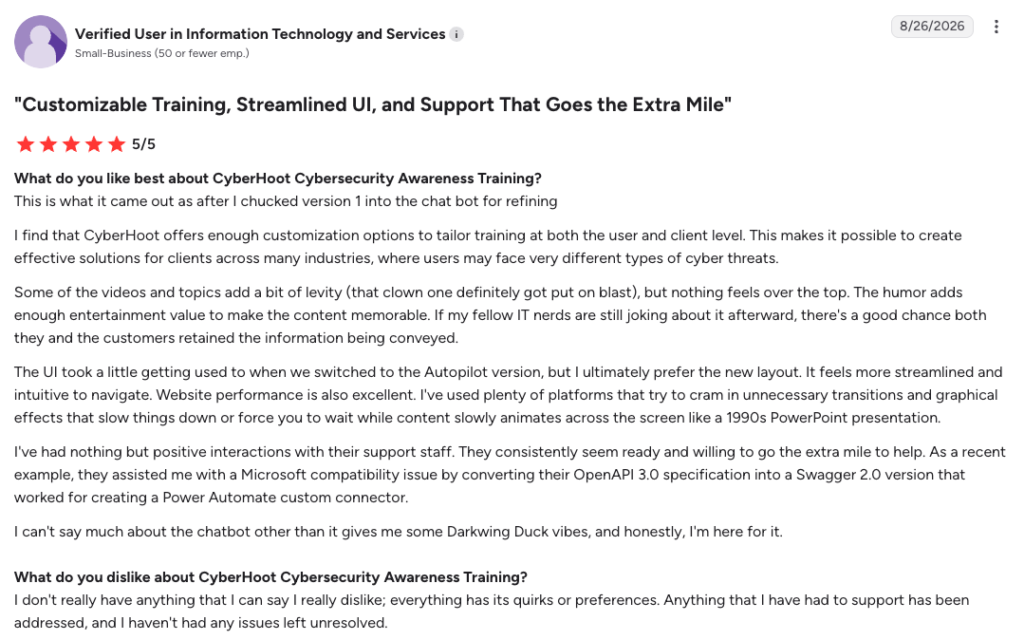
Gefällt Ihnen CyberHoot? Wir brauchen Ihre Hilfe. Hinterlassen Sie uns bitte Ihre Bewertung auf G2.com!
G2 -
Weitere Informationen zum Verfassen einer CyberHoot-Bewertung finden Sie in der kurzen Videoübersicht unten. Hinweis: Um betrügerische Bewertungen zu verhindern, müssen Sie sich auf jeder Bewertungswebsite per E-Mail registrieren und Ihre Identität bestätigen.
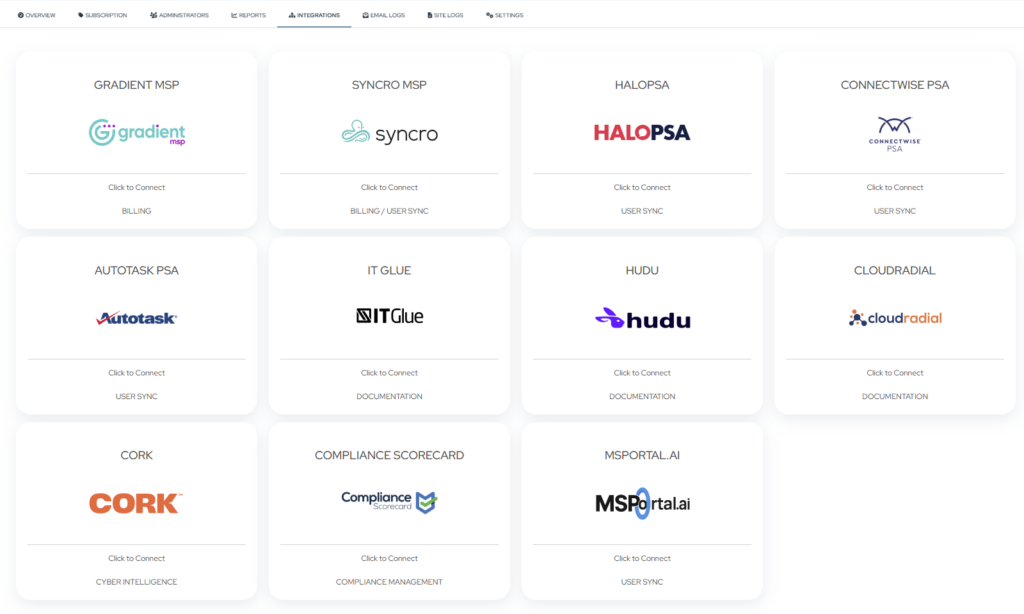
Wir freuen uns, Ihnen einige Neuerungen auf unserer Seite für Partnerintegrationen vorzustellen . Diese erleichtern es Partnern, CyberHoot mit ihren gewohnten Tools zu verbinden. Die neuen Integrationen optimieren die Synchronisierung von Kunden- und Benutzerdaten, vereinfachen das Schulungsmanagement und sorgen dafür, dass Ihre Dokumentation systemübergreifend stets aktuell ist.
„Unsere Partner wünschten sich eine Integration in die von ihnen täglich genutzten Tools – und genau das haben wir umgesetzt. Partner können Kunden und Nutzer innerhalb weniger Minuten in CyberHoot synchronisieren und den Trainingsfortschritt direkt in ihren bestehenden Systemen einsehen. Das bedeutet weniger manuelle Arbeit, automatisierte Abrechnung, höhere Kundenbindung, geringere Kosten und mehr Sicherheit für die Kunden!“, so Craig Taylor, CISSP, CEO und Mitgründer von CyberHoot.
Neue Integrationen sind jetzt für HaloPSA, Autotask PSA, ConnectWise PSA, Hudu und IT Glue verfügbar . Egal, ob Sie Unternehmen und Benutzer für Schulungszwecke mit CyberHoot synchronisieren oder den Schulungsstatus Ihrer Mandanten direkt in Ihre Dokumentationsplattform einbinden möchten – diese Integrationen reduzieren den manuellen Aufwand und unterstützen Sie bei der effizienteren Kundenverwaltung.
Wir haben im Stillen das größte Upgrade für spielerische Cybersicherheitsschulungen in der Geschichte von CyberHoot entwickelt – und es wird die Trainingserfahrung Ihrer Nutzer grundlegend verändern. Denken Sie an Punkte, die Sie tatsächlich nutzen können. verdienenErfolge, mit denen man prahlen kann, Avatare, Ranglisten und eine völlig neue Art, die Cyberstärke Ihres Unternehmens zu präsentieren.
Schließen Sie Ihre Schulung ab. Melden Sie Phishing-Angriffe. Jede Handlung zählt jetzt mehr denn je.
Bleiben Sie dran – der Schwarm hebt gleich ab.
Hinweis: CyberHoot bietet allen Power-Nutzern ein kostenloses Upgrade auf Autopilot an. Kontaktieren Sie support@cyberhoot.com , um Ihr kostenloses Upgrade zu vereinbaren. Die Power Platform wird voraussichtlich im September 2026 eingestellt.
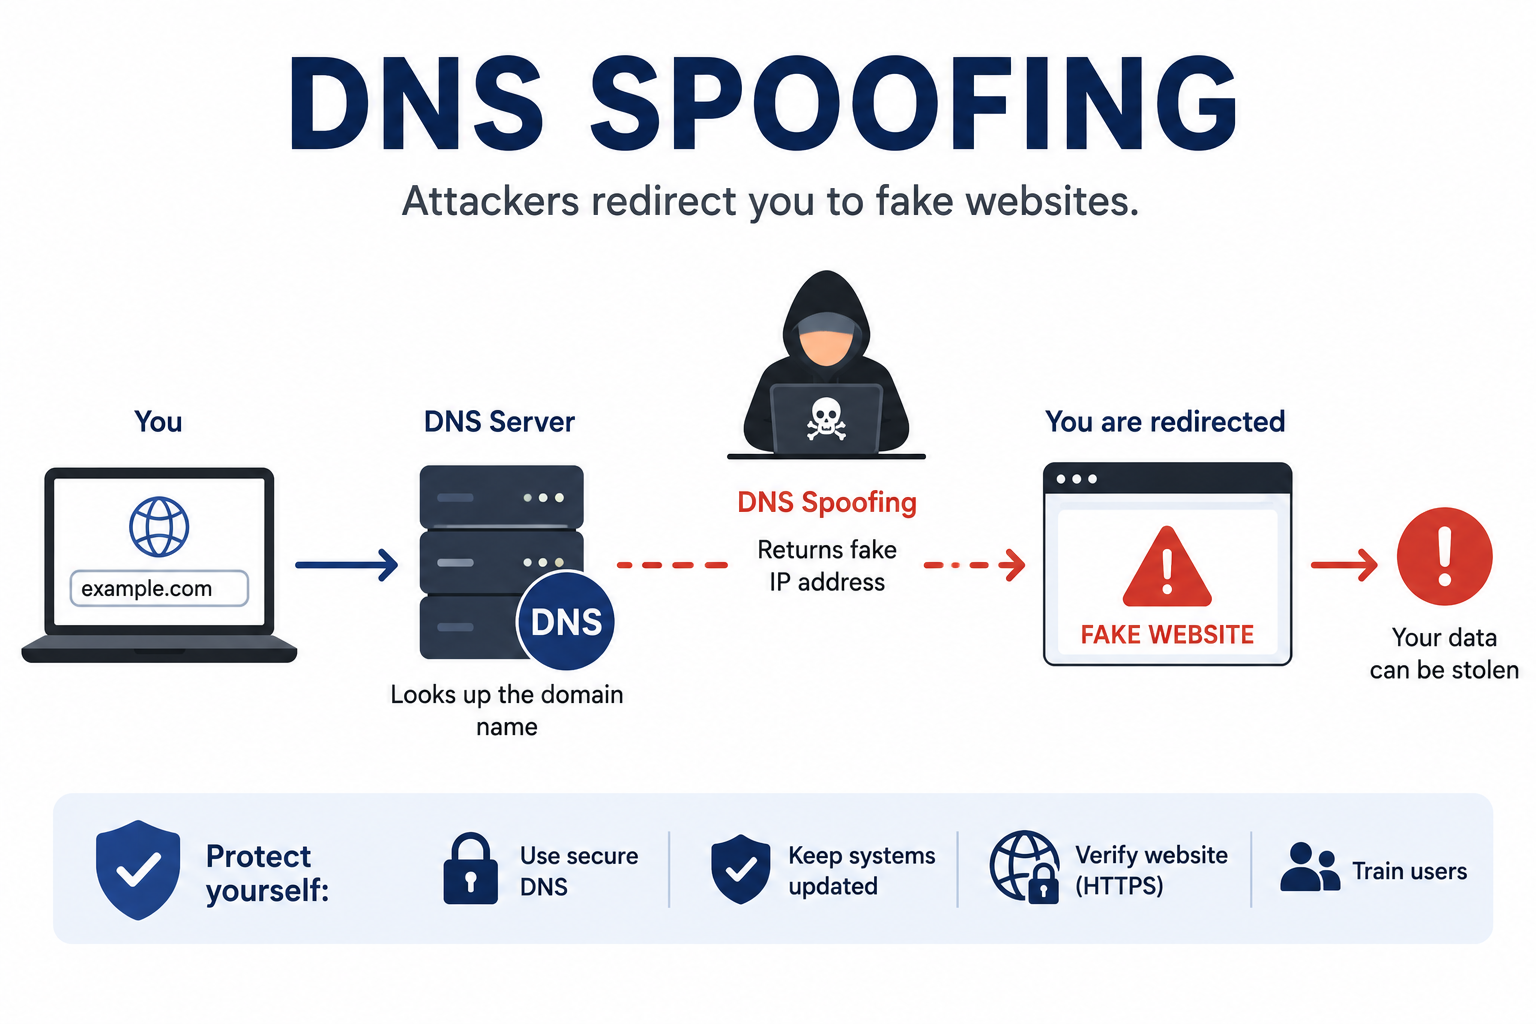
DNS-Spoofing , auch bekannt als DNS-Cache-Poisoning , ist ein Cyberangriff, bei dem ein Angreifer das Domain Name System (DNS) manipuliert, um Nutzer von einer legitimen Website auf eine schädliche Website umzuleiten. Da Nutzern oft die korrekte Webadresse im Browser angezeigt wird, geben sie möglicherweise unwissentlich Passwörter, Finanzinformationen oder andere sensible Daten auf einer gefälschten, vom Angreifer kontrollierten Website ein.
Das DNS fungiert als „Telefonbuch“ des Internets und übersetzt Domainnamen wie example.com in IP-Adressen, die Computer zum Auffinden von Websites verwenden. DNS-Spoofing stört diesen Prozess, indem es einer legitimen Domain eine falsche IP-Adresse zuweist.
Klicken Sie hier, um mehr zu lesen!

Melden Sie sich noch heute für das CyberHoot-Empfehlungsprogramm an und sichern Sie sich ein Jahr lang 20 % aller Umsätze, die durch Anmeldungen über Ihren exklusiven Empfehlungslink generiert werden. Als Empfehlungspartner erhalten Sie nicht nur finanzielle Vorteile, sondern erleben auch die Befriedigung, anderen zu mehr Sicherheitsbewusstsein zu verhelfen und sie vor Cyberbedrohungen zu schützen. Zögern Sie nicht und registrieren Sie sich jetzt unter https://cyberhoot.com/referral-program/.
Empfehlung über das Dashboard von Autopilot:
Unterstützen Sie CyberHoot bei unserer Mission, eine bewusstere und sicherere Welt zu schaffen! Empfehlen Sie CyberHoot Autopilot einem Freund und freuen Sie sich über einen kostenlosen ersten Monat. Für jede Neuanmeldung über Ihren Empfehlungslink erhalten Sie einen kostenlosen Monat auf Ihr Konto gutgeschrieben. Dieses Angebot gilt exklusiv für CyberHoot-Erstregistrierungen.

Kennen Sie jemanden, der kürzlich beinahe Opfer eines Cyberangriffs, einer Phishing-E-Mail oder eines Social-Engineering-Anrufs geworden wäre? Empfehlen Sie das kostenlose Cybersicherheitstraining von CyberHoot. Die Person erhält sechs Videos (je 3–4 Minuten lang) und eine unserer hyperrealistischen Phishing-Simulationen mit positiver Verstärkung. Alles kostenlos.
Anmeldung : https://cyberhoot.com/individuals
CyberHoot Whitepaper herunterladen – Wie HootPhish AttackPhish verbessert
Ganz neu: Infografiken zu Cybersicherheitsstatistiken 2025
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
Weiterlesen
Die meisten Phishing-Tests täuschen Ihre Mitarbeiter. Dieser hier begrüßt Sie zuerst! HootPhish sagt gleich zu Beginn: Das ist...
Weiterlesen
Schweregrad: KRITISCH (CVSS 9.2) | Ausgestellt: 22. Oktober 2026. Am 21. Oktober wurden zwei kritische Sicherheitslücken in PHP entdeckt…
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.