Versicherer entwickeln strengere und verbindlichere Versicherungspolicen, um die Zahl der Schadensfälle zu reduzieren und sich selbst sowie die versicherten Unternehmen besser zu schützen. In einigen Fällen werden Schadensfälle sogar komplett abgelehnt, weil sie mit Kriegshandlungen in Zusammenhang stehen.
Ein Team von Ingenieuren der University of California San Diego hat erstmals nachgewiesen, dass die von Smartphones ausgesendeten Bluetooth-Signale einen einzigartigen Fingerabdruck besitzen, der zur Verfolgung von Personenbewegungen genutzt werden kann. Die Forschungsergebnisse deuten darauf hin, dass selbst geringfügige Fertigungsungenauigkeiten in der Hardware jedes Gerät individuell betreffen und messbare Verzerrungen verursachen, die als „ Fingerabdruck “ zur Ortung eines bestimmten Geräts dienen können .

Software-as-a-Service (SaaS) -Anwendungen haben Unternehmen im letzten Jahrzehnt grundlegend verändert und ihnen einen enormen Mehrwert geboten. Die Pandemie zwang viele Unternehmen, ihre Mitarbeiter von büro- oder desktopbasierten Anwendungen auf cloudbasierte SaaS-Lösungen umzustellen. Diese SaaS-Anwendungen umfassen alles von Bürosoftware bis hin zu leistungsstarken Kommunikationstools. Zu den bekanntesten Business-Anwendungen zählen Salesforce , Google Workspace , Slack , HubSpot , Microsoft Office 365 und Zoom.
Viele bösartige E-Mail-Kampagnen nutzen heutzutage Word-Dokumente, um Schadsoftware zu verstecken und zu verbreiten. Eine kürzlich entdeckte Kampagne verwendet jedoch eine manipulierte PDF-Datei und einen 22 Jahre alten Office-Sicherheitsfehler, um die Snake- Keylogger -Malware zu verbreiten. Angreifer nutzen Microsoft-Office-Dokumentformate wie Word und Excel, da Benutzer mit diesen Dateierweiterungen vertrauter sind und sie daher fälschlicherweise für sicher halten. Dies macht sie besonders wertvoll für Social-Engineering-Angriffe.
Laut einer gemeinsamen Mitteilung des US-Außenministeriums, des US-Finanzministeriums und des Federal Bureau of Investigation (FBI) geben sich hochqualifizierte Software- und Mobile-App-Entwickler aus der Demokratischen Volksrepublik Korea (DVRK) als „Nicht-DVRK-Staatsangehörige“ aus, um freiberufliche Aufträge zu erhalten und so die bösartigen Cyberangriffe des Regimes zu ermöglichen.
Ich habe das Cyberhoot-Training zur Auffrischung absolviert und die Schulungsvideos und Quizze zum Thema Cybersicherheit sehr genossen. Die Videos waren gut gemacht und behandelten relevante Themen, die für Cybersicherheitsexperten von größter Bedeutung sein sollten, wie z. B. gängige Angriffsarten, Malware, Phishing, Passwortverwaltung usw. Jedes Unternehmen, das diese Schulungstools nutzt, wird dadurch eine stärkere Sicherheitskultur entwickeln!
Christoph Schulz
Sicherheitsbetriebsleiter | Verfügbarkeit
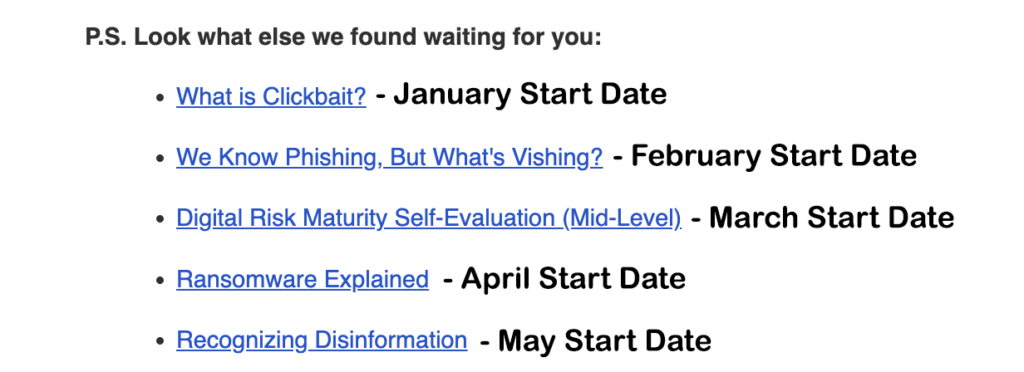
In der Vergangenheit hat CyberHoot ausstehende Aufträge gesendet, beginnend mit dem aktuellsten Live-Auftrag, dann ausstehende Aufträge in absteigender Reihenfolge.
CyberHoot versendet nun Auftrags-E-Mails, beginnend mit dem frühesten Auftrag, und fordert den Benutzer auf, die Aufträge nach Startdatum sortiert durchzugehen. Dies hilft bei Orientierungs- und Einführungsvideos, die einige MSPs für ihren Kundenstamm erstellen. Siehe Beispiel rechts.
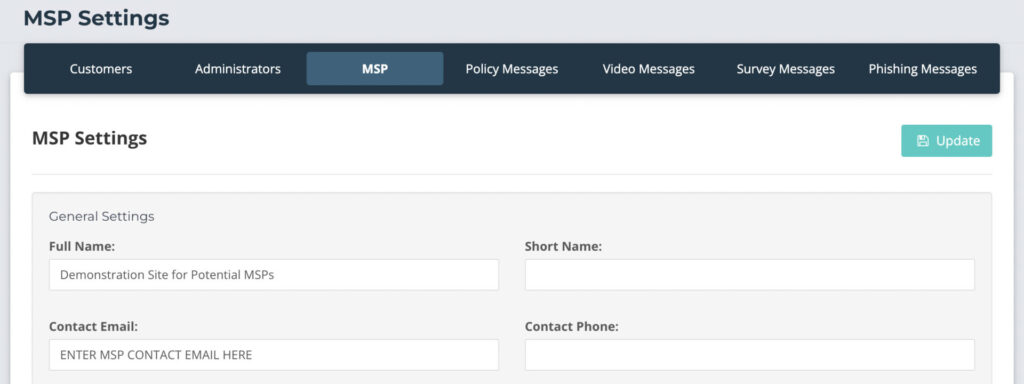
So legen Sie die MSP-Kontakt-E-Mail fest:
Wir haben die Details im Informationsabschnitt der Phishing-Aufgaben aktualisiert, um weitere Empfehlungen dazu bereitzustellen, worauf der Benutzer beim Bearbeiten dieser Aufgaben achten sollte.
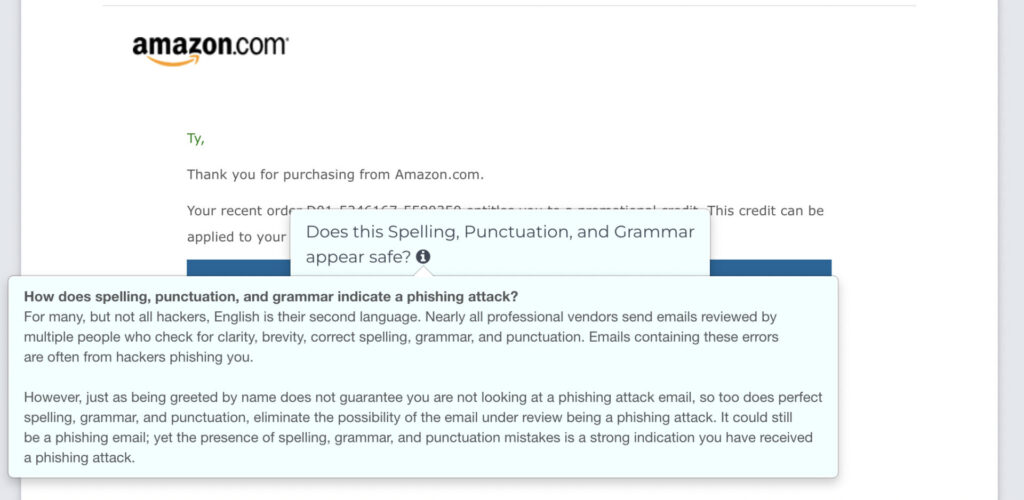
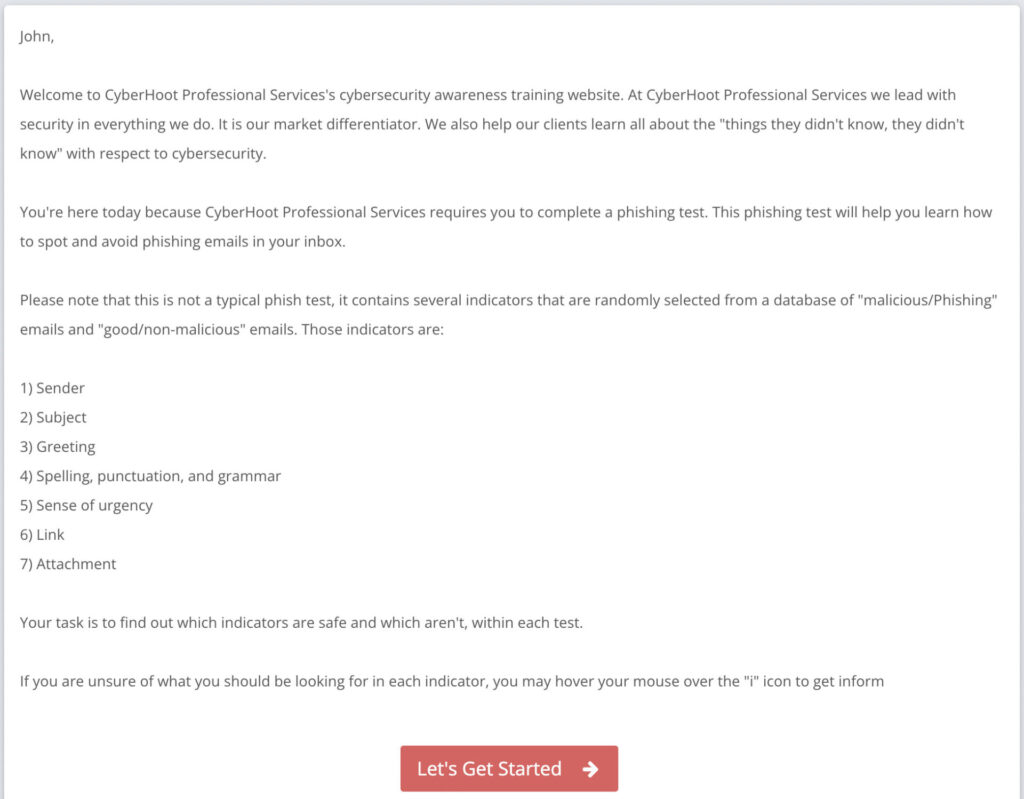
Bevor ein Benutzer einen Phishing-Auftrag startet, erklären wir diesen ausführlich. So sind die Benutzer weniger verwirrt und erfahren mehr über die zu erledigenden Phishing-Aufträge. Sie können diese Standardsprache für jeden Auftrag, Kunden oder MSP zur späteren Wiederverwendung anpassen.
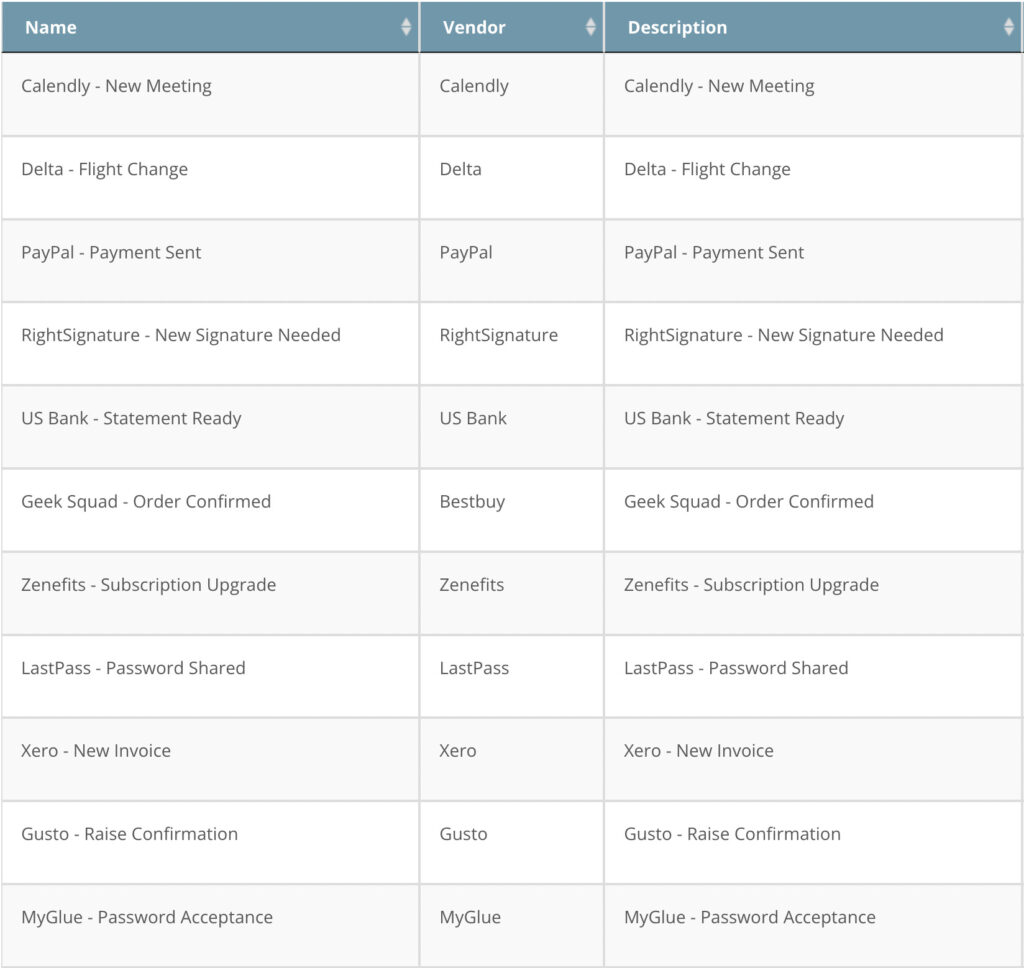
Wir fügen ständig weitere E-Mail-Identitätsdiebstahls hinzu, um unsere neue Bibliothek mit Phishing-Aufgaben aktuell und realistisch hinsichtlich der Absichten von Hackern zu halten.
Wir haben kürzlich viele neue Tests hinzugefügt, einige davon sind rechts dargestellt.
Die vollständige Liste finden Sie in der Phishing-Bibliothek Ihrer Website. Wenn Sie einen bestimmten Anbieter hinzufügen möchten, senden Sie bitte eine E-Mail an support@cyberhoot.com, um ihn in die Warteschlange aufzunehmen.

Geofencing ist eine Technologie, mit der virtuelle Grenzen festgelegt und Ereignisse ausgelöst werden, sobald diese Grenzen von einem Mobilgerät mit installierter Software überschritten werden. Verschiedene Geolokalisierungstechnologien, wie GPS oder die Triangulation eines Signals von WLAN-Zugangspunkten oder Mobilfunkmasten, ermitteln, ob das Gerät die Grenze überschritten hat.
Geofencing ermöglicht die automatische Generierung von Warnmeldungen basierend auf den definierten Koordinaten eines geografischen Gebiets. Ein einfaches Beispiel wäre eine E-Mail oder SMS, die automatisch an das Mobiltelefon eines Nutzers gesendet wird, wenn dessen Kind von der Schule nach Hause kommt. In diesem Beispiel wäre der Geofence eine virtuelle geografische Grenze um das Haus. Betritt das Mobiltelefon des Kindes diesen Bereich, wird über eine Geofence-fähige App auf dem Mobiltelefon automatisch eine E-Mail an die Eltern des Kindes gesendet.
Schauen Sie sich unser vollständiges Cybrary an
Melden Sie sich für das CyberHoot-Empfehlungsprogramm an und erhalten Sie Ihren eigenen Link zum CyberHoot-Empfehlungsprogramm. Profitieren Sie direkt von Empfehlungen an CyberHoot und erhalten Sie ein Jahr lang 20 % aller Umsätze für jeden Teilnehmer. Dies gilt auch für MSPs, MSSPs und Direktkunden. Wenn Sie Influencer sind oder regelmäßig mit Unternehmen, MSPs oder MSSPs zusammenarbeiten, sollten Sie sie an CyberHoot verweisen! Werden Sie Empfehlungspartner von CyberHoot für vierfacher (4x) GEWINNEs ist ein Sieg für Du (1) persönlich (finanziell) durch die Empfehlung eines hochwertigen und innovativen Produkts. Es ist ein Gewinn für Mitarbeiter (2) die lernen, sich zu schützen. Es ist ein Gewinn für die Unternehmen (3) die weniger wahrscheinlich einem Cyberangriff zum Opfer fallen. Das ist ein Gewinn für MSPs oder MSSPs (4) die sich für den Weiterverkauf unseres SaaS-Angebots anmelden. Schließlich ist es ein Gewinn für CyberHoot (5). Ha, ha… Ups. Das ist ein Fünffachgewinn (5x), wenn du mitzählst. Melde dich noch heute hier an: https://cyberhoot.com/

CyberHoot bietet passwortlosen Zugriff. Keine Zeitverschwendung durch die Suche nach Websites, das Zurücksetzen von Passwörtern und verzögerte Anmeldung. Klicken Sie auf einen E-Mail-Link, um sofort auf das Training zuzugreifen!

Alles, was Sie zum Erlernen von Cybersicherheitskompetenzen benötigen, wird per E-Mail abgewickelt, einschließlich Schulungsaufgaben, Erinnerungen, Management-Compliance-Berichten und „My CyberHoot“.

CyberHoot automatisiert Compliance-Verstöße durch E-Mail-Benachrichtigungen an Manager. Der Compliance-Status Ihrer Mitarbeiter wird für Manager aktiviert, sodass Sie immer wissen, woran Sie sind.

Cyber-„Hoots“ dauern meist höchstens fünf Minuten. So wird sichergestellt, dass Ihre Mitarbeiter schnell und effektiv mit der Lösung vertraut gemacht werden.

CyberHoot ist eine offene Schulungsplattform für Cybersicherheit. Jedes Video oder PDF kann zur Schulung und Betreuung Ihrer Mitarbeiter verwendet werden.

In einer Umfrage unter 100 CyberHoot-Benutzern wären 60 % „enttäuscht“ oder „sehr enttäuscht“, wenn das CyberHoot-Training eingestellt würde.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Schon bevor Claude Code …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.