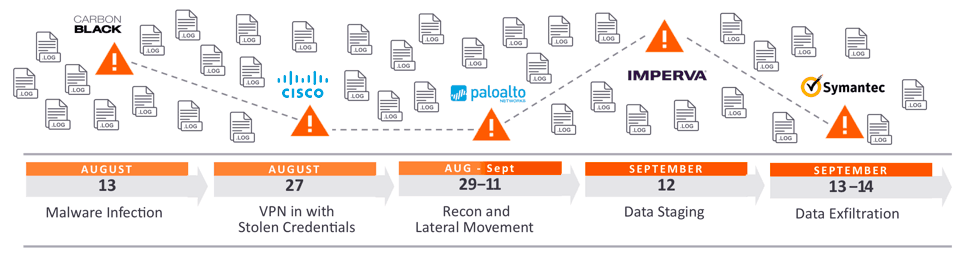
Laterale Bewegung ist die Technik, die Hacker anwenden, nachdem sie sich ersten Zugriff auf Rechner oder Netzwerke verschafft haben. Mit dieser Strategie dringen sie tiefer in ein Netzwerk ein, um sensible Daten und andere wertvolle Ressourcen zu finden. Nach dem Eindringen in das Netzwerk sichert sich der Angreifer den dauerhaften Zugriff, indem er sich lateral in der kompromittierten Umgebung bewegt und mithilfe verschiedener Tools erweiterte Berechtigungen erlangt. Diese Berechtigungen umfassen in diesem Fall Administratorrechte, die häufig IT-Leitern, Entwicklern, Führungskräften usw. gewährt werden.
Hacker bewegen sich innerhalb eines Systems lateral, um unentdeckt zu bleiben und die Verbindung zum Netzwerk aufrechtzuerhalten. Oftmals missbrauchen Hacker einen Rechner oder ein Netzwerk über Wochen oder sogar Monate, bevor ein Datenleck entdeckt wird. Hacker erlangen ersten Zugriff auf Systeme durch gängige Cyberangriffe wie Phishing , Social Engineering , Viren oder andere Schadsoftware . Sie bewegen sich durch die Systeme, indem sie sich als autorisierte Benutzer ausgeben und sich über mehrere Systeme im Netzwerk bewegen, bis sie ihr Ziel erreicht haben. Dazu sammeln sie Informationen über Netzwerke, Systeme und Konten, erlangen Zugangsdaten, erweitern ihre Berechtigungen, installieren Hintertüren für zukünftigen Zugriff und erlangen schließlich Zugriff auf die Zieldaten.
Quelle: CrowdStrike, ExaBeam
Weiterführende Lektüre: Aufbau einer menschlichen Firewall
Verwandte Begriffe: Aufklärung, Phishing , Ransomware
Laterale Bewegungen während eines Datenlecks erschweren die Wiederherstellung erheblich. Oftmals ist es schwierig, den ursprünglichen Rechner zu finden, der zuerst angegriffen wurde. Sie zu entfernen und wiederherzustellen ist eine gängige Maßnahme. Bei lateralen Bewegungen hat der Hacker jedoch bereits andere Hosts in Ihrem Netzwerk kompromittiert und den ursprünglichen Rechner verlassen. Das bedeutet, dass Ihre Bemühungen, das Leck einzudämmen, erheblich beeinträchtigt werden können. Die Überwachung von Netzwerken auf laterale Angriffe ist eine Schwachstelle der meisten kleinen Netzwerke, sodass Erkennung und Prävention den Endpunkt-Sicherheitssystemen überlassen werden. Wichtig ist, dass Sie oder Ihr Unternehmen jederzeit etwas tun können, um Ihr Cybersicherheitsprogramm zu verbessern und solche Angriffe zu verhindern. CyberHoot empfiehlt die folgenden Maßnahmen, um zu verhindern, dass Sie oder Ihr Unternehmen Opfer eines Angriffs durch laterale Bewegungen werden:
Die Verwendung von zwei der drei Authentifizierungsfaktoren (Etwas, das Sie sind, besitzen oder wissen) ist der beste Weg, Ihre kritischen Konten zu schützen. Hacker spekulieren darauf, dass Ihre Mitarbeiter ihre Passwörter wiederverwenden. Sobald sie sehen, dass Online-Dienste durch Zwei-Faktor-Authentifizierung geschützt sind, suchen sie sich (in den meisten Fällen) leichtere Ziele, da sie wissen, dass sie solche Schutzmaßnahmen nicht so einfach überwinden können. Der jüngste massive Hackerangriff auf die Marriott-Hotelkette war unter anderem auf unzureichende Zwei-Faktor-Authentifizierung zurückzuführen.
Passwortmanager synchronisieren automatisch alle Kontodaten zwischen Geräten (Smartphones, Laptops und Tablets). Browser-Plugins überwachen Ihre Aktivitäten und fordern Sie bei jeder Anmeldung auf einer neuen Website zum Speichern Ihrer Zugangsdaten auf. Ihr Benutzername und Ihr Passwort für die Domain (oder URL wie z. B. gmail.com) werden in einem verschlüsselten Passwort-Tresor gespeichert. Passwortmanagement und -anforderungen sollten durch unternehmensinterne Richtlinien geregelt werden.
Benutzer müssen präzise kategorisiert sein und dürfen nur auf die Systeme, Anwendungen oder Netzwerke zugreifen, die für ihre Arbeit erforderlich sind. Beispielsweise sollten in einem Unternehmensnetzwerk ausschließlich IT-Mitarbeiter Geräte wie Desktops und Notebooks verwalten. IT-Mitarbeiter sollten Standardbenutzern keine Administratorrechte erteilen.
Endpoint-Security-Tools ermöglichen es IT-Mitarbeitern, alle Online- und Offline-Endpunkte zu überwachen. Sie erfassen und speichern Daten zu wichtigen Ereignissen auf den Endpunkten und gleichen diese mit relevanten Sicherheitsinformationen sowie bekannten Taktiken, Techniken und Verfahren (TTPs) ab. Kurz gesagt: Diese Lösung ermöglicht es IT-Experten, Angriffstrends und -verhalten zu überwachen und so ihre Ressourcen optimal einzusetzen.
Wenn alle anderen Maßnahmen versagen und es zu einem schwerwiegenden Datenleck kommt, hilft Ihnen Ihre Cyberversicherung, sich schnell und effektiv zu erholen, indem sie Ihnen die notwendigen Ressourcen zur Verfügung stellt. CyberHoot hat eine zweiteilige Serie darüber veröffentlicht, was eine Cyberversicherung abdeckt und welche Herausforderungen damit verbunden sind.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ich erinnere mich an die Anfänge von...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Der Blogbeitrag dieser Woche enthält...
Weiterlesen
Hin und wieder taucht eine Schadsoftware mit einem so raffinierten Trick auf, dass Sicherheitsforscher innehalten und...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

