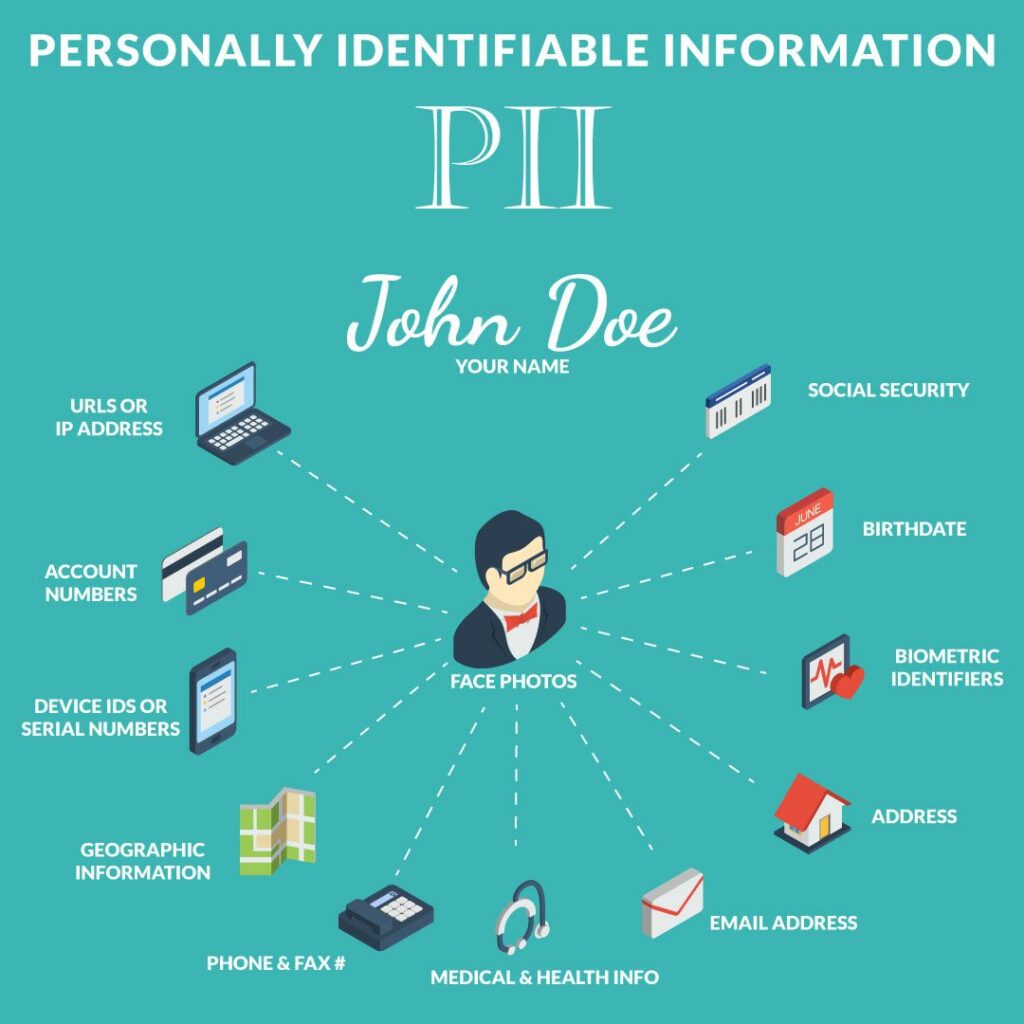
Personenbezogene Daten (auch : personenbezogene Daten ) sind Informationen, die es ermöglichen, die Identität einer Person direkt oder indirekt zu bestimmen. Beispiele für personenbezogene Daten sind der vollständige Name einer Person in Kombination mit einer Sozialversicherungsnummer, einer Passnummer oder einer E-Mail-Adresse. Personenbezogene Daten finden sich häufig auf öffentlichen Websites und umfassen beispielsweise Ihren vollständigen Namen zusammen mit Ihrer Postleitzahl, Ihrer ethnischen Zugehörigkeit, Ihrem Geschlecht, Ihrer Adresse und Ihrem Geburtsdatum.
Profi-Tipp: CyberHoot empfiehlt, Sicherheitsfragen, die von Websites verwendet werden, um den Zugriff auf ein Online-Konto wiederherzustellen, mit erfundenen Antworten zu beantworten. Speichern Sie die falsche Antwort unbedingt in Ihrem Passwort-Manager. Hacker können unsere wahren personenbezogenen Daten auf verschiedenen öffentlichen Websites leicht finden und sich wieder Zugang zu unseren Online-Konten verschaffen, wenn wir in den Fragen und Antworten zu personenbezogenen Daten die Wahrheit sagen.
Zahlreiche Datenschutzgesetze, wie die Datenschutz-Grundverordnung (DSGVO) und der California Consumer Privacy Act (CCPA), wurden von verschiedenen Ländern und US-Bundesstaaten verabschiedet, um Richtlinien für Unternehmen zu schaffen, die personenbezogene Daten ihrer Kunden erheben, speichern, verarbeiten und verkaufen. Die in diesen Gesetzen festgelegten Grundprinzipien schränken die Rechte und Beschränkungen für Verbraucher ein, um den Zugriff auf ihre sensiblen Daten zu verwalten und zu kontrollieren. Die meisten dieser Datenschutzgesetze erlauben es Nutzern, Unternehmen folgende Fragen zu stellen oder folgende Forderungen zu stellen:
Und es gibt noch viele weitere Rechte neben den oben genannten. Einzelheiten finden Sie in den CCPA- und DSGVO -Bibliotheksseiten von CyberHoot.
In den meisten Teilen der Welt gelten entsprechende Gesetze. Unternehmen sollten sich daher auf die Datenschutzrechte ihres jeweiligen Landes (oder Bundeslandes) konzentrieren. Sobald Sie Ihre gesetzlichen Verpflichtungen in Ihrem Heimatland oder Bundesland kennen, sollten Sie Folgendes berücksichtigen:
Es ist sehr wichtig, einen Plan zur Benachrichtigung aller von einem Datenschutzverstoß betroffenen Nutzer und zuständigen Behörden zu haben. Die Entscheidung, wie die Benachrichtigung erfolgen soll und welche Gesetze und Anforderungen in Ihrem Heimatland gelten, sollte nicht während, sondern vor einem solchen Vorfall getroffen werden. In den USA gibt es einen Flickenteppich an Datenschutzgesetzen der einzelnen Bundesstaaten. Ein Bundesgesetz ist nicht gültig. Holen Sie sich bei der Vorbereitung Ihres Benachrichtigungsprozesses unbedingt externe Beratung und Expertise ein, um die Einhaltung der Vorschriften für jeden Bundesstaat (bzw. jedes Landes, über den Sie möglicherweise Daten haben) zu gewährleisten.
CyberHoot empfiehlt, sich mit den für Ihr Unternehmen geltenden Gesetzen vertraut zu machen und ein entsprechendes Dokument zum Benachrichtigungsprozess bei Datenschutzverletzungen zu erstellen. Vergessen Sie nicht, den Prozess jährlich zu testen.
Unternehmen, die personenbezogene Daten von Verbrauchern erfassen, verarbeiten und speichern, sollten dies in einer Online-Datenschutzrichtlinie klarstellen. CyberHoot stellt allen Abonnenten unseres Produkts eine Vorlage zur Verfügung. Diese beschreibt die Einrichtung einer E-Mail-Adresse eines Datenschutzbeauftragten für Datenschutzanfragen von Verbrauchern sowie einen Authentifizierungsprozess zur Überprüfung der Rechtmäßigkeit der Anfrage.
Angenommen, Ihr Unternehmen ist ein Hotel. Sie erhalten von John Doe eine Anfrage-E-Mail an DPO@HotelName.com für alle Daten, die Sie im vergangenen Jahr in diesem Hotel verbracht haben. In der E-Mail heißt es, es handele sich um eine DSGVO-Anfrage, und Sie hätten ein Recht auf eine Antwort. Die E-Mail stammt von JaneDoe@Emailprovider.com. Sollten Sie antworten? Nein. Jane Doe hat gemäß DSGVO, CCPA oder anderen Gesetzen keinen Anspruch auf die Informationen von John Doe. Ihr Authentifizierungsprozess muss über eine eindeutige Kennung erfolgen. Dies ist in der Regel die E-Mail-Adresse der anfragenden Person. Gemäß den Datenschutzgesetzen sind Sie verpflichtet, die Identität des Datenschutzanfragenden zu überprüfen, bevor Sie personenbezogene Daten weitergeben.
KMU-Schutz über die Datenschutzbestimmungen hinaus
CyberHoot empfiehlt die folgenden bewährten Vorgehensweisen, um Einzelpersonen und Unternehmen vor Online-Cyberangriffen zu schützen und Schäden durch diese zu begrenzen:
Quelle : NCSD-Glossar, CNSSI 4009, GAO-Bericht 08-356, zitiert in NIST SP 800-63 Rev 1, Investopedia
CyberHoot stellt Ihnen weitere Ressourcen zur Verfügung. Nachfolgend finden Sie Links zu allen unseren Ressourcen. Schauen Sie sich diese jederzeit gerne an:
Hinweis: Wenn Sie unseren Newsletter abonnieren möchten, klicken Sie auf einen der oben stehenden Links (außer Infografiken), geben Sie Ihre E-Mail-Adresse rechts auf der Seite ein und klicken Sie auf „ Newsletter erhalten“. Melden Sie sich für den monatlichen Newsletter an und unterstützen Sie CyberHoot bei seiner Mission, die Welt „aufgeklärter und sicherer“ zu machen!
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.