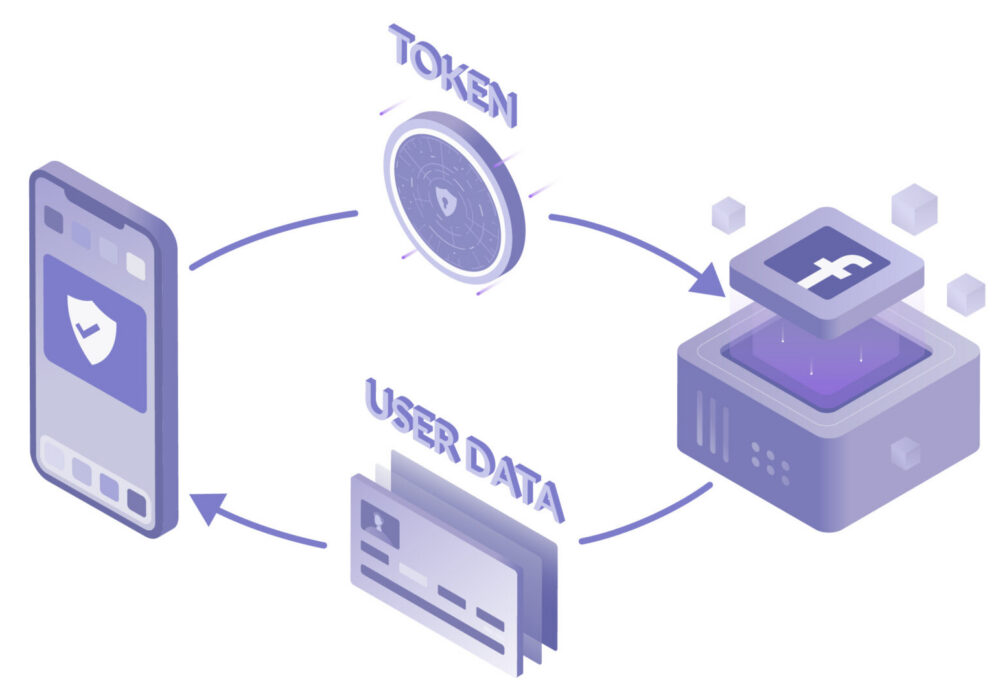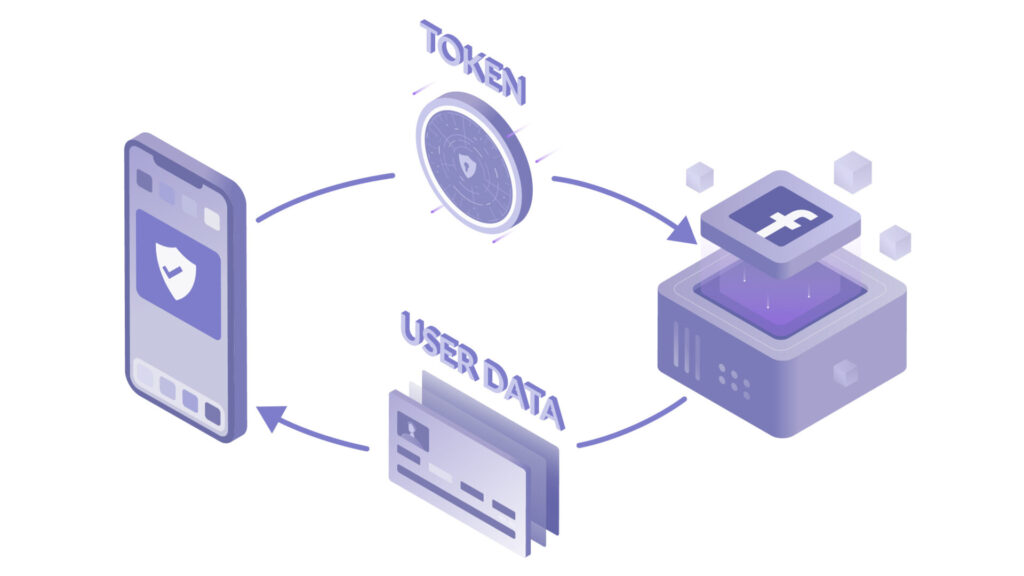
OAuth , auch bekannt als Open Authorization , ist ein offener Standard für die tokenbasierte Autorisierung im Internet. OAuth ermöglicht es Drittanbietern wie Facebook und Google, auf die Kontoinformationen eines Endnutzers zuzugreifen, ohne die Zugangsdaten des Nutzers preiszugeben. OAuth fungiert als Vermittler im Namen des Endnutzers und stellt dem Drittanbieter ein Zugriffstoken zur Verfügung, das die Weitergabe bestimmter Kontoinformationen autorisiert. Der Prozess zum Erhalt dieses Tokens wird als Autorisierungsablauf bezeichnet.
OAuth 1.0 wurde 2007 als Autorisierungsmethode für die Twitter -Programmierschnittstelle (API) veröffentlicht. 2010 veröffentlichte die IETF OAuth Working Group den ersten Entwurf des OAuth 2.0-Protokolls. Wie das ursprüngliche OAuth ermöglicht auch OAuth 2.0 Nutzern, Drittanbieteranwendungen Zugriff auf Webressourcen zu gewähren, ohne ein Passwort preiszugeben. Es handelt sich jedoch um ein völlig neues Protokoll, das nicht abwärtskompatibel zu OAuth 1.0 ist. Zu den Neuerungen gehören ein optimierter Autorisierungscode-Flow für mobile Anwendungen, vereinfachte Signaturen und kurzlebige Token mit langlebigen Autorisierungen. Dadurch können Endnutzer Token bei Bedarf einfacher widerrufen.
OAuth wird häufig verwendet, um Benutzeranmeldeinformationen zu konsolidieren und den Anmeldevorgang für Benutzer zu optimieren, sodass sie beim Zugriff auf einen Onlinedienst Informationen, die bereits in anderen Online-Konten vorhanden sind, nicht erneut eingeben müssen.
OAuth ist die zugrunde liegende Technologie für die Website-Authentifizierung von Websites, die Benutzern die Registrierung oder Anmeldung mit ihrem Konto bei einer anderen Website wie Facebook, Twitter, LinkedIn, Google, GitHub oder Bitbucket ermöglichen. Klickt ein Benutzer beispielsweise bei der Anmeldung auf einer anderen Website auf die Facebook-Anmeldeoption, wird er von Facebook authentifiziert und die ursprüngliche Website meldet ihn mit der von Facebook erhaltenen Berechtigung an.
OAuth und Berechtigungen für Drittanbieter Software as a Service (SaaS) Lösungen sollten von IT-Mitarbeitern überwacht werden. Die OAuth Der Mechanismus erleichtert die Verbindung von Anwendungen, aber viele bedenken nicht die möglichen Folgen. Wenn diese SaaS-Apps und andere Add-ons für SaaS-Plattformen nach Berechtigungen fragen, werden diese meist ohne zu zögern erteilt. Das eröffnet Hackern mehr Möglichkeiten, auf Unternehmensdaten zuzugreifen. Dies birgt für Unternehmen Risiken für Angriffe auf die Lieferkette, API-Übernahmenund installierte unbeabsichtigt schädliche Drittanbieter-Apps auf Unternehmensgeräten. Einige Sicherheitsforscher sind keine Fans von OAuth-Authentifizierungsmechanismen und behaupten, diese seien voller Schwachstellen, die von unerfahrenen Programmen ausgenutzt werden könnten, die ihre API nicht korrekt sichern. Dies Portswigger.net-Artikel beschreibt viele der potenziellen Bedrohungen, die bei der OAuth-Implementierung auftreten.
Fazit zu CyberHootWenn Sie OAuth wirklich in Ihrem KMU implementieren möchten, bleiben Sie bei den gängigen Anbieterimplementierungen von Unternehmen wie Okta, Azure AD oder RSA. Alle diese Anbieter sind seit vielen Jahren im Einsatz, wurden einer eingehenden Prüfung ihrer Codebasis unterzogen und verfügen über ausreichende Mittel, um die Risiken in ihrer API zu minimieren. Stellen Sie außerdem sicher, dass Sie jeden OAuth-Quellauthentifizierungsdienst mit Multi-Faktor-Authentifizierung bevor Sie Token an Dritte vergeben. Schließlich sollte Ihr Unternehmen alle folgenden Maßnahmen im Rahmen seines Cybersicherheitsprogramms ergreifen, um die Sicherheit zu gewährleisten:
Sicherheitsschulung – Der erste Schritt in der Cybersicherheit besteht stets darin, das Bewusstsein der Mitarbeiter zu schärfen. Sobald die Mitarbeiter die Risiken und Gefahren der OAuth-Mechanismen besser verstehen, werden sie diese eher meiden.
Aktivieren Sie die Multi-Faktor-Authentifizierung – Die beste Maßnahme zur Verbesserung der Cloud-Sicherheit Ihres Unternehmens ist die Aktivierung und Durchsetzung der Multi-Faktor-Authentifizierung (MFA) für alle Konten. Dies gilt insbesondere für Ihre primären E-Mail- und Kollaborationsplattformen, da so der Schaden, den Angreifer mit gestohlenen Zugangsdaten anrichten können, deutlich reduziert wird.
Richtlinien – Organisationen sollten eine Richtlinie erstellen, die Mitarbeiter dazu verpflichtet, Anfragen für Apps von Drittanbietern einzureichen. Dies kann in die Nutzungsrichtlinie (Acceptable Use Policy, AUP) Ihrer Organisation integriert werden.
Setzen Sie SaaS-Sicherheitsüberwachung ein – SaaS-Sicherheitsüberwachung ist eine entscheidende Sicherheitsebene für Ihre SaaS-Infrastruktur. Sie ermöglicht Ihnen die abteilungsspezifische Verwaltung des Mitarbeiterzugriffs auf Ihre benötigten SaaS-Anwendungen, die Konsolidierung von Lizenzen und bietet Ihnen beispiellose Transparenz über Ihre gesamte SaaS-Infrastruktur. Blissfully ist ein hervorragendes Beispiel für eine Plattform, die all dies und mehr bietet; sie ist ein zentrales Element der SaaS-Sicherheit beim Aufbau Ihrer IT-Infrastruktur.
SaaS-Zugriffe und Passwörter verwalten – Wie bereits erwähnt, lassen sich einige SaaS-Anwendungen nicht in SSO-Lösungen integrieren. In solchen Fällen empfiehlt CyberHoot die Verwendung eines Passwort-Managers. Seriöse Passwort-Manager wie LastPass , 1Password, DashLane oder Bitwarden ermöglichen es Nutzern, starke, einzigartige Passwörter mit mindestens 14 Zeichen zu generieren, Zugangsdaten für Websites zu speichern und verschlüsselte Notizen anzulegen. Diese Tools sind auch deshalb wertvoll, weil sie es Nutzern ermöglichen, Zugangsdaten oder Notizen sicher mit vertrauenswürdigen Mitarbeitern oder Kunden zu teilen.
Hier sind praktische Ratschläge und gesunder Menschenverstand angebracht. Stellen Sie sicher, dass Ihre Benutzer wissen, dass sie nicht alle von einer SaaS-Anwendung angeforderten Zugriffsberechtigungen blind akzeptieren dürfen, genauso wenig wie einer Telefon-App standardmäßig den Zugriff auf Ihre Kontaktliste oder Ihre Standortdaten verweigern. Wenn der Zugriff für die grundlegende Funktion nicht erforderlich ist, sollten Sie ihn standardmäßig immer verweigern.
Die folgenden Empfehlungen helfen Ihnen und Ihrem Unternehmen, sich vor den vielfältigen Bedrohungen des täglichen Lebens zu schützen. Alle unten aufgeführten Vorschläge erhalten Sie durch die Inanspruchnahme der vCISO-Programmentwicklungsdienste von CyberHoot.
Alle diese Empfehlungen, mit Ausnahme der Cyberversicherung, sind in die Produkte und virtuellen CISO-Services von CyberHoot integriert. Mit CyberHoot können Sie Ihre Mitarbeiter führen, schulen, beurteilen und testen. Besuchen Sie CyberHoot.com und registrieren Sie sich noch heute für unsere Services. Bleiben Sie zumindest durch die Anmeldung zu unseren monatlichen Cybersicherheits-Newslettern stets über die neuesten Entwicklungen informiert.
Quellen:
Weitere Leseempfehlungen:
Der Zugriff auf SaaS-Anwendungen führt zu Sicherheitsbedenken
Was ist OAuth? So funktioniert das Open Authorization Framework
Risiken und Herausforderungen von Software as a Service (SaaS)
Verwandte Begriffe:
CyberHoot stellt Ihnen weitere Ressourcen zur Verfügung. Nachfolgend finden Sie Links zu allen unseren Ressourcen. Schauen Sie sich diese jederzeit gerne an:
Hinweis: Wenn Sie unseren Newsletter abonnieren möchten, besuchen Sie einen der oben stehenden Links (außer Infografiken), geben Sie Ihre E-Mail-Adresse auf der rechten Seite ein und klicken Sie auf „ Newsletter senden“.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Der Blogbeitrag dieser Woche enthält...
Weiterlesen
Hin und wieder taucht eine Schadsoftware mit einem so raffinierten Trick auf, dass Sicherheitsforscher innehalten und...
Weiterlesen
Autor: Craig Taylor Ich kann kein Café besuchen, keine Runde Golf spielen, kein freundliches Gespräch führen mit...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.