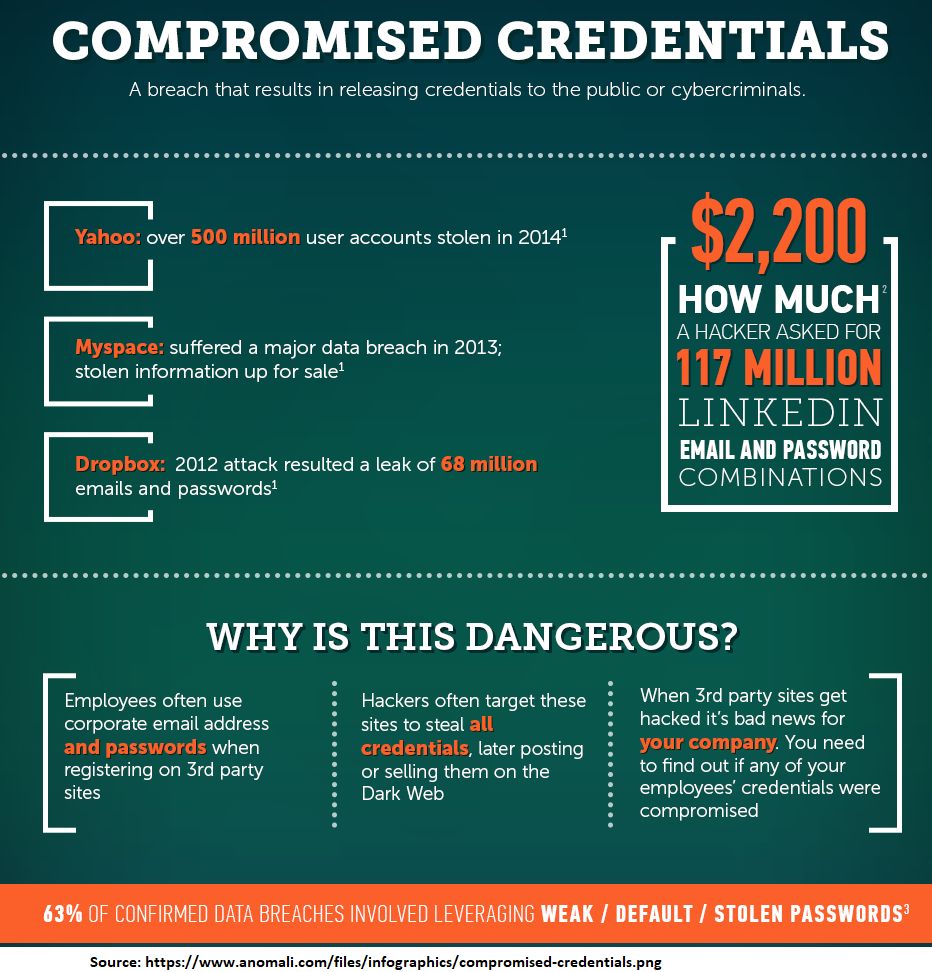
Kompromittierte Anmeldeinformationen liegen vor, wenn der Benutzername und das Passwort eines ahnungslosen Benutzers in die Hände eines Hackers geraten. Diese Anmeldeinformationen wurden kompromittiert. Die Kompromittierung kann auf vielfältige Weise erfolgen. Zwei der häufigsten Fälle sind gehackte Online-Websites, wie in der obigen Grafik dargestellt (Yahoo, Myspace und DropBox sind Beispiele für groß angelegte Sicherheitsverletzungen).
Eine andere Möglichkeit ist das Ergebnis einer erfolgreichen Phishing-Kampagne. Mitarbeiter versuchen, ein von Kollegen oder Geschäftspartnern gesendetes Dokument oder eine Datei zu öffnen, woraufhin sie sofort nach Ihren Google- oder Microsoft-Anmeldedaten gefragt werden. Tatsächlich befinden Sie sich auf einer Hacker-Website, die Ihre E-Mail-Kontodaten stiehlt, sobald Sie diese eingeben.
Die Folgen können verheerend sein. Hacker wissen, dass sie, sobald sie Zugriff auf das E-Mail-Konto eines Mitarbeiters erlangt haben, einen weiteren Phishing-Angriff starten können, um die Zugangsdaten anderer Personen an ALLE E-Mail-Adressen dieses kompromittierten Kontos zu stehlen. Genau das macht diese Angriffe so verheerend, schnell und effektiv. Weitere Informationen zu einem realen Fall finden Sie im Blog-Artikel „ Domino-Angriff“.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Schon bevor Claude Code …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.