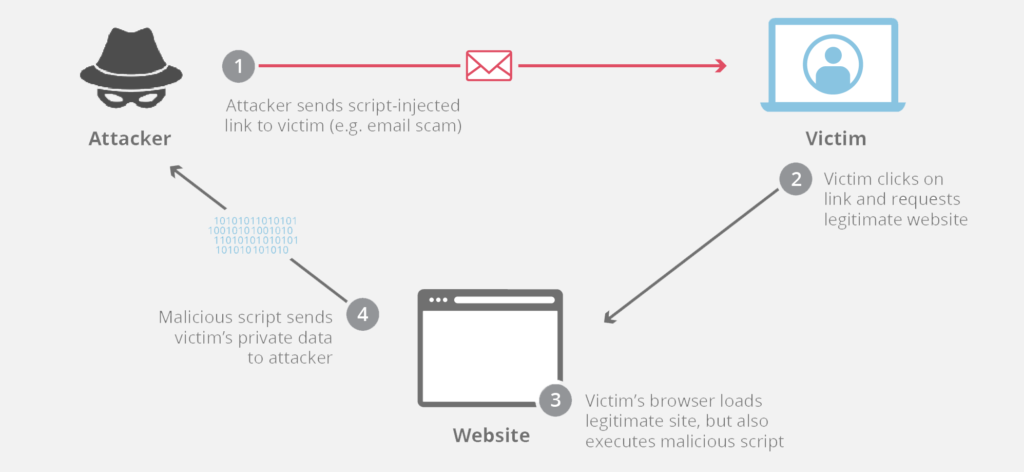
Cross-Site-Scripting (XSS) ist eine Angriffsmethode, bei der Hacker Schadcode in anfällige Webanwendungen einschleusen. Im Gegensatz zu anderen Webangriffen zielt XSS nicht direkt auf die Anwendung selbst ab, sondern gefährdet die Benutzer. XSS-Schwachstellen ermöglichen es Angreifern , sich als Benutzer auszugeben, dessen Aktionen auszuführen und auf dessen Daten zuzugreifen. Verfügt der Benutzer über Administratorrechte, kann der Angreifer die vollständige Kontrolle über alle Systemfunktionen und Daten erlangen. Dies führt zur Kompromittierung der meisten, wenn nicht sogar aller Benutzerkonten. Auch Trojaner können aktiviert und Seiteninhalte manipuliert werden, um Benutzer zur Preisgabe ihrer Daten zu verleiten. Darüber hinaus können Session-Cookies offengelegt werden, wodurch der Hacker authentische Benutzer imitieren und deren Konten ausnutzen kann.
Quelle: Imperva , PortSwigger
Weiterführende Lektüre: Was ist ein XSS-Angriff? – FedTech Magazin
Verwandte Begriffe: Cross-Site Request Forgery (CSRF)
Wenn Ihr KMU weder eigene Software entwickelt noch selbst programmiert, müssen Sie sich nicht mit XSS befassen, außer dass Sie wissen, dass es existiert. Wenn Sie jedoch selbst Software entwickeln, lesen Sie weiter.
Die Verhinderung von Cross-Site-Scripting ist in manchen Fällen schwierig und kann je nach Anwendungsdesign und Umgang mit benutzergesteuerten Daten komplexer sein. Um XSS-Schwachstellen effektiv zu verhindern, ist in der Regel eine Kombination der folgenden Maßnahmen erforderlich. Wenn Ihr Unternehmen über IT-Mitarbeiter verfügt oder einen Drittanbieter mit der Unterstützung Ihrer Systeme beauftragt, arbeiten Sie mit diesen zusammen, um Ihre Sicherheit durch die Implementierung der folgenden Maßnahmen zum Schutz vor XSS-Angriffen zu verbessern:
Content-Type und X-Content-Type-Options Header, um sicherzustellen, dass Browser die Antworten so interpretieren, wie Sie es beabsichtigen.Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
Weiterlesen
Die meisten Phishing-Tests täuschen Ihre Mitarbeiter. Dieser hier begrüßt Sie zuerst! HootPhish sagt gleich zu Beginn: Das ist...
Weiterlesen
Schweregrad: KRITISCH (CVSS 9.2) | Ausgestellt: 22. Oktober 2026. Am 21. Oktober wurden zwei kritische Sicherheitslücken in PHP entdeckt…
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.