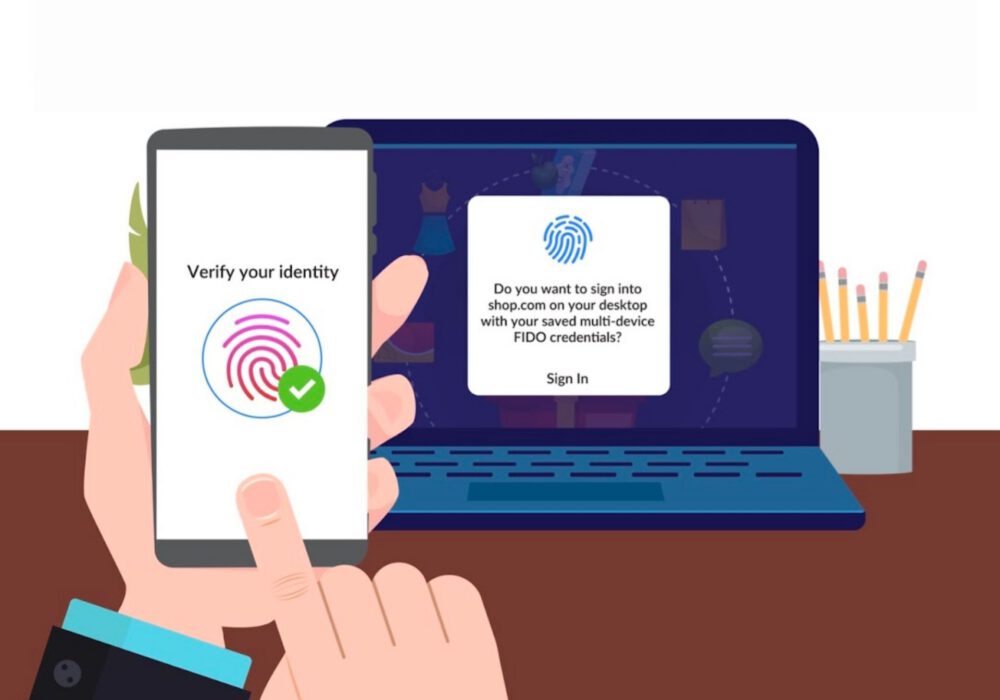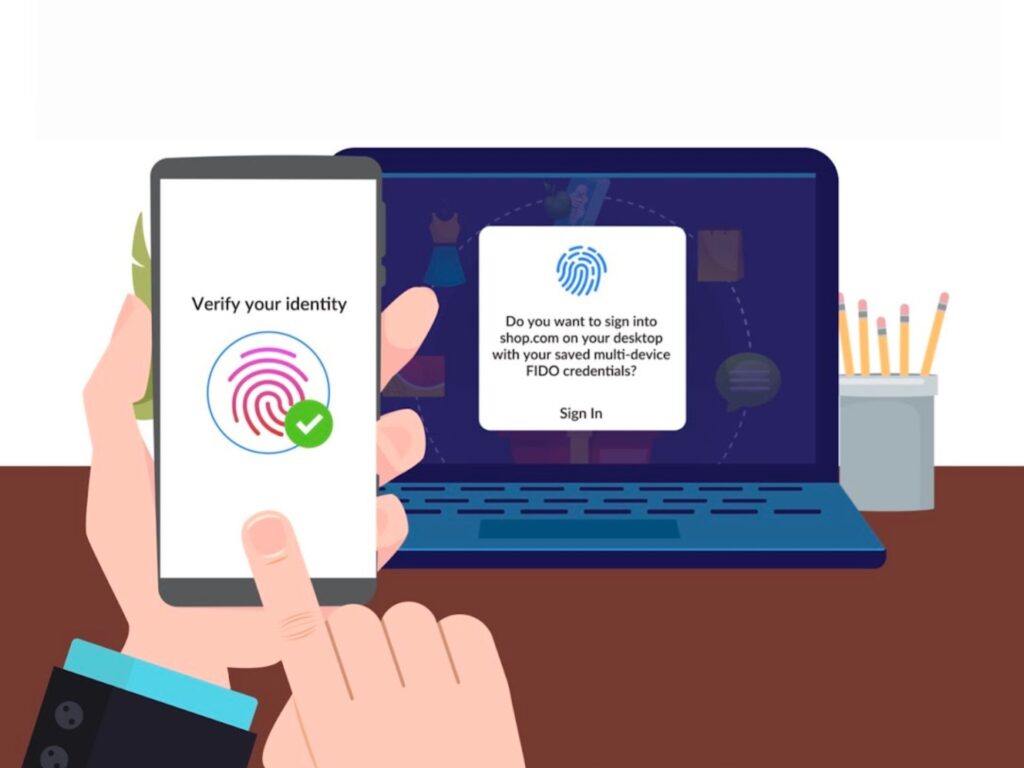
Anfang Mai 2022 kündigten Google, Apple und Microsoft Pläne zur Unterstützung eines gemeinsamen passwortlosen Anmeldestandards an, der von der Fast Identity Online (FIDO) Alliance und dem World Wide Web Consortium entwickelt wurde . Auch CyberHoot hat sich diesem Trend angeschlossen. Wir verzichten auf ein Passwort für die Anmeldung und senden Ihnen stattdessen einen speziellen Link per E-Mail (an die Adresse, in die Sie sich täglich einloggen).
Die Umstellung auf passwortlose Anmeldungen ermöglicht es Unternehmen, ihren Kunden geräte- und plattformübergreifend einheitliche, sichere und einfache passwortlose Anmeldeverfahren anzubieten. FIDO erklärt :
Die erweiterten standardbasierten Funktionen ermöglichen Websites und Apps eine durchgängig passwortlose Lösung. Nutzer melden sich mit derselben Aktion an, die sie täglich mehrmals zum Entsperren ihrer Geräte verwenden, beispielsweise durch eine einfache Verifizierung ihres Fingerabdrucks, Gesichtserkennung oder eine Geräte-PIN. Dieser neue Ansatz schützt vor Phishing und die Anmeldung ist deutlich sicherer als mit Passwörtern und herkömmlichen Multi-Faktor-Technologien wie Einmal-Passwörtern per SMS.
In der Cybersicherheitsbranche ist es allgemein bekannt, dass die alleinige Authentifizierung mit Passwörtern ein erhebliches Sicherheitsrisiko für Privatpersonen und Unternehmen darstellt. Für Endnutzer ist die Verwaltung so vieler Passwörter für so viele verschiedene Websites nahezu unmöglich. Dies führt meist dazu, dass dasselbe Passwort für mehrere Konten wiederverwendet wird (weshalb CyberHoot die Verwendung von Passwort-Managern empfiehlt ).
FIDO stellte fest, dass Passwortmanager und Zwei-Faktor-Authentifizierung (2FA) zwar gut funktionieren, aber branchenweit an der Entwicklung komfortablerer und sicherer Anmeldetechnologien gearbeitet wird. CyberHoot beobachtet häufig, dass viele Nutzer keine sicheren Passwörter für ihre Passwortmanager festlegen oder die 2FA für wichtige Konten nicht aktivieren, weil sie diese als umständlich empfinden. Daher könnte diese FIDO-Initiative einen wichtigen Beitrag zur Cybersicherheit von KMU leisten.
FIDO gab bekannt, dass dieses neue passwortlose Tool in Zukunft die folgenden Funktionen bieten wird:
Obwohl ein einheitlicher „Passkey“ wie oben beschrieben großartig wäre, dürfte es noch Jahre dauern, bis er sich durchsetzt. Craig Lurey, CTO und Mitgründer von Keeper Security, erläutert die Herausforderungen bei der Einführung:
Die langsame Einführung der Multi-Faktor-Authentifizierung durch Unternehmen und Verbraucher – obwohl MFA eine praktische und äußerst effektive Möglichkeit ist, Endbenutzer vor Sicherheitsverletzungen durch Diebstahl von Anmeldeinformationen zu schützen – ist ein guter Indikator für den möglichen Zeitrahmen für die Einführung passwortloser Technologien.
Zunächst müssen Anbieter die Technologie in ihre Websites und Anwendungen integrieren. Anschließend müssen Endnutzer über die Technologie informiert werden und Vertrauen in sie gewinnen. Dies setzt voraus, dass sich Nutzer an die Nutzung ihrer mobilen Geräte gewöhnen.
Zwischen der Akzeptanz in Unternehmen und bei Verbrauchern kann es noch viele Jahre dauern, bis sich passwortlose Technologien weit verbreitet haben. Fazit: Wir werden noch mindestens ein weiteres Jahrzehnt lang Passwörter verwenden. Die passwortlose Anmeldung mit nur einem Faktor birgt zu viele funktionale, logistische und sicherheitstechnische Probleme, um über Nacht zur Norm zu werden.
Das bedeutet, dass Sie die Empfehlungen von CyberHoot zu Cybersicherheit und Authentifizierungsprozessen weiterhin befolgen sollten, bis die passwortlose Option verfügbar und ausgiebig getestet ist. Bis dahin sollten Sie Passwörter mit 14 Zeichen, einfacher Komplexität und unbegrenzter Gültigkeit verwenden und diese in einem Passwort-Manager speichern. Zusätzlich empfiehlt sich die Aktivierung der Multi-Faktor-Authentifizierung (MFA) für alle wichtigen Konten. Schulen Sie Ihre Mitarbeiter in der Bedeutung sicherer Passwörter und der Nutzung ihres Passwort-Managers. So einfach ist das. Neben Passwörtern empfiehlt CyberHoot die folgenden grundlegenden Cybersicherheitsmaßnahmen.
Die folgenden Empfehlungen helfen Ihnen und Ihrem Unternehmen, sich vor den vielfältigen Bedrohungen des täglichen Lebens zu schützen. Alle unten aufgeführten Vorschläge erhalten Sie durch die Inanspruchnahme der vCISO-Programmentwicklungsdienste von CyberHoot.
Alle diese Empfehlungen, mit Ausnahme der Cyberversicherung, sind in die Produkte und virtuellen CISO-Services von CyberHoot integriert. Mit CyberHoot können Sie Ihre Mitarbeiter führen, schulen, beurteilen und testen. Besuchen Sie CyberHoot.com und registrieren Sie sich noch heute für unsere Services. Bleiben Sie zumindest durch die Anmeldung zu unseren monatlichen Cybersicherheits-Newslettern stets über die neuesten Entwicklungen informiert.
Quelle:
Weitere Leseempfehlungen:
Apple, Google und Microsoft arbeiten gemeinsam an passwortlosen Anmeldungen
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.