Software-as-a-Service (SaaS) -Anwendungen haben Unternehmen im letzten Jahrzehnt grundlegend verändert und ihnen einen enormen Mehrwert geboten. Die Pandemie zwang viele Unternehmen, ihre Mitarbeiter von büro- oder desktopbasierten Anwendungen auf cloudbasierte SaaS-Lösungen umzustellen. Diese SaaS-Anwendungen umfassen alles von Bürosoftware bis hin zu leistungsstarken Kommunikationstools. Zu den bekanntesten Business-Anwendungen zählen Salesforce , Google Workspace , Slack , HubSpot , Microsoft Office 365 und Zoom.
Die meisten Nutzer denken nicht lange nach, wenn sie eine benötigte App mit ihrem Google Workspace, ihrer O365-Umgebung oder ähnlichen Diensten verbinden. Einfache Aktionen, die Nutzer ausführen, wie das Erstellen einer E-Mail oder das Aktualisieren eines Kontakts in einem CRM-System , können zahlreiche weitere automatische Aktionen und Benachrichtigungen in den jeweiligen Plattformen auslösen.
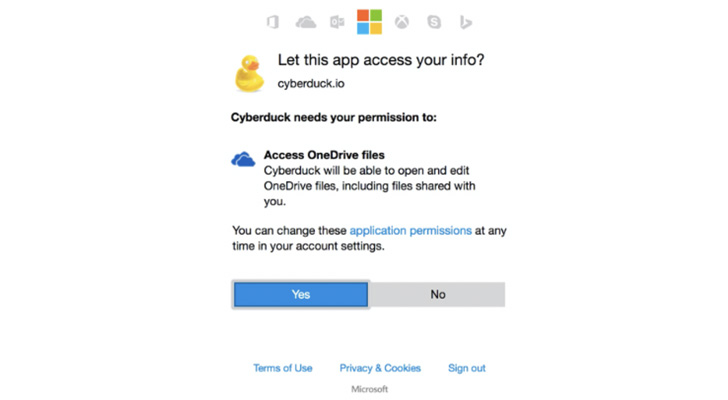
OAuth- und Single Sign-On-Technologien vereinfachen die Authentifizierung und ermöglichen die kontrollierte Vergabe von Zugriffsrechten. Eine Anwendung fordert in Form von Berechtigungen (Scopes ) die Autorisierung des Nutzers für bestimmte Zugriffsrechte an. Eine App kann einen oder mehrere Scopes anfordern. Durch die Genehmigung der Scopes erteilt der Nutzer diesen Apps die Berechtigung, Code auszuführen, um im Hintergrund Logik in seiner Umgebung abzuwickeln. Diese Apps können harmlos oder so bedrohlich wie eine ausführbare Datei sein.
Wie die Abbildung unten zeigt, vereinfacht der OAuth- Mechanismus die Verbindung von Anwendungen, doch viele Anwender bedenken nicht die möglichen Folgen. Wenn diese Apps und andere Add-ons für SaaS-Plattformen Berechtigungen anfordern, werden diese meist ohne Weiteres erteilt. Dadurch eröffnen sich Hackern mehr Möglichkeiten, Zugriff auf Unternehmensdaten zu erlangen. Dies birgt das Risiko von Lieferkettenangriffen , API-Übernahmen und der unbeabsichtigten Installation schädlicher Drittanbieter-Apps auf Firmengeräten.
Wenn es um lokale Rechner und ausführbare Dateien geht, verfügen Unternehmen bereits über integrierte Kontrollmechanismen, die es Sicherheitsteams ermöglichen, Schadprogramme und -dateien zu blockieren. Dies muss auch bei SaaS-Anwendungen der Fall sein.
Sicherheitsschulung – Der erste Schritt in der Cybersicherheit besteht stets darin, das Bewusstsein der Mitarbeiter zu schärfen. Sobald die Mitarbeiter die Risiken und Gefahren der OAuth-Mechanismen besser verstehen, werden sie diese eher meiden.
Aktivieren Sie die Multi-Faktor-Authentifizierung – Die beste Maßnahme zur Verbesserung der Cloud-Sicherheit Ihres Unternehmens ist die Aktivierung und Durchsetzung der Multi-Faktor-Authentifizierung (MFA) für alle Konten. Dies gilt insbesondere für Ihre primären E-Mail- und Kollaborationsplattformen, da so der Schaden, den Angreifer mit gestohlenen Zugangsdaten anrichten können, deutlich reduziert wird.
Richtlinien – Organisationen sollten eine Richtlinie erstellen, die Mitarbeiter dazu verpflichtet, Anfragen für Apps von Drittanbietern einzureichen. Dies kann in die Nutzungsrichtlinie (Acceptable Use Policy, AUP) Ihrer Organisation integriert werden.
Setzen Sie SaaS-Sicherheitsüberwachung ein – SaaS-Sicherheitsüberwachung ist eine entscheidende Sicherheitsebene für Ihre SaaS-Infrastruktur. Sie ermöglicht Ihnen die abteilungsspezifische Verwaltung des Mitarbeiterzugriffs auf Ihre benötigten SaaS-Anwendungen, die Konsolidierung von Lizenzen und bietet Ihnen beispiellose Transparenz über Ihre gesamte SaaS-Infrastruktur. Blissfully ist ein hervorragendes Beispiel für eine Plattform, die all dies und mehr bietet; sie ist ein zentrales Element der SaaS-Sicherheit beim Aufbau Ihrer IT-Infrastruktur.
SaaS-Zugriffe und Passwörter verwalten – Wie bereits erwähnt, lassen sich einige SaaS-Anwendungen nicht in SSO-Lösungen integrieren. In solchen Fällen empfiehlt CyberHoot die Verwendung eines Passwort-Managers. Seriöse Passwort-Manager wie LastPass , 1Password, DashLane oder Bitwarden ermöglichen es Nutzern, starke, einzigartige Passwörter mit mindestens 14 Zeichen zu generieren, Zugangsdaten für Websites zu speichern und verschlüsselte Notizen anzulegen. Diese Tools sind auch deshalb wertvoll, weil sie es Nutzern ermöglichen, Zugangsdaten oder Notizen sicher mit vertrauenswürdigen Mitarbeitern oder Kunden zu teilen.
Hier sind praktische Ratschläge und gesunder Menschenverstand angebracht. Stellen Sie sicher, dass Ihre Benutzer wissen, dass sie nicht alle von einer SaaS-Anwendung angeforderten Zugriffsberechtigungen blind akzeptieren dürfen, genauso wenig wie einer Telefon-App standardmäßig den Zugriff auf Ihre Kontaktliste oder Ihre Standortdaten verweigern. Wenn der Zugriff für die grundlegende Funktion nicht erforderlich ist, sollten Sie ihn standardmäßig immer verweigern.
Die folgenden Empfehlungen helfen Ihnen und Ihrem Unternehmen, sich vor den vielfältigen Bedrohungen des täglichen Lebens zu schützen. Alle unten aufgeführten Vorschläge erhalten Sie durch die Inanspruchnahme der vCISO-Programmentwicklungsdienste von CyberHoot.
Alle diese Empfehlungen, mit Ausnahme der Cyberversicherung, sind in die Produkte und virtuellen CISO-Services von CyberHoot integriert. Mit CyberHoot können Sie Ihre Mitarbeiter führen, schulen, beurteilen und testen. Besuchen Sie CyberHoot.com und registrieren Sie sich noch heute für unsere Services. Bleiben Sie zumindest durch die Anmeldung zu unseren monatlichen Cybersicherheits-Newslettern stets über die neuesten Entwicklungen informiert.
Quellen:
Risiken und Herausforderungen von Software as a Service (SaaS)
Weitere Ressourcen:
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Der Blogbeitrag dieser Woche enthält...
Weiterlesen
Hin und wieder taucht eine Schadsoftware mit einem so raffinierten Trick auf, dass Sicherheitsforscher innehalten und...
Weiterlesen
Autor: Craig Taylor Ich kann kein Café besuchen, keine Runde Golf spielen, kein freundliches Gespräch führen mit...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.