Velkommen til CyberHoots nyhedsbrev om cybersikkerhed for marts!
Cyberkriminelle fortsætter med at tilpasse deres taktikker og udnytter netop de værktøjer og platforme, som organisationer er afhængige af hver dag. Fra pålidelige digitale signaturtjenester til mobilapps og browserudvidelser finder angribere kreative måder at integrere ondsindet aktivitet i normale forretningsarbejdsgange. Resultatet er et trusselsbillede, hvor velkendte værktøjer kan blive uventede indgangspunkter.
Den opmuntrende nyhed er, at disse angreb følger mønstre. Når du forstår, hvordan de fungerer, kan du opdage dem hurtigere, træne dine brugere mere effektivt og implementere de rette sikkerhedsforanstaltninger for at stoppe dem, før de eskalerer.
Denne måned på CyberHoot undersøger vi fire udviklinger, der fremhæver, hvordan angribere udvikler deres metoder, samtidig med at de er målrettet mod de samme grundlæggende svagheder: tillid, bekvemmelighed og almindelig menneskelig adfærd.
Cyberkriminelle fortsætter med at udnytte DocuSign ved at bruge meget brugerdefinerede phishing-skabeloner, der nøje efterligner legitime dokumentmeddelelser. Disse meddelelser virker autentiske, er almindelige nok til ikke at vække mistanke og ofte presserende, hvilket gør dem særligt effektive til at narre brugere til at udlevere legitimationsoplysninger eller følsomme oplysninger. Vi gennemgår, hvordan disse kampagner fungerer, og hvilke signaler dit team skal være opmærksom på, før de interagerer med anmodninger om dokumentsignatur.
En ny Android-malware-stamme kaldet PromptSpy vækker bekymring på grund af dens usædvanlige evne: den bruger i hemmelighed en AI-assistent til at generere overbevisende phishing-beskeder og skræddersy ondsindet aktivitet. Ved at give AI'en godartede prompts narrer den et normalt nyttigt system til ubevidst at understøtte hackerangreb. Denne blanding af malware og AI-drevet automatisering signalerer et nyt niveau af sofistikering, som sikkerhedsteams skal være opmærksomme på.
Ransomware er også i udvikling . I stedet for udelukkende at stole på traditionelle angrebsvektorer, bevæger mange operatører sig mod nyere adgangspunkter såsom kompromitterede legitimationsoplysninger, eksponerede tjenester og tredjepartsadgang. At forstå, hvor angribere får deres første fodfæste, er nøglen til at styrke dit forsvar, før krypteringsløsepenge overhovedet begynder.
Endelig indsamler en ondsindet Chrome-udvidelse, der udgiver sig for at være et legitimt produktivitetsværktøj, i al hemmelighed følsomme data fra intetanende brugere. De første rapporter kom fra fjerne hjørner af internettet, men givet tidlig succes vil disse angreb helt sikkert sprede sig. Browserbaserede angreb som dette er særligt farlige, fordi de opererer i betroede miljøer og ofte omgår traditionelle perimeterforsvar.
Hver af disse trusler forstærker en simpel virkelighed: moderne angreb ser sjældent åbenlyst ondsindede ud. De lykkes, fordi de ligner normal forretningsaktivitet. De spiller på slutbrugernes tilbøjeligheder.
Læs videre for at lære, hvordan disse trusler fungerer, hvad de betyder for din organisation, og de praktiske trin, du kan tage for at være på forkant med dem.
Craig
Administrerende direktør, medstifter af CyberHoot
I denne måneds vCISO Corner deler Dave Stacy, CISSP, FLMI , indsigt i den seneste stigning i hackeraktivitet i forbindelse med den igangværende konflikt i Mellemøsten, og hvad organisationer bør være opmærksomme på. Hans rådgivning fremhæver, hvorfor disse begivenheder har tendens til at udløse stigninger i cybertrusler, og skitserer praktiske skridt, som virksomheder kan tage for at styrke deres forsvar.
I betragtning af den udviklende situation i Mellemøsten råder jeg dig til at være ekstra årvågen og opretholde en høj situationsbevidsthed med hensyn til beskyttelsen af virksomhedens informationsaktiver. Vi har allerede set et større angreb på en amerikansk virksomhed (Stryker), der forårsagede betydelig forretningsforstyrrelse og datatab, da en stor mængde data blev "slettet" fra tusindvis af Stryker-enheder. Angiveligt blev over 50,000 medarbejdere bedt om at afbryde forbindelsen til alle netværk og undgå at tænde for deres virksomhedsenheder.
Wiper-angreb involverer normalt skadelig software, der er designet til at overskrive eksisterende data på inficerede enheder. En betroet kilde med kendskab til Stryker-angrebet, der udtaler sig anonymt, fortalte KrebsOnSecurity, at gerningsmændene i dette tilfælde ser ud til at have brugt Microsoft Intune til at udstede en 'fjernsletning'-kommando mod alle tilsluttede enheder. Ydermere ser det ud til, at angriberne kan have opnået en privilegeret Intune-systemadministratorkonto via en vellykket phishing-operation for at iværksætte dette angreb. Iran har taget ansvar for angrebet og udtalt, at det var en gengældelse for amerikansk militær aktion mod deres land.
Jeg tror, det er sandsynligt, at vi vil se flere angreb som dette fra iranske hackere og deres sympatisører, såvel som fra opportunister, der vil forsøge at udnytte kaoset og forvirringen. Mens mainstream-medierne fokuserer på de traditionelle manifestationer af militær konflikt (f.eks. skibe, fly, bomber, missiler osv.), vil cyberspace sandsynligvis blive en ny "front" for angreb mod regerings- og kommercielle netværk i USA og allierede lande. Målet er at skabe kaos og påføre økonomiske vanskeligheder. Efter min mening er ingen organisation immun over for denne trussel.
I dette miljø er din bedste fremgangsmåde at:
Kan du lide CyberHoot? Vi har brug for din hjælp. Skriv en anmeldelse via linkene nedenfor!
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com
- G2
For mere information om, hvordan du skriver en CyberHoot-anmeldelse, se venligst de korte videooversigter nedenfor. Bemærk: For at undgå svigagtige anmeldelser kræver hver anmeldelseshjemmeside, at du opretter og validerer din identitet via en registreringsproces for e-mailkonto.
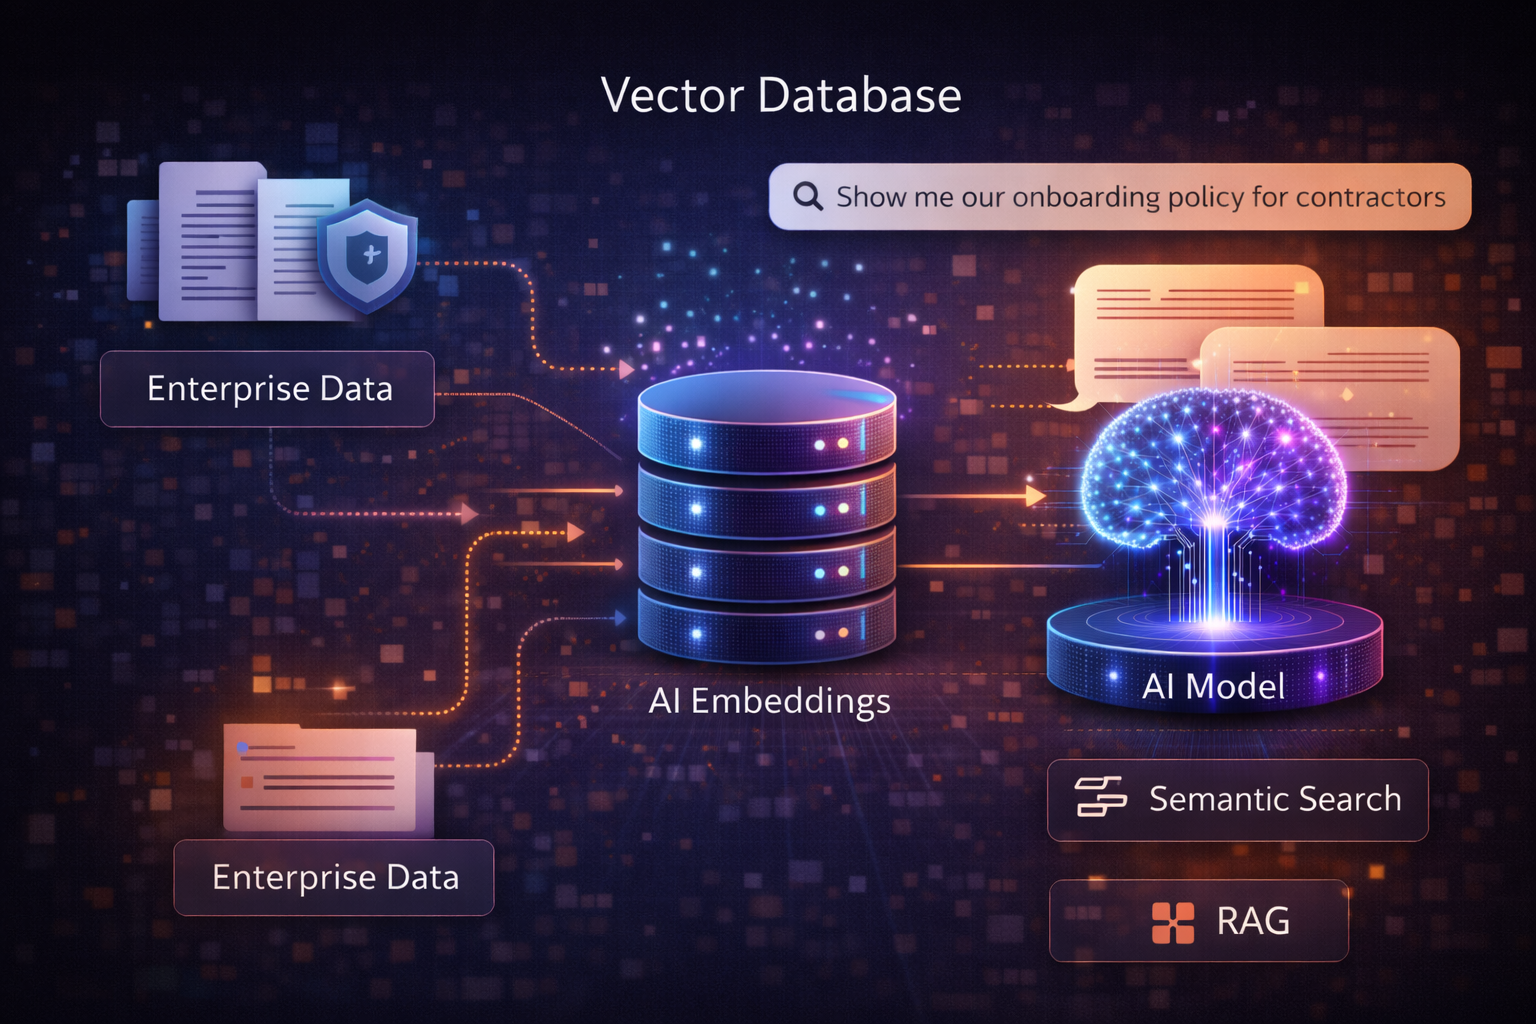
En vektordatabase , også kaldet et vektorlager , er et specialiseret datasystem designet til at gemme og søge i vektorindlejringer , som er numeriske repræsentationer af tekst, billeder eller andre data oprettet af maskinlæringsmodeller. Disse indlejringer indfanger semantisk betydning, hvilket gør det muligt for systemer at finde information baseret på lighed , ikke nøjagtige nøgleord.
Vektordatabaser er en kernekomponent i moderne AI-systemer, især dem, der bruger semantisk søgning og Retrieval-Augmented Generation (RAG) . I stedet for at spørge "indeholder dette dokument disse ord", spørger systemet "hvilke dokumenter der mest ligner dette spørgsmål i betydning".
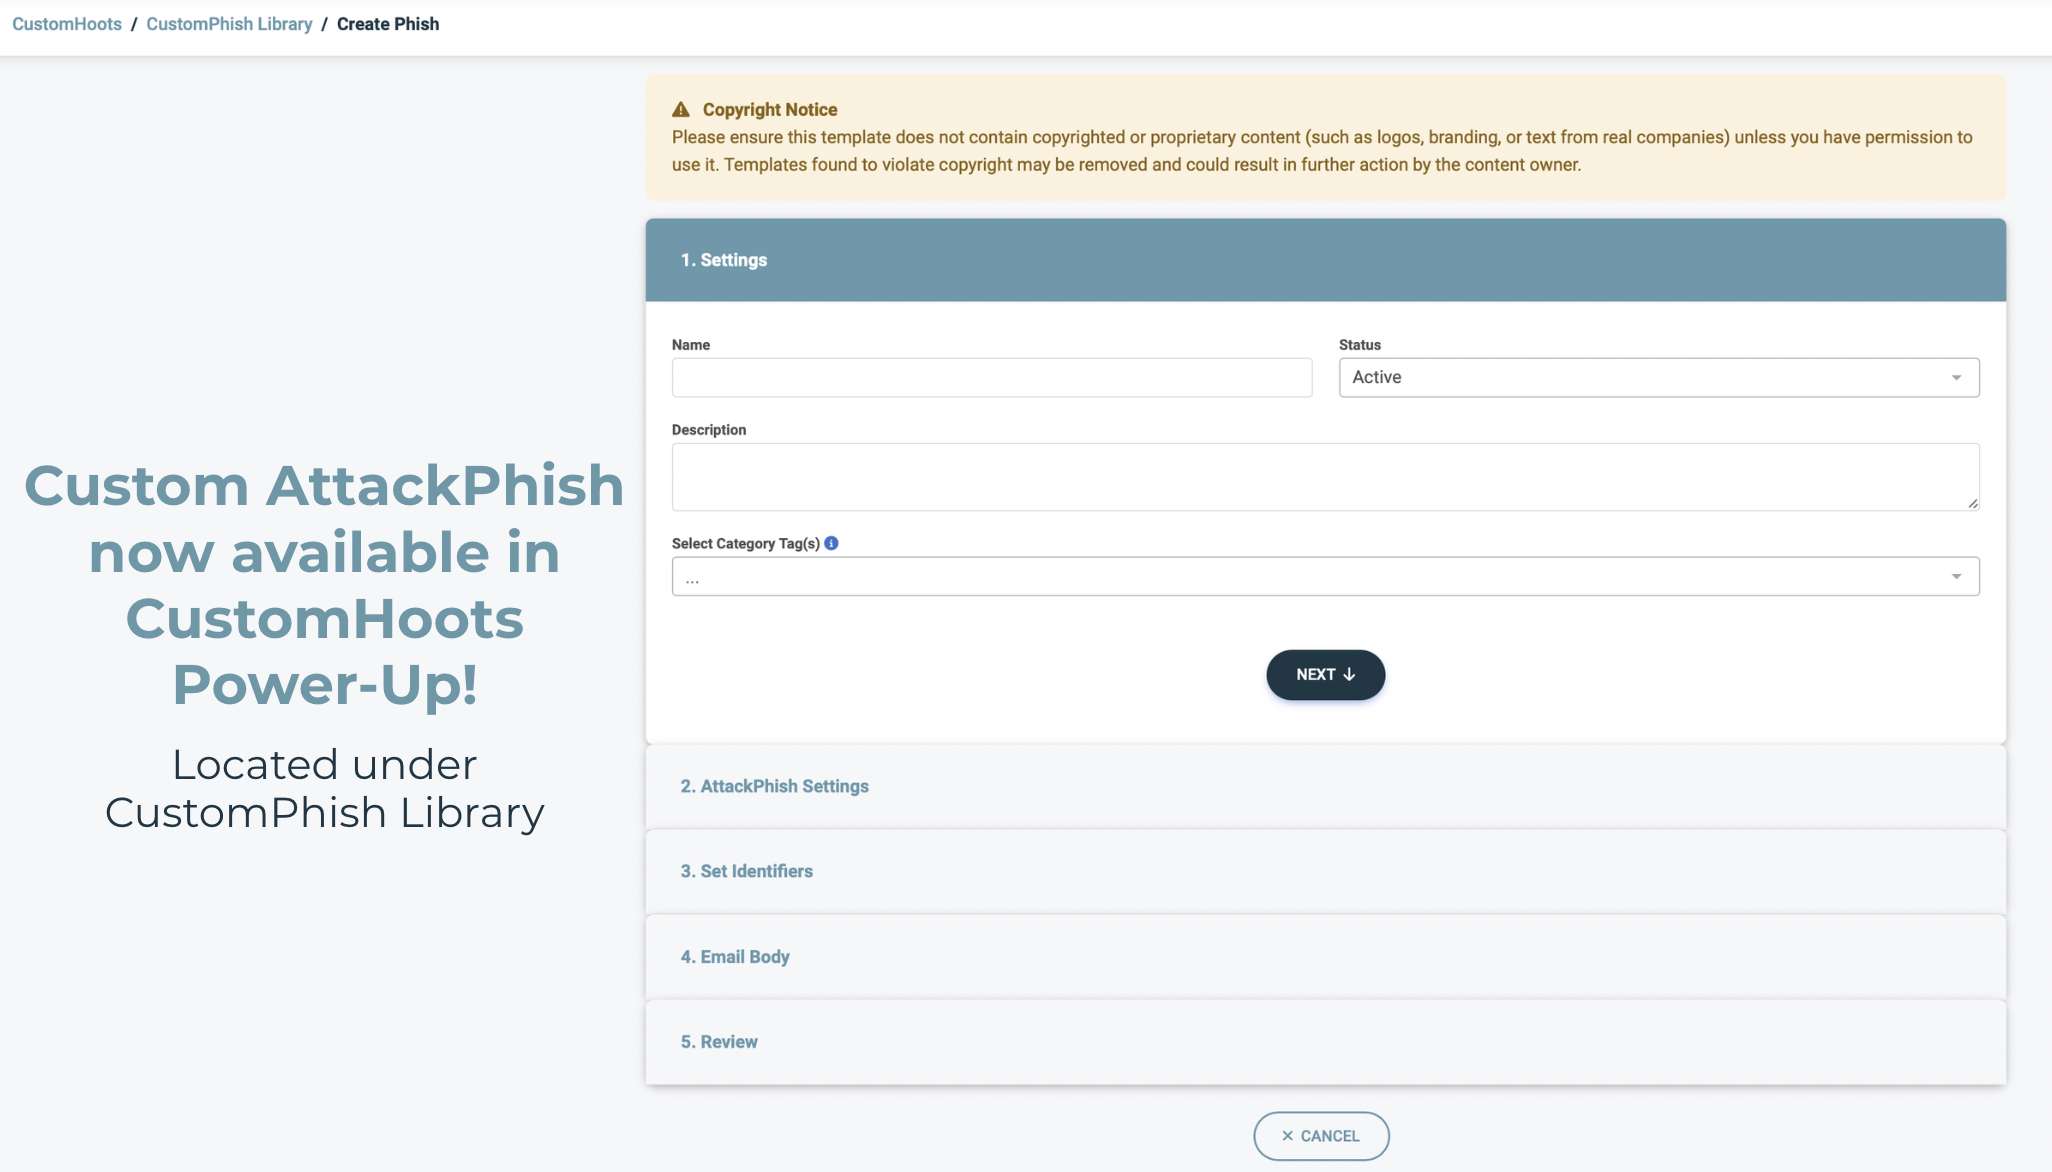
Vi er glade for at kunne introducere Custom AttackPhish , en ny funktion i CyberHoots Autopilot-platform , der giver administratorer større fleksibilitet, når de kører phishing-simuleringer. Med Custom AttackPhish ( som findes i vores CustomHoots Power-Up ) kan administratorer oprette og lancere tilpassede phishing-kampagner, der bedre afspejler de virkelige trusler, deres brugere kan støde på.
Dette hjælper organisationer med at levere mere relevant træning i sikkerhedsbevidsthed, samtidig med at brugernes evne til at genkende og reagere på phishing-forsøg forbedres.
Hvis du har brug for yderligere hjælp, kan du altid kontakte vores supportteam på support@cyberhoot.com.
Tilmeld dig CyberHoots henvisningsprogram i dag, og begynd at tjene 20% af al omsætning genereret i et år af dem, der registrerer sig via dit eksklusive henvisningslink. Som henvisningspartner modtager du ikke blot økonomiske belønninger, men du oplever også tilfredsstillelsen ved at hjælpe andre med at blive mere sikkerhedsbevidste og beskytte dem mod cybertrusler. Tøv ikke, tilmeld dig nu på https://cyberhoot.com/referral-program/.
Henvisning via Autopilots dashboard:
Bliv en del af CyberHoots mission om at skabe en mere bevidst og bedre sikker verden! Anbefal CyberHoot Autopilot til en ven, og de får en gratis første måned. For hver ny tilmelding, der bruger dit henvisningslink, får du en gratis måned tilføjet til din konto. Dette tilbud er eksklusivt for førstegangs CyberHoot-registreringer.
Kender du nogen, der for nylig var tæt på at blive udsat for et cyberangreb, en phishing-e-mail eller et telefonopkald via social engineering? Anbefal CyberHoots gratis cybersikkerhedstræning. De modtager seks (6) videoer (hver video varer 3-4 minutter) og en af vores positive forstærknings-, hyperrealistiske phishing-simuleringer. Alt sammen gratis.
Tilmelding : https://cyberhoot.com/individuals
Download af CyberHoot Whitepaper – Sådan forbedres HootPhish med AttackPhish
Helt nyt: Infografik om cybersikkerhedsstatistik for 2025
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg er velsignet med at have...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.