Cybersikkerhed hviler aldrig, og denne måned er beviset. Mens AI fortsætter med at omforme den måde, vi alle arbejder på, omformer den også den måde, angribere opererer på. Samtidig giver store sportsbegivenheder endnu engang cyberkriminelle uimodståelige muligheder for at udnytte spænding og følelser. Den gode nyhed? Forsvarere har også kraftfulde nye værktøjer tilgængelige, og en af de største forbedringer er endelig at efterlade adgangskoder.
Vores hovedhistorie undersøger et virkeligt angreb mod et CPA-firma, der næsten lykkedes; ikke på grund af sofistikeret malware, men fordi angriberen tålmodigt opbyggede tillid over uger, før han brugte hastværk og autoritet til at overbevise en medarbejder om at klikke på et ondsindet mødelink. Det er en påmindelse om, at nutidens mest succesfulde angreb ofte rammer menneskelig psykologi, før de rammer teknologi.
Derfra udforsker vi en fascinerende og bekymrende udvikling inden for kunstig intelligens. Forskere har for nylig opdaget ransomware-funktionalitet, som en AI-model effektivt har sammensat uden eksplicit at blive undervist i, hvordan man skaber ransomware. Det er endnu et eksempel på, hvor hurtigt AI-funktioner udvikler sig, og hvorfor organisationer må antage, at angribere fortsat vil få adgang til stadig mere effektive værktøjer.
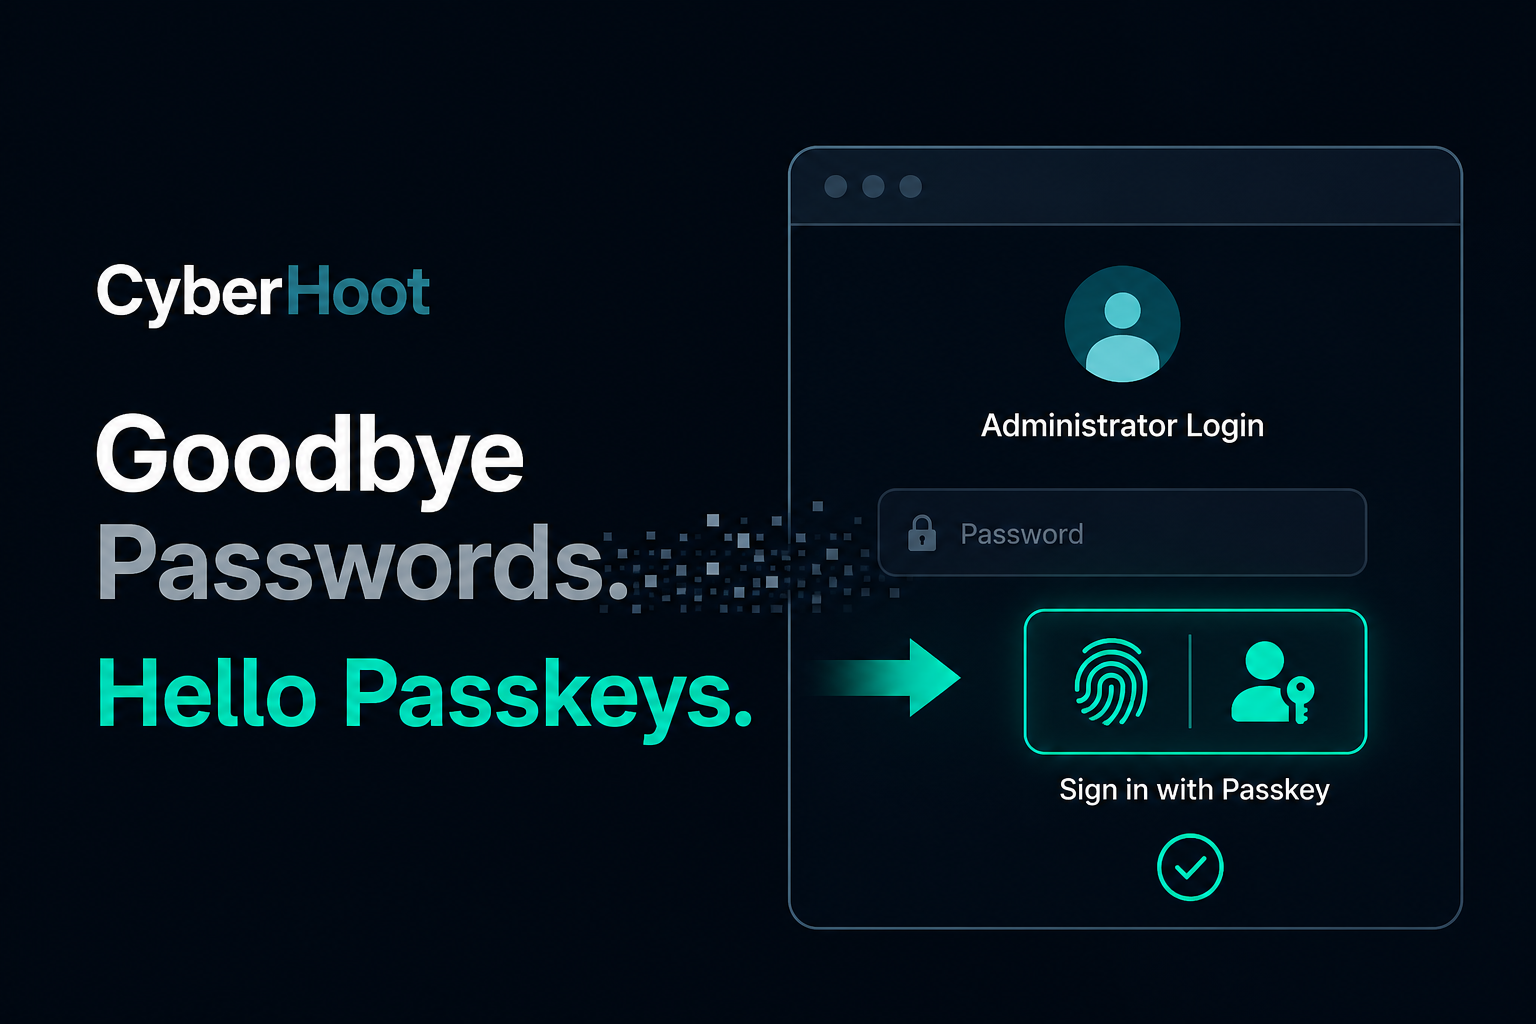
Der er også gode nyheder denne måned. CyberHoot er officielt blevet adgangskodefri for administratorer med indbygget adgangsnøgleunderstøttelse. Adgangskoder er fortsat et af de svageste led i cybersikkerhed, og adgangsnøgler eliminerer mange af de risici, der er forbundet med stjålne legitimationsoplysninger, genbrug af adgangskoder og phishing. Det er endnu et skridt i retning af at gøre stærk sikkerhed lettere i stedet for sværere.
Endelig, hvor FIFA World Cup har fascineret millioner af mennesker verden over, udnytter svindlere allerede spændingen. Falske billetsalg, svindelsider med streamingtjenester, rejsesvindel og phishing-kampagner stiger alle under store internationale begivenheder. Uanset om du deltager i kampe eller bare ser dem hjemmefra, kan det at vide, hvad du skal kigge efter, redde dig fra at blive det næste offer.
Denne måned opfordrer vi dig til at:
Grin. Lær. Hup op!
Craigs administrerende direktør,
Medstifter, CyberHoot
CyberHoot har officielt opnået et mangeårigt mål om at blive medvirket i den legendariske podcast “ Security Now! ” med Leo Laporte og Steve Gibson. For at være 100% klar, er dette et betalt sponsorat af podcasten.
Derudover har Leo Laporte personligt anbefalet CyberHoot:
"Da vi blev udsat for phishing [før CyberHoot], blev det ret tydeligt, at vi var nødt til at gøre mere for at beskytte vores virksomhed. Den samme gamle træning virkede bare ikke. CyberHoot kom til undsætning. Det er sjovt, vores team elsker det, og bedst af alt, det hjælper med at holde os sikre. Hold da op!" — Leo Laporte
Se venligst dette korte 3-minutters indslag, hvor Leo Laporte deler sin oplevelse med HootPhish og forklarer, hvorfor CyberHoots positive forstærkningstilgang til phishing-oplysning fangede hans opmærksomhed.
Kan du lide CyberHoot? Vi har brug for din hjælp. Skriv din anmeldelse på G2.com!
Mary M. Projektleder – G2
For mere information om, hvordan du skriver en CyberHoot-anmeldelse, se venligst den korte videooversigt nedenfor. Bemærk: For at undgå falske anmeldelser kræver hver anmeldelseshjemmeside, at du opretter og validerer din identitet via en registreringsproces for en e-mailkonto.
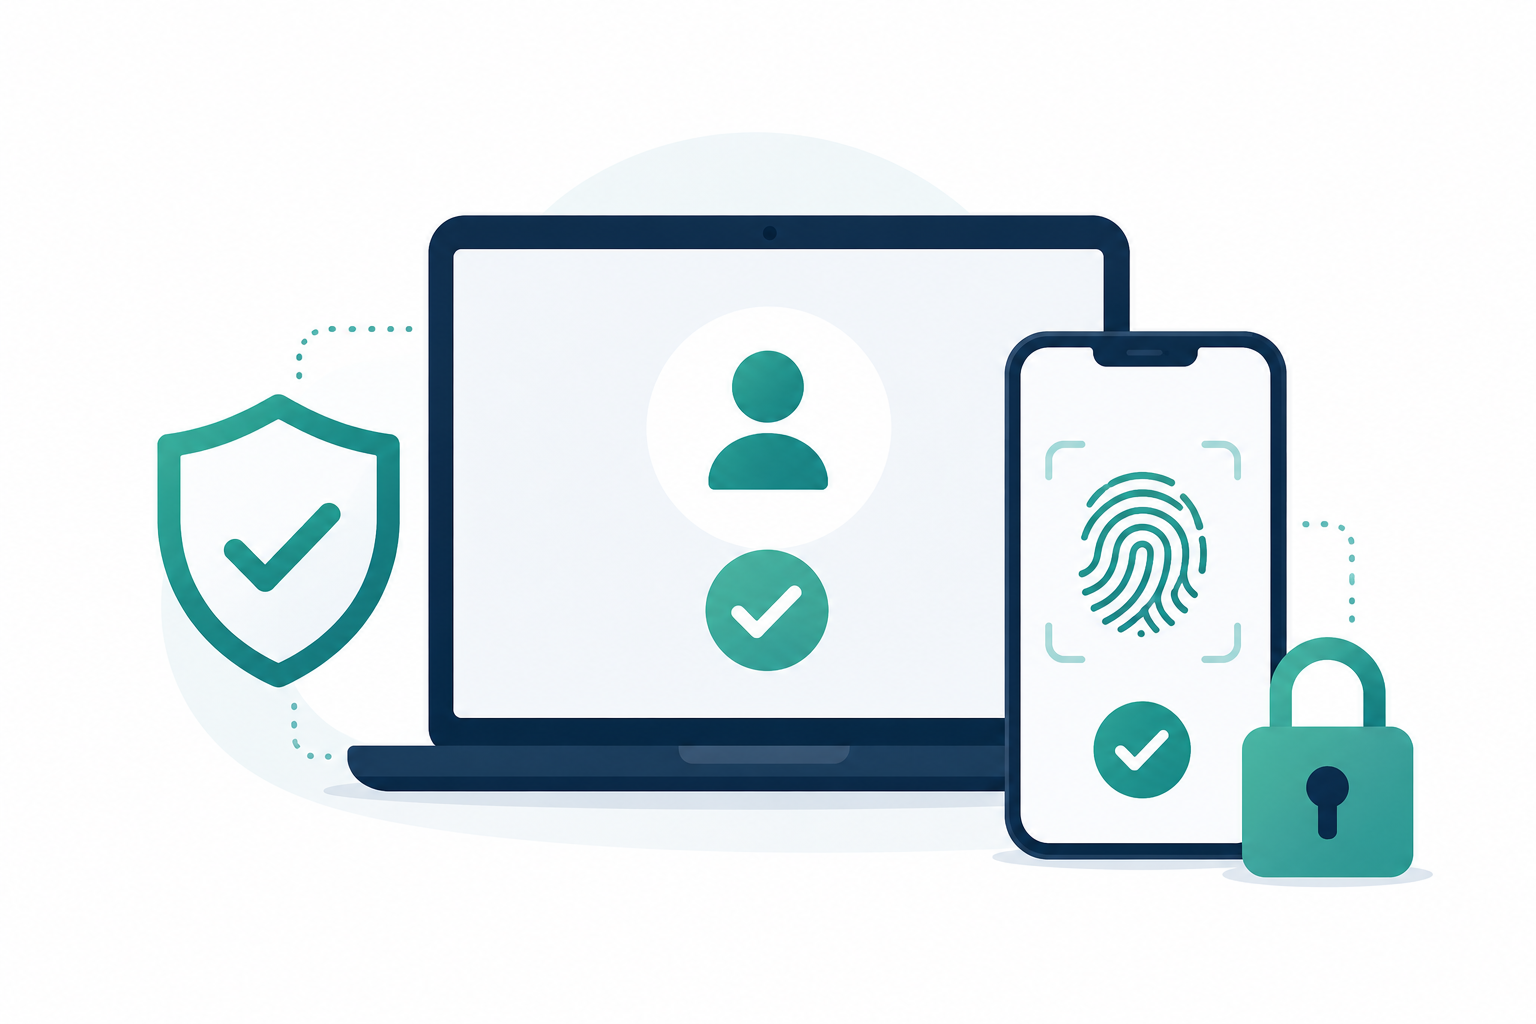
En adgangsnøgle er en moderne erstatning for adgangskoder. I stedet for at skrive en adgangskode, godkender brugerne sig ved hjælp af noget, de allerede har (deres telefon, computer eller hardwaresikkerhedsnøgle) plus en biometrisk kode (fingeraftryk eller Face ID) eller en enheds-PIN. Bag kulisserne bruger adgangsnøgler offentlig nøglekryptografi, hvilket gør dem modstandsdygtige over for phishing og tyveri af legitimationsoplysninger.
Her er hvordan det virker:
I modsætning til adgangskoder er der intet, som en angriber kan stjæle fra webstedets database, som kan genbruges andre steder.
Bemærk: CyberHoot opgraderer alle Power Users til Autopilot gratis. Kontakt support@cyberhoot.com for at planlægge din gratis opgradering. Power-platformen udfases senere i år i september 2026.
Vi er glade for at kunne introducere Custom AttackPhish , en ny funktion i CyberHoots Autopilot-platform , der giver administratorer større fleksibilitet, når de kører phishing-simuleringer. Med Custom AttackPhish ( som findes i vores CustomHoots Power-Up ) kan administratorer oprette og lancere tilpassede phishing-kampagner, der bedre afspejler de virkelige trusler, deres brugere kan støde på.
Dette hjælper organisationer med at levere mere relevant træning i sikkerhedsbevidsthed, samtidig med at brugernes evne til at genkende og reagere på phishing-forsøg forbedres.
Hvis du har brug for yderligere hjælp, kan du altid kontakte vores supportteam på support@cyberhoot.com.
Tilmeld dig CyberHoots henvisningsprogram i dag, og begynd at tjene 20% af al omsætning genereret i et år af dem, der registrerer sig via dit eksklusive henvisningslink. Som henvisningspartner modtager du ikke blot økonomiske belønninger, men du oplever også tilfredsstillelsen ved at hjælpe andre med at blive mere sikkerhedsbevidste og beskytte dem mod cybertrusler. Tøv ikke, tilmeld dig nu på https://cyberhoot.com/referral-program/.
Henvisning via Autopilots dashboard:
Bliv en del af CyberHoots mission om at skabe en mere bevidst og bedre sikker verden! Anbefal CyberHoot Autopilot til en ven, og de får en gratis første måned. For hver ny tilmelding, der bruger dit henvisningslink, får du en gratis måned tilføjet til din konto. Dette tilbud er eksklusivt for førstegangs CyberHoot-registreringer.
Kender du nogen, der for nylig var tæt på at blive udsat for et cyberangreb, en phishing-e-mail eller et telefonopkald via social engineering? Anbefal CyberHoots gratis cybersikkerhedstræning. De modtager seks (6) videoer (hver video varer 3-4 minutter) og en af vores positive forstærknings-, hyperrealistiske phishing-simuleringer. Alt sammen gratis.
Tilmelding : https://cyberhoot.com/individuals
Download af CyberHoot Whitepaper – Sådan forbedres HootPhish med AttackPhish
Helt nyt: Infografik om cybersikkerhedsstatistik for 2025
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Selv før Claude Code lavede...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.