Redaktør: Craig Taylor
Jeg startede for 30 år siden med cybersikkerhed og arbejdede for et firewallfirma (Border Network Technologies, senere opkøbt af Secure Computing). Dengang eksisterede WWW ikke, e-mail var et tekstbaseret værktøj, der åbnede kommunikation som aldrig før. Min psykologiuddannelse hjalp mig ikke meget i starten, men de der O'Reilly-bøger – ja, de blev mine bibler. TCP/IP, DNS & Bind, SMTP, er der nogen, der læser dette, der husker aktiv vs. passiv FTP?
Tilbage til firewalls. I slutningen af 1990'erne brugte vi for meget tid på at overbevise folk og virksomheder om at forbinde deres interne netværk (Token Ring, IPX/SPX, Vines, NetBeui, Appletalk) til internettet om, at en firewall var et minimumskrav til sikkerhed . På det tidspunkt var firewalls opdelt i to lejre – langsommere, muligvis mere sikre proxy-baserede firewalls og firewalls med hurtigere gennemløbshastighed og stateful-inspection . De var den største sikkerhedsperimeter, der beskyttede de fleste virksomheder før og efter WWW. Når en firewall havde et sikkerhedsproblem, var den højeste prioritet i alles verden at patche og afbøde denne risiko.
Da Frontier Models systematisk tester software, inklusive firewalls, med flere muligheder end noget menneske nogensinde har haft, er det ikke underligt, at vi ser en enorm stigning i opdagede sårbarheder og udgivede patches i løbet af de sidste 5 måneder af 2026! Store leverandører har udgivet ikke dobbelt eller tredobbelt så mange patches, men tættere på mellem 5 og 20 gange flere patches!
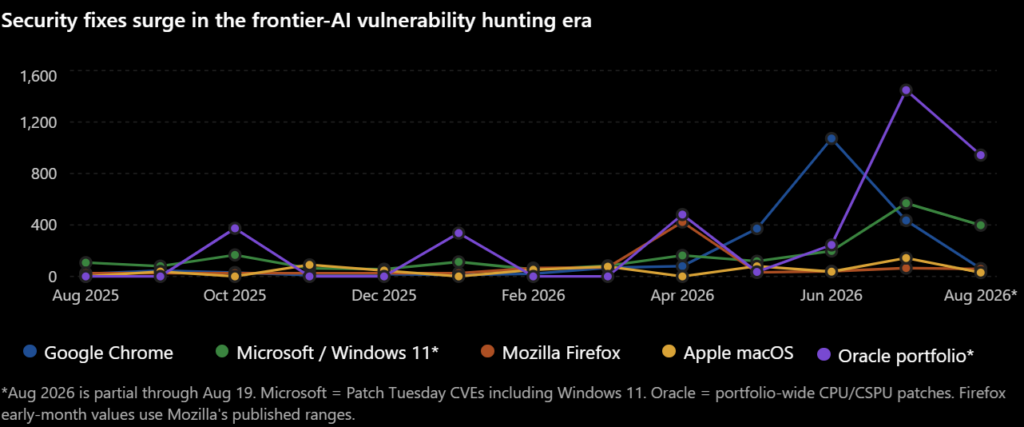
Det er den kontekst, som CyberHoot skrev om to nylige zero-days fundet i SonicWalls firewall. De er ikke den eneste firewallleverandør, der har zero-days, snarere er de symbolske for en nylig eksplosion i Frontier AI-penetrationstestning og sårbarhedsidentifikation. Dette er de tidlige bølger af en storm, der er på vej. Stormen kan være en kategori 5-orkan, der fører til flere brud, end vi har set i nyere tid. Ifølge denne Five Eyes-advarsel har vi måneder til at forberede os, ikke år.
CyberHoots råd til jer alle er at gennemføre en AI-parathedsvurdering (send en e-mail til AIReadiness@CyberHoot.com, så sender vi en til jer). Denne vurdering går lidt ud over de følgende 6 ting, I bør starte med:
Hope this helps,
Craig Taylor, redaktør
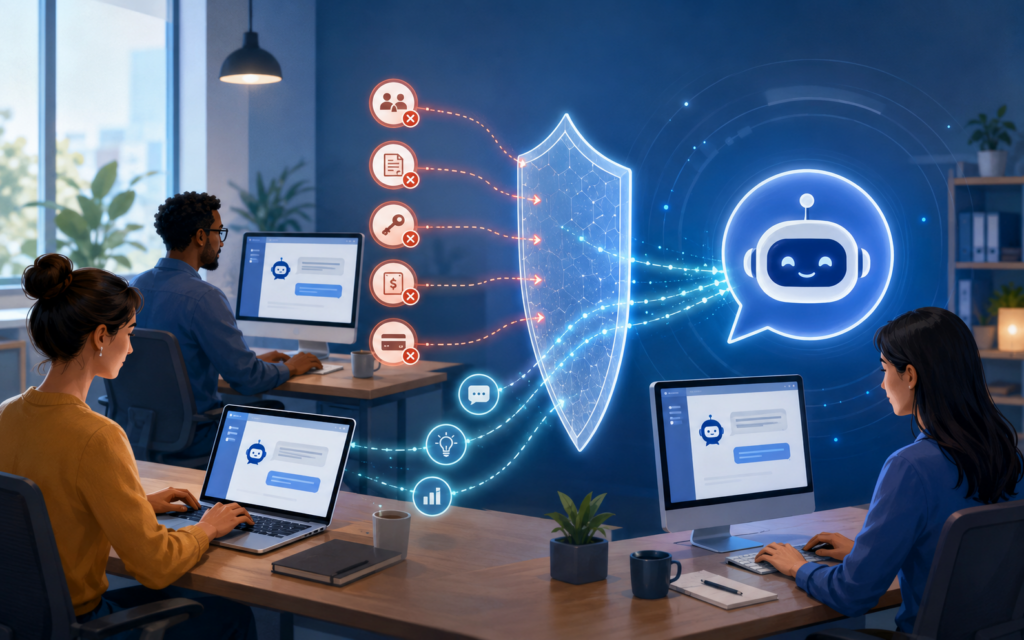
Vores anden blogartikel undersøger, hvordan organisationer omfavner AI uden at skabe unødvendige sikkerheds- og privatlivsrisici. Det er sjældent praktisk muligt at blokere AI helt, men at ignorere dens brug er heller ikke løsningen. Klare retningslinjer, medarbejderuddannelse og gennemtænkte kontroller kan hjælpe teams med at udnytte AI, samtidig med at følsomme virksomheds-, kunde- og medarbejderoplysninger beskyttes.
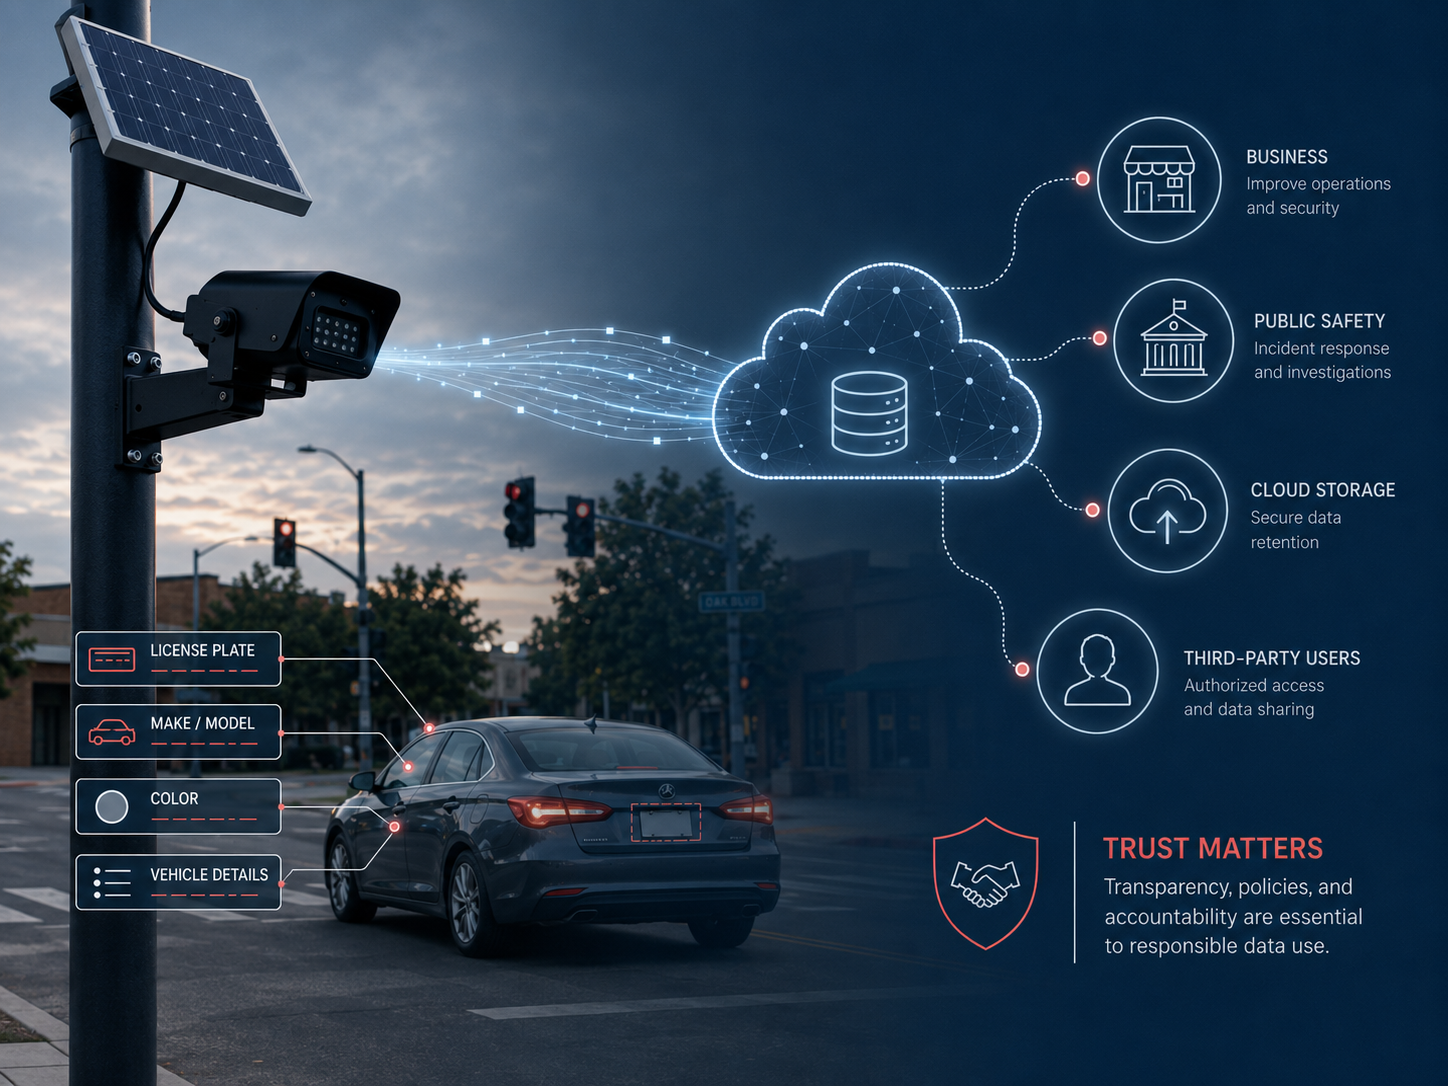
Derfra vender vi os mod en anden teknologi, der rejser vigtige spørgsmål om privatliv og tillid: Flockkameraer. Nummerpladegenkendelse og lignende overvågningsteknologier kan give værdifulde sikkerhedsfordele, men de fremhæver også en lektie, der gælder for virksomheder af alle størrelser. Indsamling af data skaber ansvar. Kunder og medarbejdere ønsker i stigende grad at vide, hvilke oplysninger organisationer indsamler, hvordan de bruges, hvem der kan få adgang til dem, og hvor længe de opbevares. Gennemgå og opdater din privatlivspolitik, der omhandler brugen af LLM, træning og sikkerheden, privatlivets fred og fortroligheden af de data, du indsamler fra dine kunder i den.
Begge historier deler et fælles tema: ny teknologi kan levere enorm værdi, men tillid afhænger af, hvor ansvarligt teknologien bruges. Uanset om din organisation anvender AI-værktøjer eller indsamler kunde- og driftsdata, er gennemsigtighed, gennemtænkte politikker og stærke sikkerhedspraksisser afgørende.
Denne måned opfordrer vi dig til at:
Craigs administrerende direktør,
Medstifter, CyberHoot
CyberHoot har officielt opnået et mangeårigt mål om at blive medvirket i den legendariske podcast “ Security Now! ” med Leo Laporte og Steve Gibson. For at være 100% klar, er dette et betalt sponsorat af podcasten.
Derudover har Leo Laporte personligt anbefalet CyberHoot:
"Da vi blev udsat for phishing [før CyberHoot], blev det ret tydeligt, at vi var nødt til at gøre mere for at beskytte vores virksomhed. Den samme gamle træning virkede bare ikke. CyberHoot kom til undsætning. Det er sjovt, vores team elsker det, og bedst af alt, det hjælper med at holde os sikre. Hold da op!" — Leo Laporte
Se venligst dette korte 3-minutters indslag, hvor Leo Laporte deler sin oplevelse med HootPhish og forklarer, hvorfor CyberHoots positive forstærkningstilgang til phishing-oplysning fangede hans opmærksomhed.
Kan du lide CyberHoot? Vi har brug for din hjælp. Skriv din anmeldelse på G2.com!
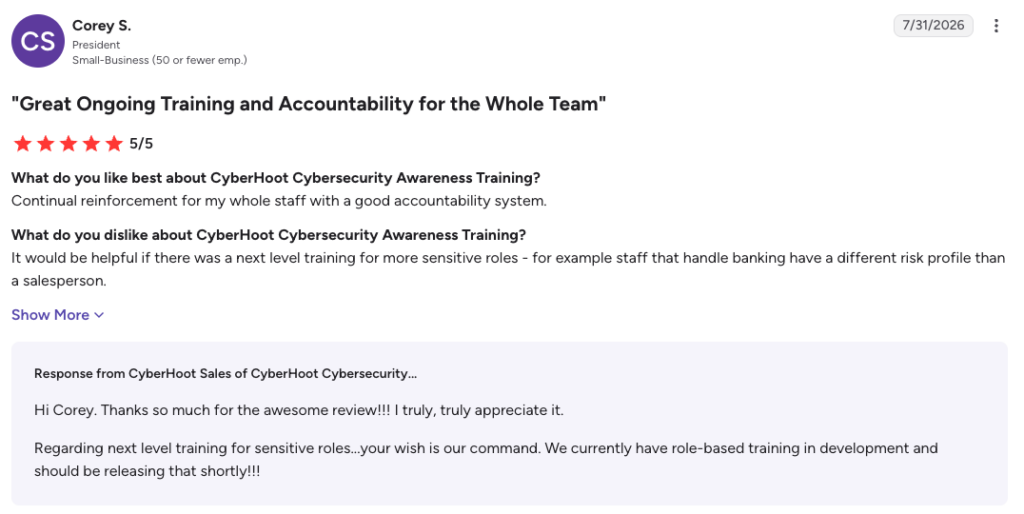
G2 -
For mere information om, hvordan du skriver en CyberHoot-anmeldelse, se venligst den korte videooversigt nedenfor. Bemærk: For at undgå falske anmeldelser kræver hver anmeldelseshjemmeside, at du opretter og validerer din identitet via en registreringsproces for en e-mailkonto.
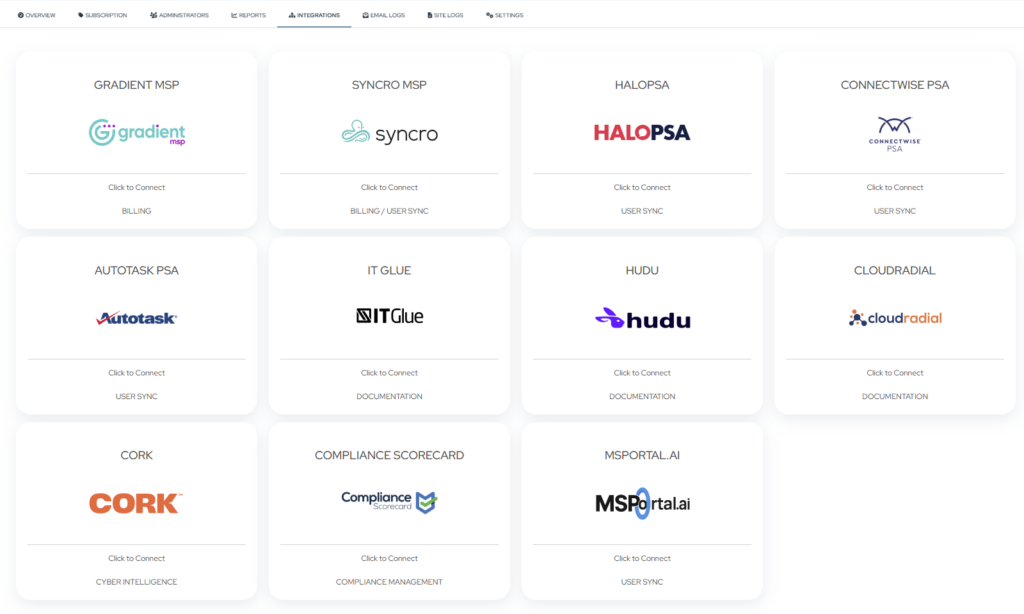
Vi er glade for at kunne dele flere nye tilføjelser til vores partnerintegrationsside , der gør det nemmere for partnere at forbinde CyberHoot med de værktøjer, de allerede bruger hver dag. Disse nye integrationer hjælper med at strømline klient- og brugersynkronisering, forenkle træningsstyring og gøre det nemmere at holde dokumentationen opdateret på tværs af jeres systemer.
"Vores partnere bad os om at møde dem i de værktøjer, de allerede bruger hver dag, så det var det, vi gjorde. Partnere synkroniserer klienter og brugere med CyberHoot på få minutter og ser træningsfremskridt i deres eksisterende værktøjer. Det betyder mindre manuelt arbejde, automatiseret fakturering, bedre fastholdelse, lavere omkostninger og sikrere klienter!" sagde Craig Taylor, CISSP, CEO og medstifter af CyberHoot.
Nye integrationer er nu tilgængelige for HaloPSA, Autotask PSA, ConnectWise PSA, Hudu og IT Glue . Uanset om du ønsker at synkronisere virksomheder og brugere med CyberHoot til træning eller offentliggøre status for lejertræning direkte i din dokumentationsplatform, er disse integrationer designet til at reducere manuelt arbejde og hjælpe dig med at administrere dine klienter mere effektivt.
Vi har stille og roligt bygget den største opgradering af cyberbevidsthedsgamification i CyberHoots historie – og det vil ændre, hvordan dine brugere oplever træning. Tænk på punkter, du rent faktisk kan tjene, præstationer værd at prale af, avatarer, ranglister og en helt ny måde at vise din organisations cyberstyrke på.
Færdiggør din træning. Rapportér disse phishing-angreb. Hver handling vil tælle som aldrig før.
Følg med – flokken er ved at lette.
Bemærk: CyberHoot opgraderer alle Power Users til Autopilot gratis. Kontakt support@cyberhoot.com for at planlægge din gratis opgradering. Power-platformen udfases senere i år i september 2026.
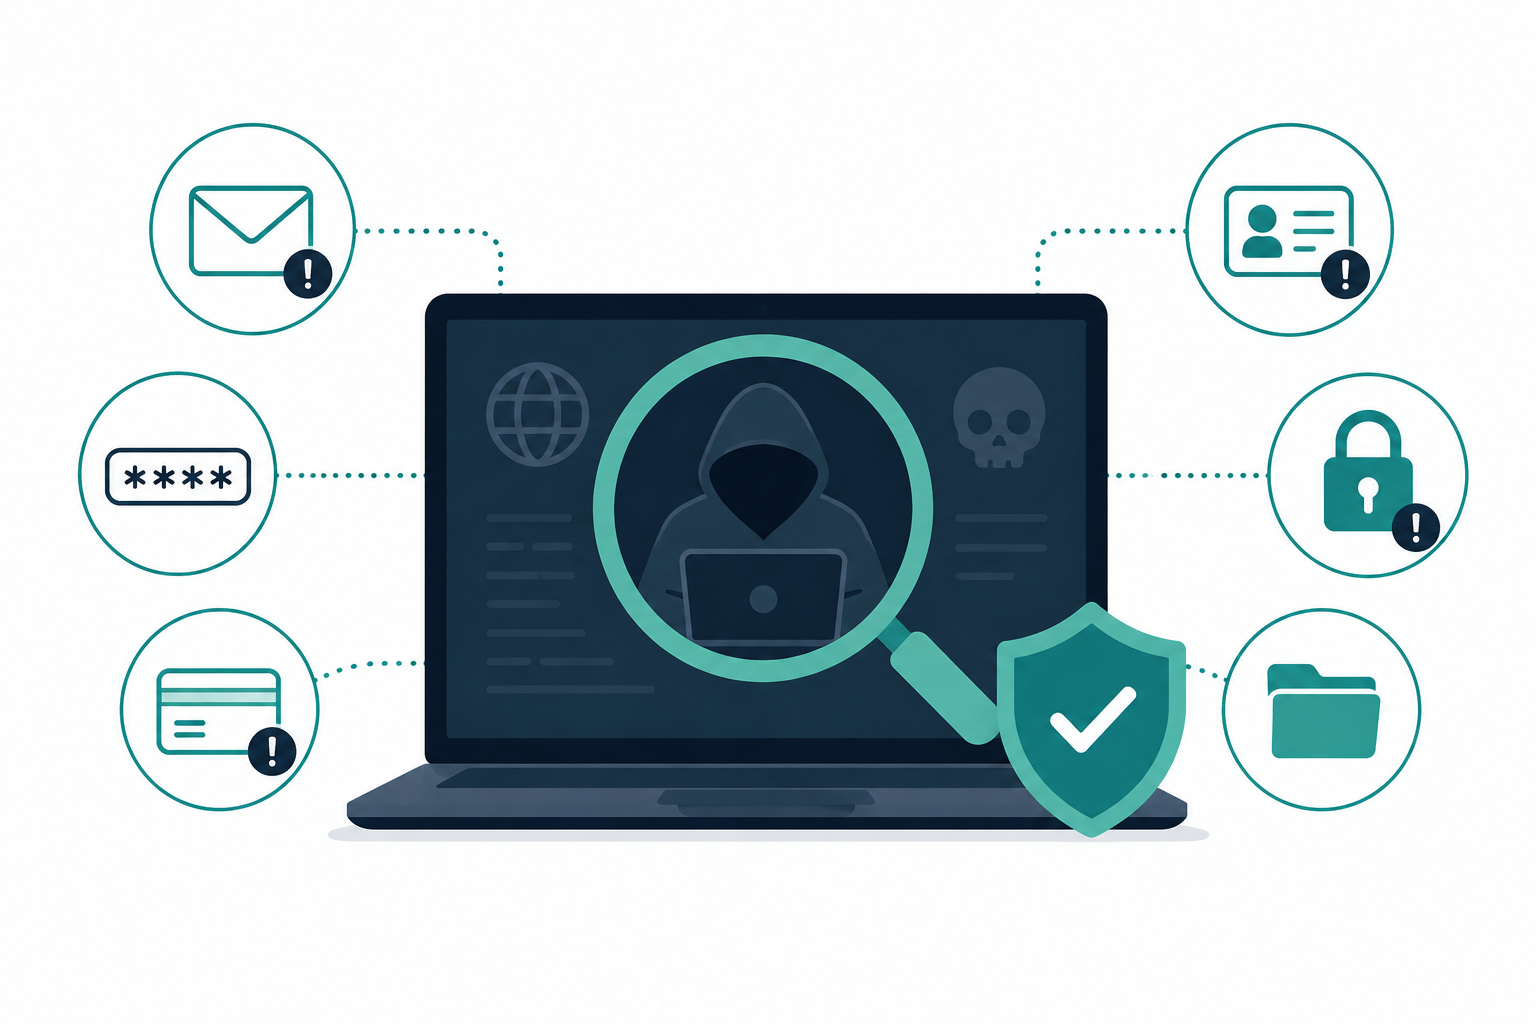
Dark Web Monitoring er den kontinuerlige proces med at scanne skjulte online markedspladser, fora, datadumps og kriminelle websteder for stjålne oplysninger relateret til en organisation, såsom e-mailadresser, adgangskoder, kundedata, finansielle oplysninger eller intellektuel ejendom.
Målet er at opdage eksponerede legitimationsoplysninger eller følsomme oplysninger tidligt, så organisationer kan reagere, før cyberkriminelle udnytter dem.
I modsætning til aktivt at søge på det mørke web selv, overvåger dark web-overvågningstjenester automatisk kendte kilder, hvor cyberkriminelle køber, sælger og deler stjålne data, og advarer organisationer, når deres oplysninger dukker op.
Tilmeld dig CyberHoots henvisningsprogram i dag, og begynd at tjene 20% af al omsætning genereret i et år af dem, der registrerer sig via dit eksklusive henvisningslink. Som henvisningspartner modtager du ikke blot økonomiske belønninger, men du oplever også tilfredsstillelsen ved at hjælpe andre med at blive mere sikkerhedsbevidste og beskytte dem mod cybertrusler. Tøv ikke, tilmeld dig nu på https://cyberhoot.com/referral-program/.
Henvisning via Autopilots dashboard:
Bliv en del af CyberHoots mission om at skabe en mere bevidst og bedre sikker verden! Anbefal CyberHoot Autopilot til en ven, og de får en gratis første måned. For hver ny tilmelding, der bruger dit henvisningslink, får du en gratis måned tilføjet til din konto. Dette tilbud er eksklusivt for førstegangs CyberHoot-registreringer.
Kender du nogen, der for nylig var tæt på at blive udsat for et cyberangreb, en phishing-e-mail eller et telefonopkald via social engineering? Anbefal CyberHoots gratis cybersikkerhedstræning. De modtager seks (6) videoer (hver video varer 3-4 minutter) og en af vores positive forstærknings-, hyperrealistiske phishing-simuleringer. Alt sammen gratis.
Tilmelding : https://cyberhoot.com/individuals
Download af CyberHoot Whitepaper – Sådan forbedres HootPhish med AttackPhish
Helt nyt: Infografik om cybersikkerhedsstatistik for 2025
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg er velsignet med at have...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.