Cybersikkerhedseksperter hos Guardicore offentliggjorde en rapport om sikkerhedsproblemer i Microsofts "Autodiscover"-funktion. På 4 måneder indsamlede de over 372,072 domæneoplysninger og ~100 i unikke adgangskoder på deres uautoriserede Exchange-servere ved at registrere "autodiscover.com"-topdomæner som autodiscover.com.br (Brasilien) eller autodiscover.com.uk (Storbritannien).
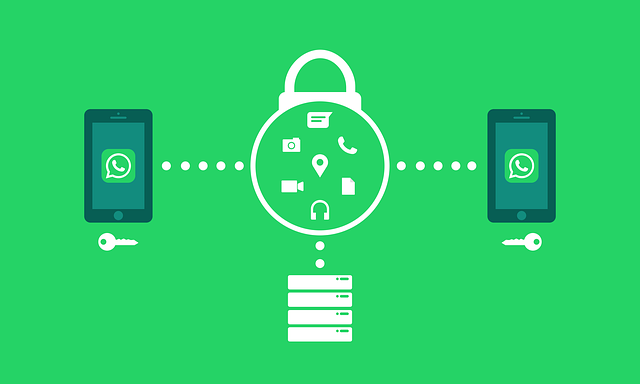
WhatsApp , en Facebook-ejet mobilapplikation, giver brugerne mulighed for at sende tekstbeskeder, foretage taleopkald og dele dokumenter med andre WhatsApp-brugere. Det påstås, at Jeff Bezos' skilsmisse i 2018 var forbundet med billeder stjålet fra et WhatsApp-sikkerhedsproblem på hans mobil, der tillod hackere at stjæle billeder af Jeff med hans elskerinde. WhatsApp har arbejdet på at forbedre sit sikkerhedsrelaterede omdømme lige siden Bezos-angrebet i 2018.
I foråret og sommeren 2021 trængte hackere i hemmelighed ind i FN's (FN's) proprietære projektstyringssoftware, Umoja , og fik adgang til netværket og stjal kritiske data, der skulle bruges i yderligere angreb. " De stjålne data fra FN's netværk kunne bruges til at målrette agenturer inden for FN, og det er potentielt allerede sket," ifølge Stéphane Dujarric, talsmand for FN's generalsekretær, som er beskrevet i detaljer i denne rapport.
T-Mobile, en selvudråbt leder inden for 5G , er en af de værste cybersikkerhedsbrud i CyberHoot. T-Mobile har oplevet ikke mindre end 4 brud i løbet af de sidste syv år. I 2015 blev 15 millioner CPR-numre og adresser på abonnenter stjålet. I 2018 blev 2 millioner abonnenters personlige oplysninger kompromitteret. I 2019 havde de afsløret 1 million abonnenters personlige oplysninger. Endelig, i 2020, havde de et brud , der kompromitterede 200,000 abonnenter. Nu finder vi ud af, at alt, hvad de nogensinde har indsamlet, blev stjålet.
For nylig har kryptovalutabørser, stedet hvor man kan købe og sælge kryptovalutaer på internettet, været under aktivt og succesfuldt angreb. I ét tilfælde blev en kinesisk kryptovalutabørs kaldet Poly Networks bestjålet for kryptovalutaer til en værdi af omkring 600 millioner dollars . Heldigvis var hackeren etisk nok til at give det meste, hvis ikke alt (til sidst), tilbage til Poly Networks, efter at de havde lovet at rette den fejl, han udnyttede. Få uger efter Poly Networks-hændelsen blev en japanskbaseret kryptovalutaplatform, Liquid , ramt af hackere , der stjal deres kryptovaluta til en værdi af 100 millioner dollars. Hvad sker der?
Microsofts Edge Vulnerability Research Team har for nylig offentliggjort detaljer om en ny funktion under udvikling kaldet "Super Duper Secure Mode" (SDSM). SDSM er designet til at forbedre sikkerheden uden nævneværdige tab af ydeevne. For at gøre dette fjerner SDSM JavaScripts Just -In-Time (JIT) compilere , som var designet til at øge sideindlæsningshastigheder og browserydeevne, men som er markant udnyttelige af hackere.
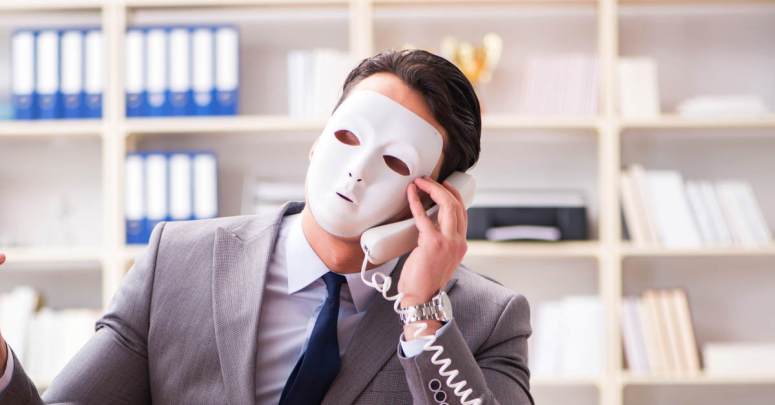
BazarCaller er en ny cyberkriminalitetsbande, der bruger Vishing til at narre sine ofre til at udlevere oplysninger eller adgang til en enhed. Vishing er den ondsindede praksis at foretage telefonopkald eller efterlade talebeskeder, der foregiver at være fra velrenommerede virksomheder, for at få enkeltpersoner til at give personlige eller økonomiske oplysninger. Vishing ligner phishing , men det udføres via telefon i stedet for e-mail.
"Med alle disse tilbud tilsammen må CyberHoot være en 'disruptiv' teknologi i branchen og tiltrække et stort antal MSP'er!"
Max Krider
Projektleder | Kreative teknologiløsninger
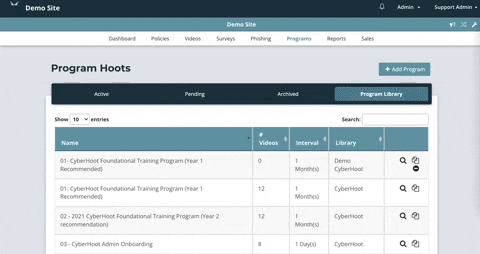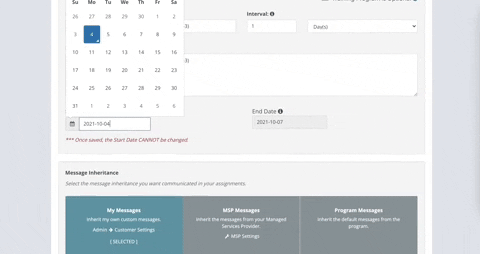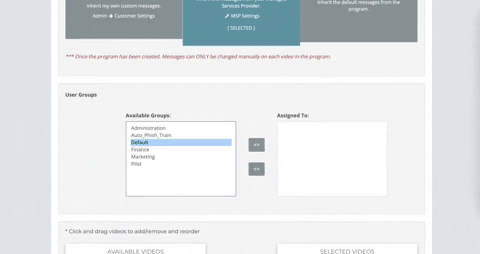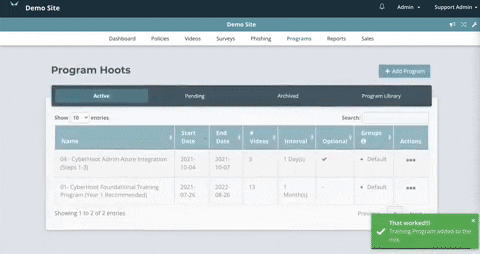
CyberHoot har opdateret sit programmodul for at afspejle mange af de ændringer, som CyberHoot-administratorer har anmodet om. Tidligere krævede det, at administratorer 'aktiverede' et program, før de tildelte det en dato og gruppe. Nu har CyberHoot gjort det endnu nemmere. Du skal blot gå til fanen Program og følge videoen til højre som vejledning.
CyberHoot har tilføjet en funktion, der giver MSP'er mulighed for at svare som kontaktperson på CyberHoot-spørgsmål vedrørende compliance og brugertildelinger. Tidligere, når en bruger svarede på en e-mail fra CyberHoot, uanset e-mailens art, var det CyberHoot-medarbejdere, der modtog og besvarede spørgsmålet. Nu kan MSP'er svare på forespørgsler fra deres brugere ved at indstille deres kontakt-e-mail i deres forhandlermiljø. For at gøre dette skal du følge videoen til højre som en vejledning.
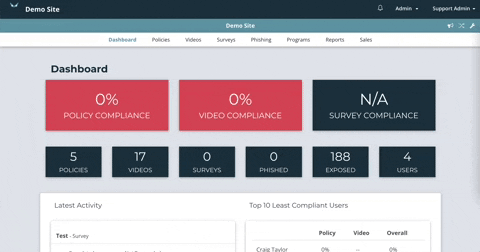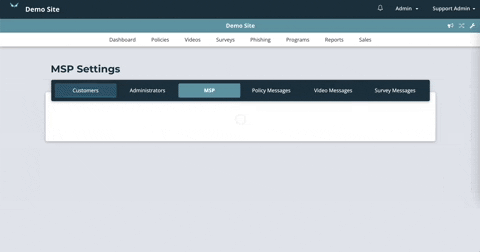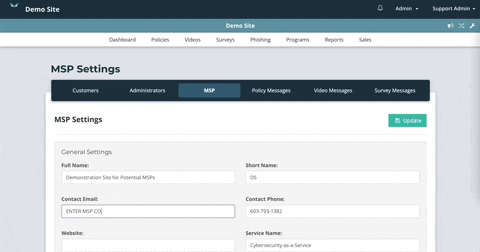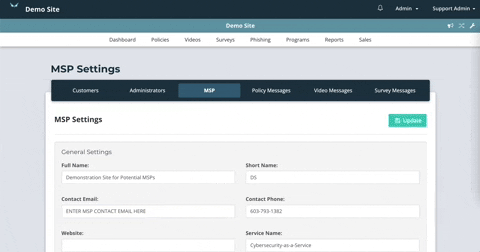
CyberHoot har gjort det endnu nemmere for administratorer at oprette deres henvisningsprogram, hvis de ikke allerede har gjort det. Følg blot instruktionerne i videoen til højre for at konfigurere dine betalinger.
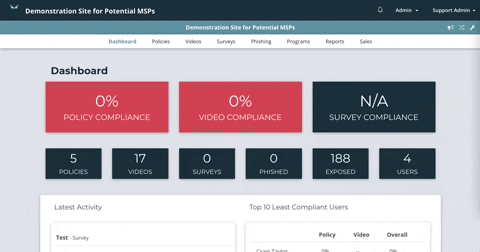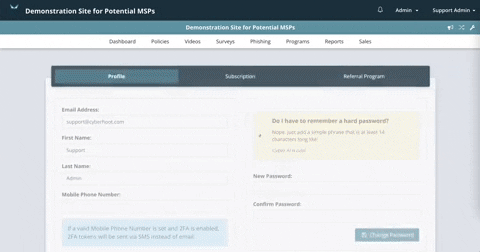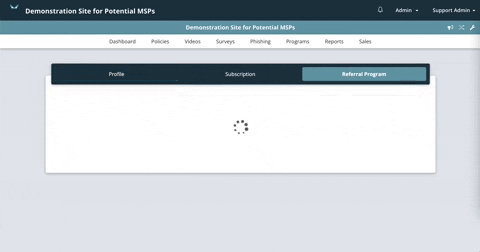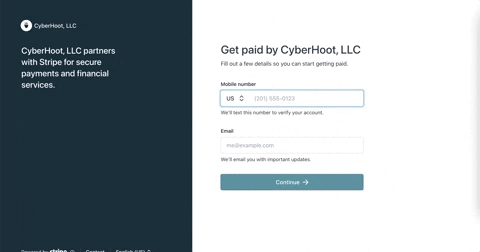
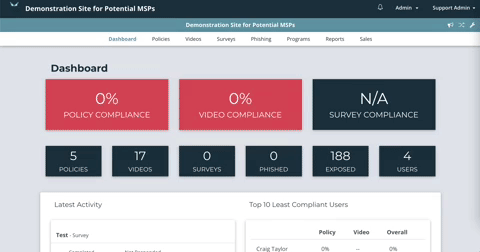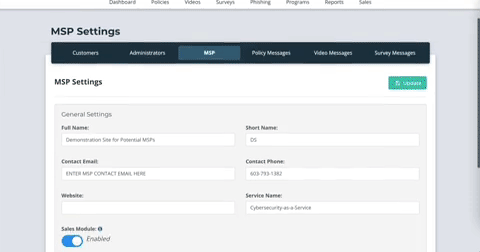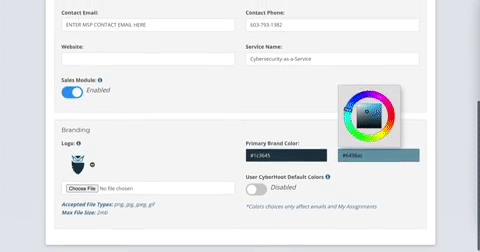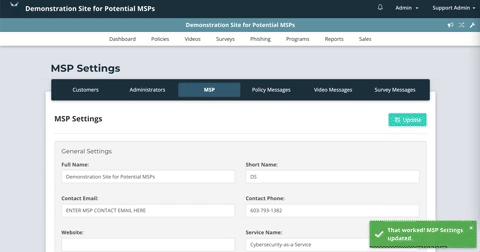
Forhandlere af CyberHoot kan nu yderligere white-label CyberHoot-oplevelsen for deres brugere. MSP'er/forhandlere kan nu bruge deres logo og firmafarver på al kommunikation fra CyberHoot til deres brugere, hvilket forbedrer værktøjets udseende og funktionalitet fra brugerens synspunkt. Disse indstillinger kan justeres i afsnittet 'MSP' under 'MSP-indstillinger'. Se videoen til højre som reference.
Cyberhoot hjælper med at gøre sin del ved at bestille og udgive 31 dages cybersikkerhedsinfografikker – én for hver dag i måneden – og give dem væk til brug for din virksomhed, dine kunder og dine medarbejdere. Vis din branche, at du bruger cybersikkerhed til at differentiere dig fra dine kunder.
Bare gå over til CyberHoots side med anmodningsformular til infografik her og udfyld formularen for at downloade grafikken.
CyberHoot udgiver også værdifulde daglige vloginterviews med sin medejer, Craig Taylor, fra Mindwhirl , hvor de dagligt gennemgår forskellige vigtige emner inden for cybersikkerhed. Gå til CyberHoot.com/Vlog for at holde dig opdateret på interviewene!
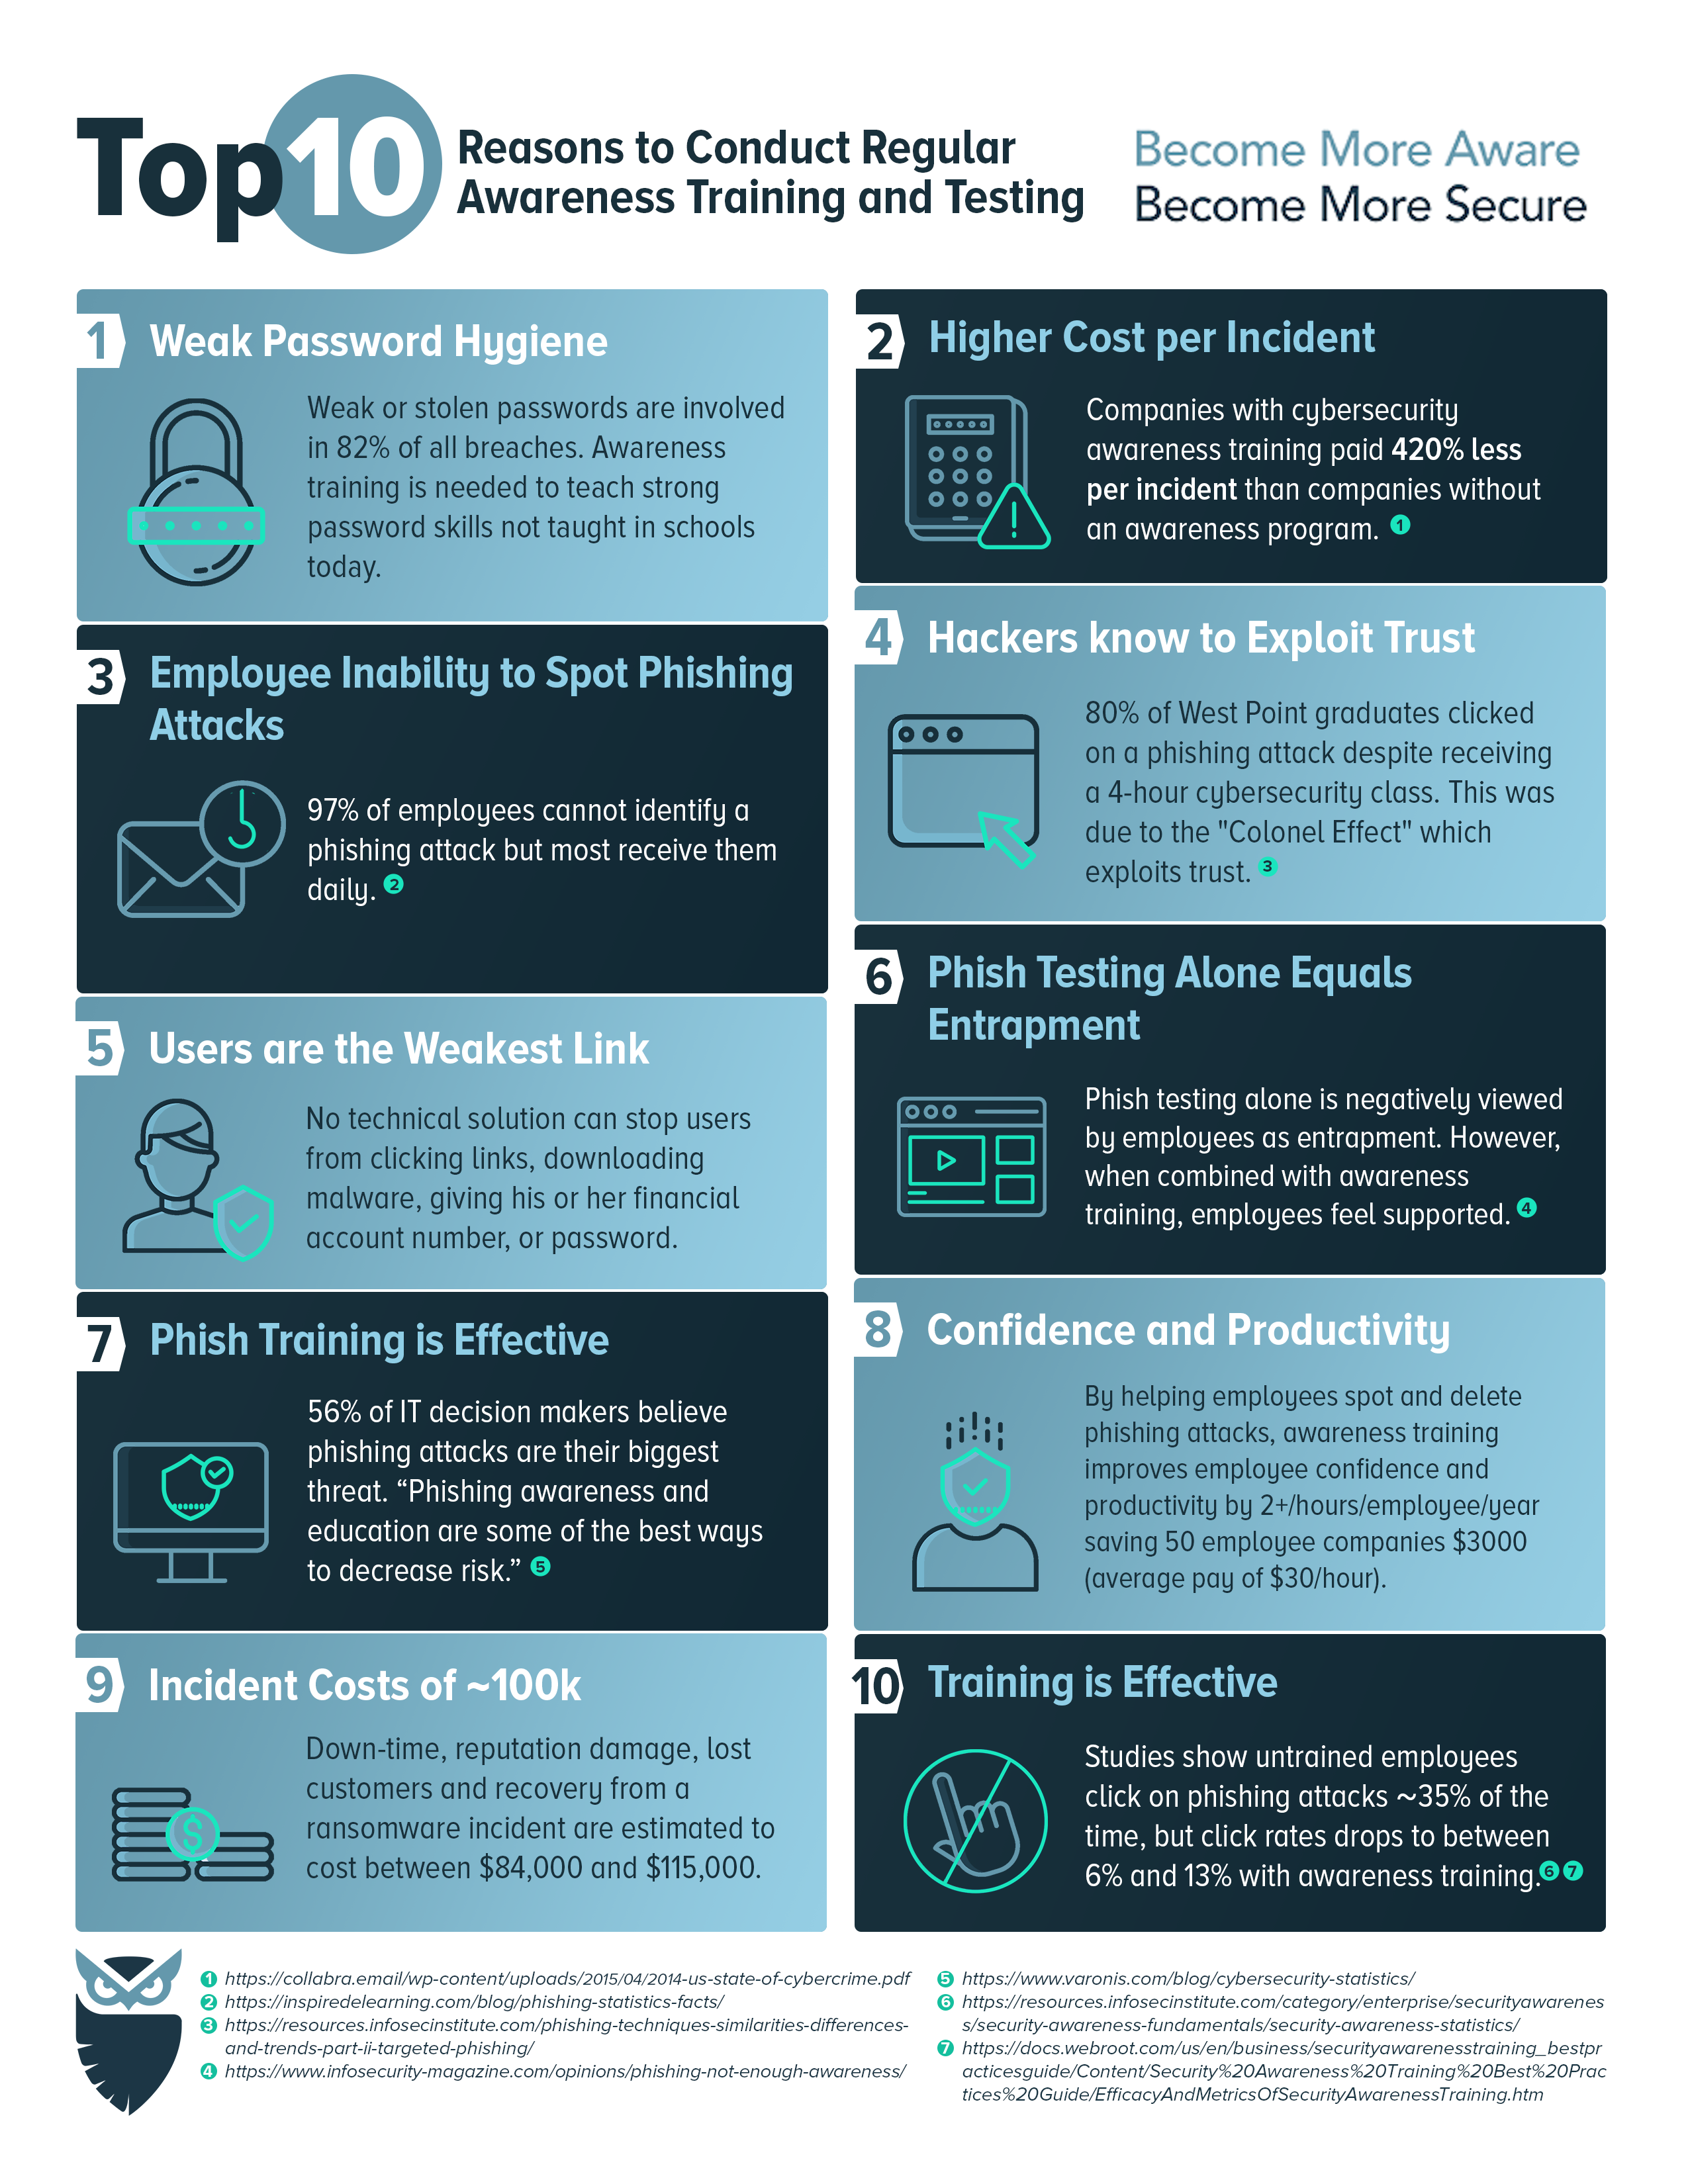
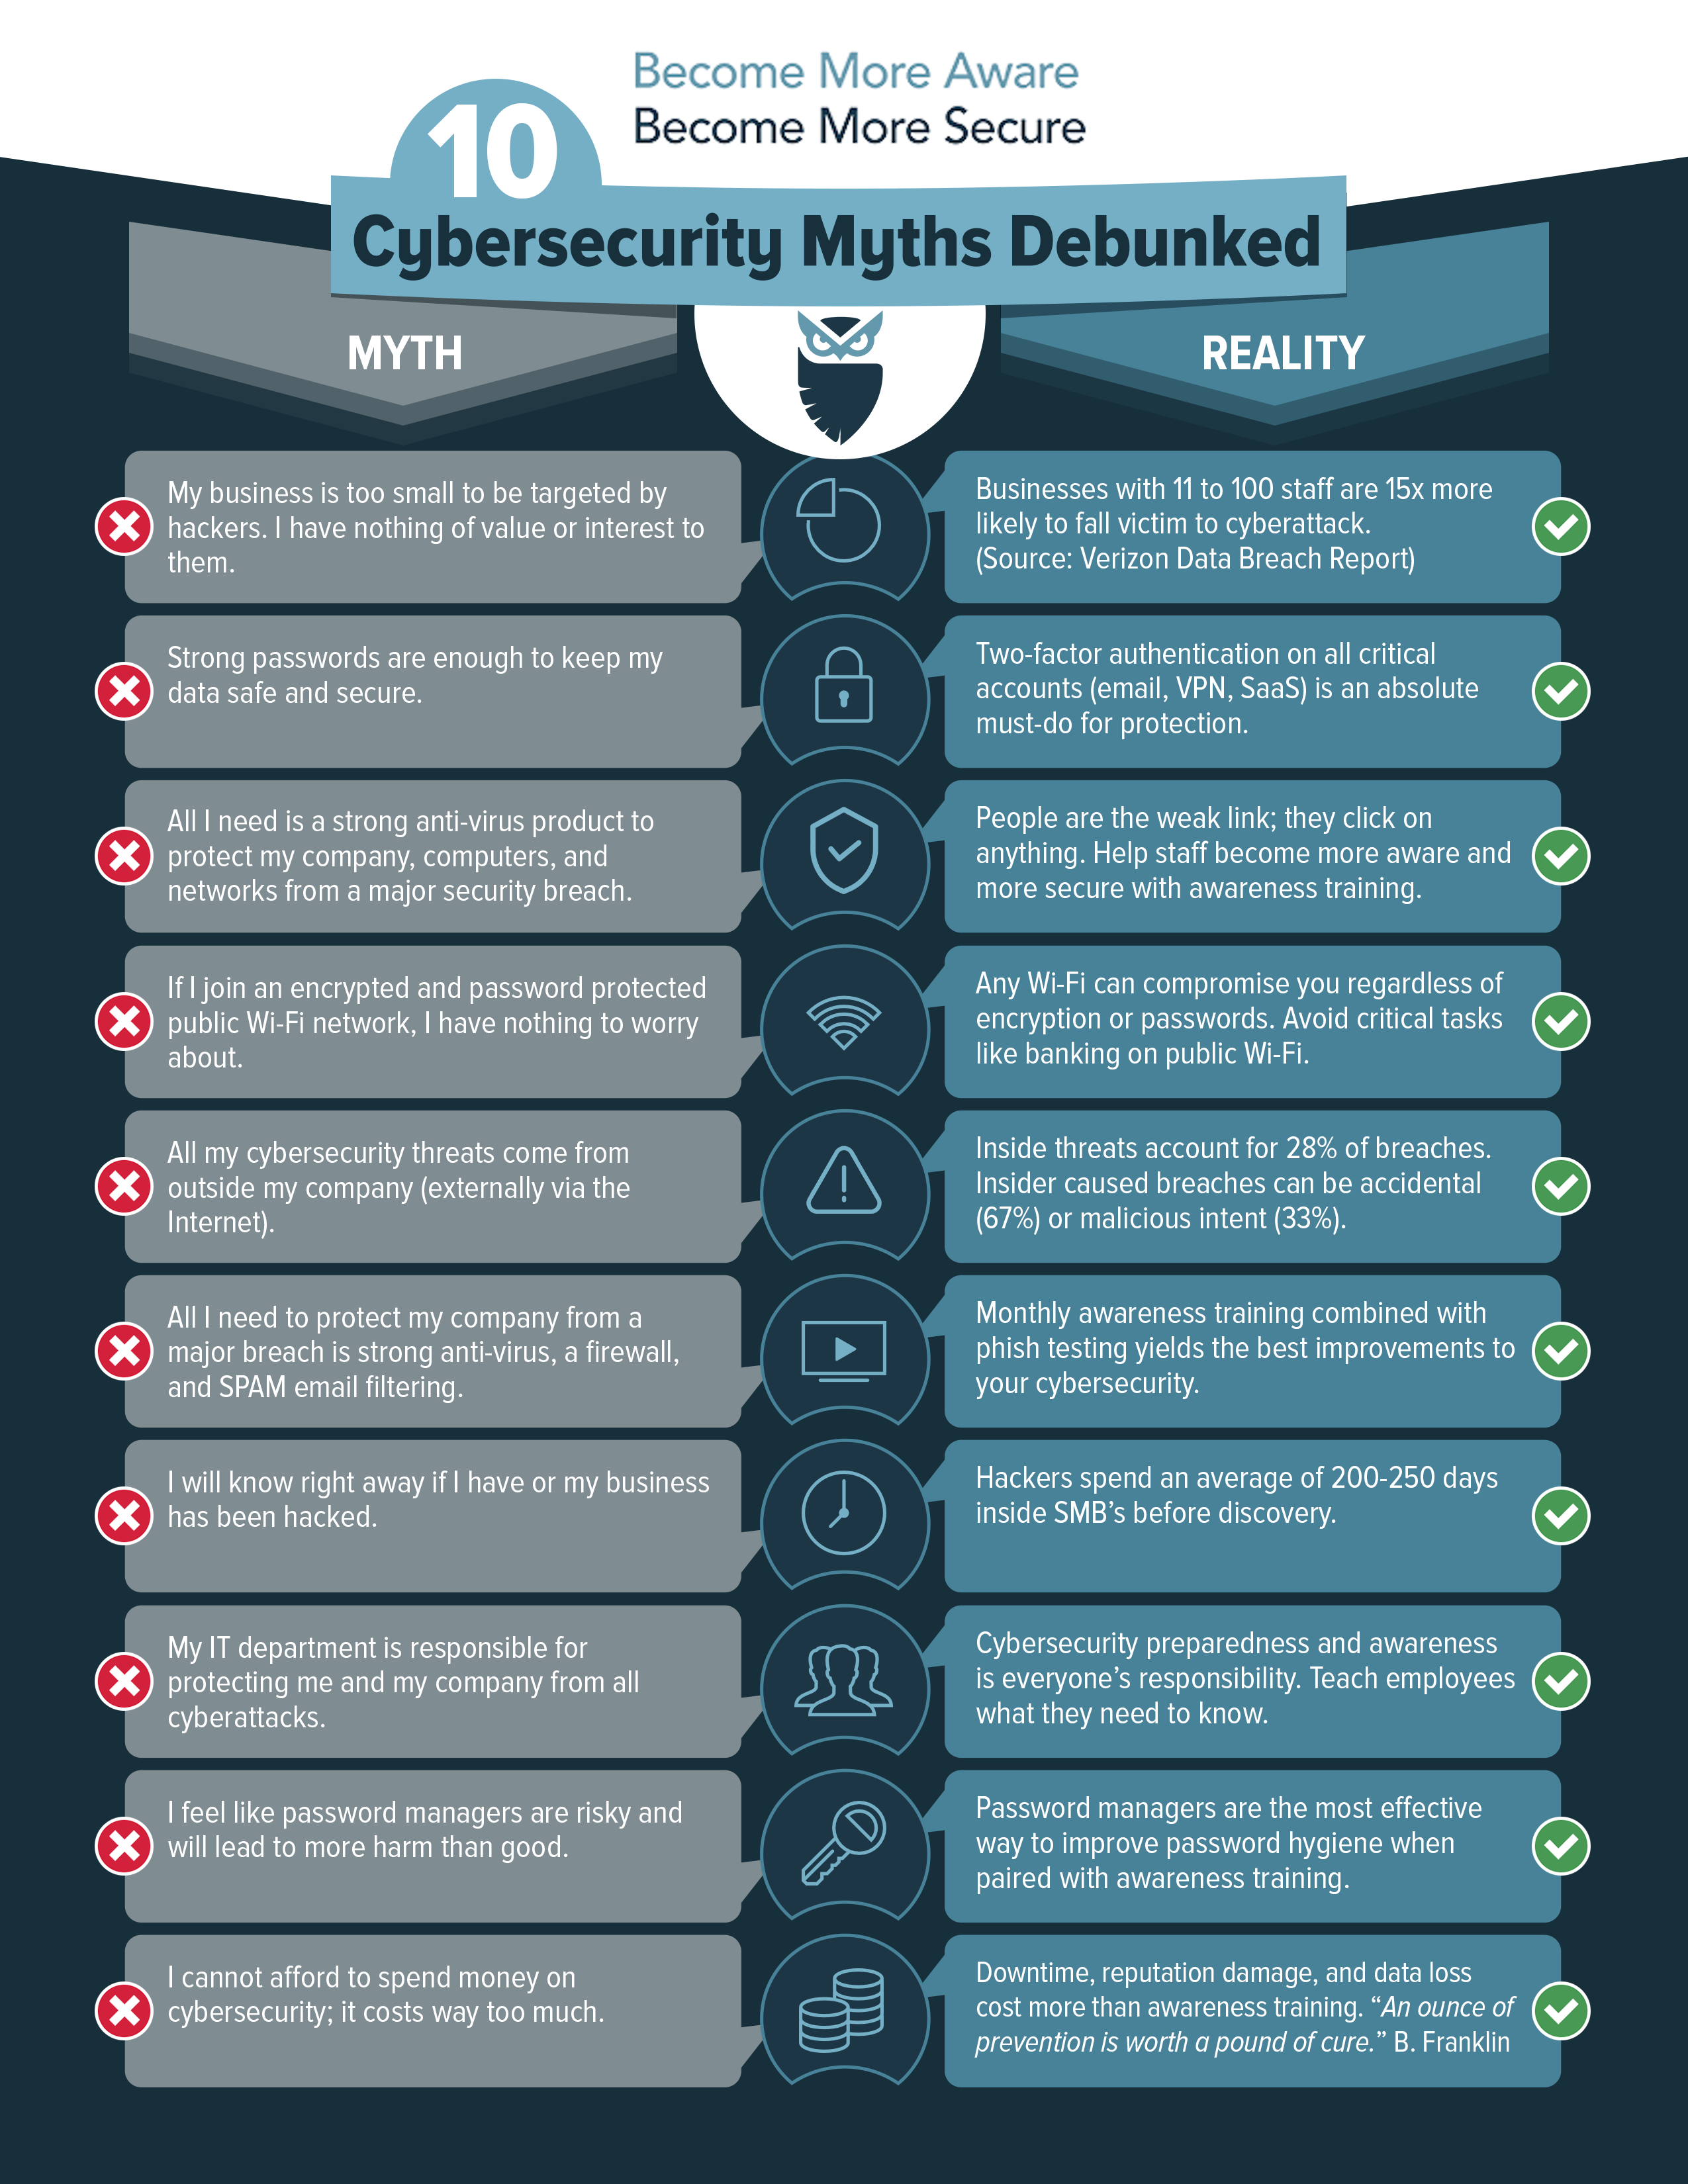
Nedenfor er to yderligere CyberHoot-infografik (ud over de 31 dage, vi linker til ovenfor), som er tilgængelige gratis til din brug.
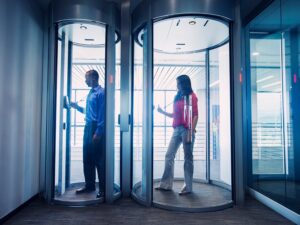
En mantrap er et lille rum med en indgangsdør på den ene væg og en udgangsdør på den modsatte væg. Den ene dør i en mantrap kan ikke låses op og åbnes, før den modsatte dør er lukket og låst. Mantraps bruges ofte i fysisk sikkerhed til at adskille usikre områder fra sikre områder og forhindre uautoriseret adgang. Mantraps bruger i dag sammenlåsende døre, der er forbundet, så når den ene dør låses op, låses den anden dør automatisk. Passagetilladelse valideres af en nøglering, RFID-badge eller biometrisk verifikation. Nogle systemer kan bruge tredimensionel optisk billeddannelse eller termisk billeddannelsesteknologi for at forhindre mere end én person i at passere gennem en mantrap på samme tid.
Se vores fulde Cybrary med over 400 termer
CyberHoot giver adgang uden adgangskode. Nul spildtid på at søge efter websteder, nulstille adgangskoder og forsinket login. Klik på et e-mail-link for øjeblikkelig adgang til træning!
Alt du behøver for at lære cybersikkerhedsfærdigheder håndteres via e-mail, inklusive træningsopgaver, påmindelser, rapporter om ledelsescompliance og "My CyberHoot".
CyberHoot automatiserer manglende overholdelse af regler via e-mail-notifikationer til ledere. Medarbejdernes overholdelsesstatus er aktiveret for ledere, så du altid ved, hvor du står.
Cyber-"Hoots" varer oftest 5 minutter eller mindre. Dette sikrer, at dine medarbejdere hurtigt bliver trænet med den mest effektive løsning.
CyberHoot er en åben platform til cybersikkerhedstræning. Enhver video eller PDF kan bruges til at træne og styre dine medarbejdere.
I en undersøgelse af 100 CyberHoot-brugere ville 60 % være "skuffede" eller "meget skuffede", hvis CyberHoot-træningen blev stoppet.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mere
De fleste phishing-tests lyver for dine medarbejdere. Denne her siger goddag først! HootPhish fortæller folk med det samme: dette er...
Læs mere
Alvorlighedsgrad: KRITISK (CVSS 9.2) | Udstedt: 22. oktober 2026 Den 21. oktober blev der opdaget to kritiske fejl i PHP,...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.