HP Wolf Security-trusselsforskningsteamet har identificeret en stigning på 2700 % i Emotet- infektioner i første kvartal af 2022, som dukkede op igen i slutningen af 2021, efter at dets kommando- og kontrolnetværk blev lukket ned af myndighederne i januar 2021. Emotet , der engang blev beskrevet af Cybersecurity and Infrastructure Security Agency (CISA) som en af de mest destruktive og dyre typer malware at afhjælpe, er blevet den største malwaretrussel i 2022 (og repræsenterer 9 % af al malware, der er blevet opdaget).
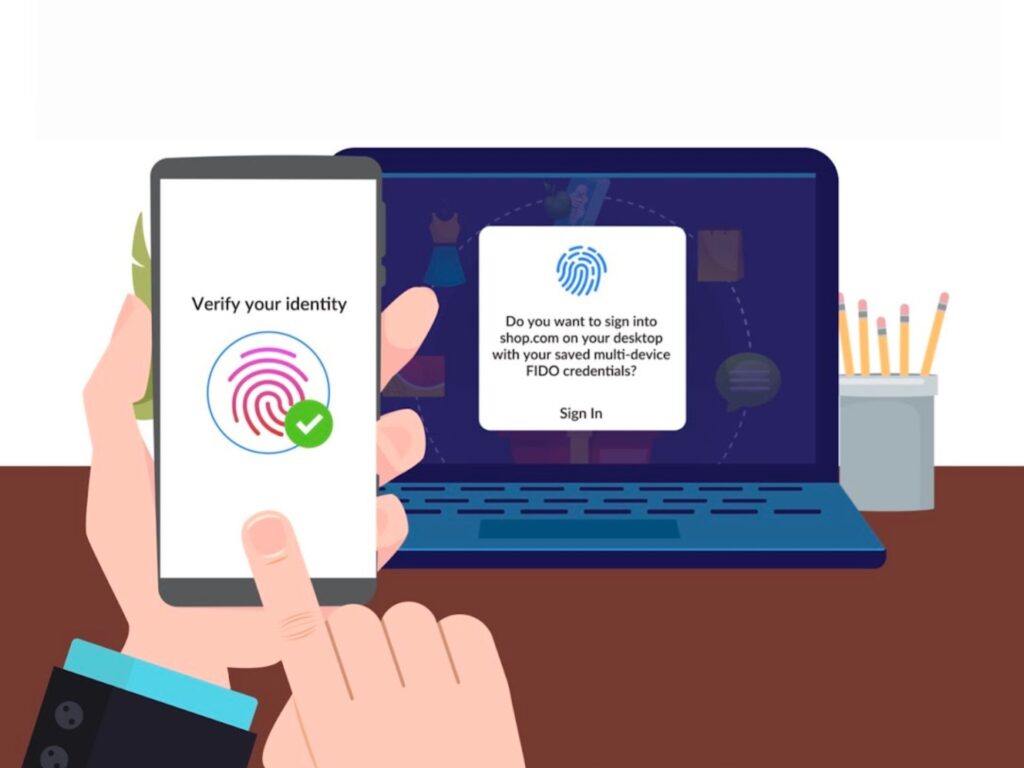
I starten af maj 2022 annoncerede Google, Apple og Microsoft planer om at understøtte en fælles adgangskodefri loginstandard, der er skabt af Fast Identity Online (FIDO) Alliance og World Wide Web Consortium . CyberHoot har også taget til sig at bevæge sig væk fra adgangskoder. Vi undlader at bruge adgangskode som login og er i stedet afhængige af din godkendelse i din e-mailklient for derefter at klikke på et særligt link, der sendes til din arbejds-e-mail.
I slutningen af april 2022 annoncerede Google, at de har aktiveret nye muligheder for at fjerne personligt identificerbare oplysninger (PII) fra Google-søgninger. Google udvider de typer data, som folk kan anmode om at få fjernet fra søgeresultater, til at omfatte personlige kontaktoplysninger som telefonnummer, e-mailadresse eller fysisk adresse. Dette skridt kommer blot få måneder efter, at Google har udrullet en ny politik, der giver personer under 18 år (eller en forælder/værge) mulighed for at anmode om fjernelse af deres billeder fra Googles søgeresultater.
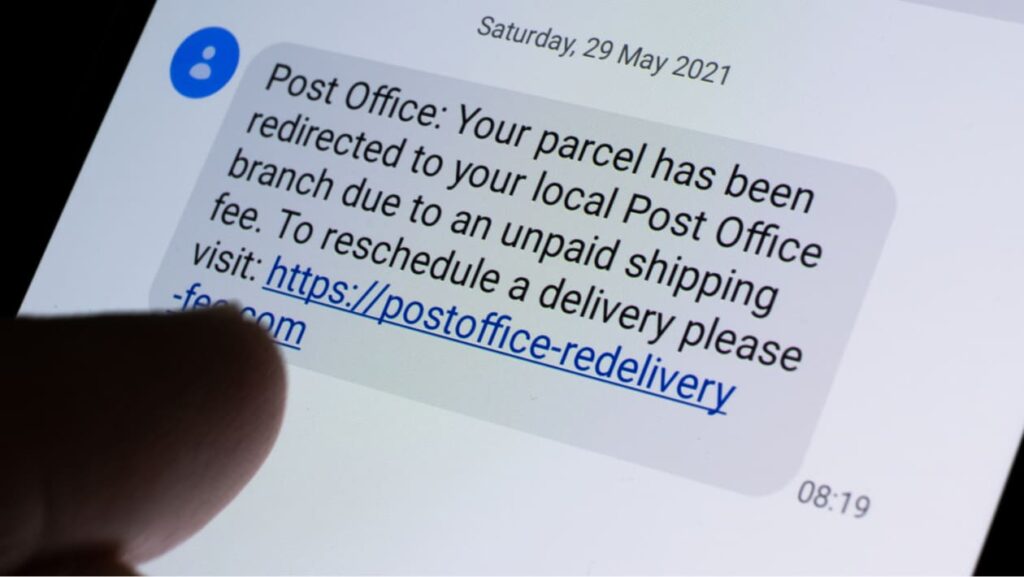
Enhver, der ejer en mobiltelefon, har sandsynligvis modtaget en uventet sms fra et nummer, de ikke genkender, som indeholder et link, man skal klikke på. Siden 1. april 2021 er der sket en seksdobling af disse generende og potentielt farlige sms'er. Hvis du klikker på et af disse links, kan du give hackere værdifulde oplysninger, som de kan bruge til at slette din bankkonto, forfalske din identitet eller endda spore din færden. Denne type social engineering- angreb kaldes ' Smishing ', som simpelthen er phishing via sms-beskeder.
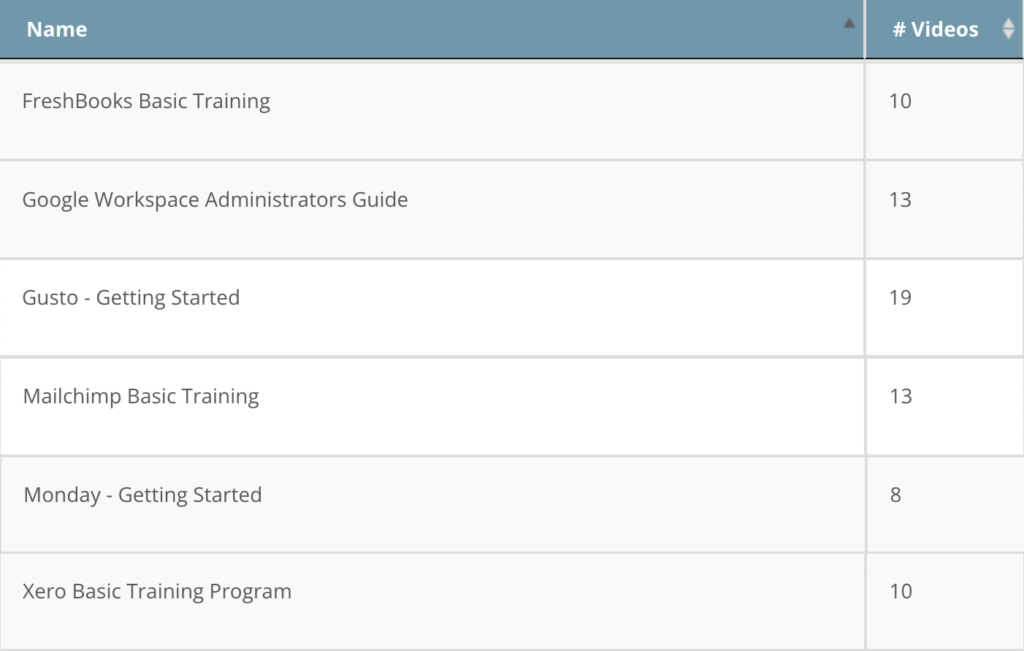
CyberHoot har videoprogrammer, der automatiserer afsendelse af nye produkttræningsvideoer med automatiske intervaller (dagligt, ugentligt og månedligt). CyberHoot har 6 helt nye programmer til FreshBooks, Google Workspace, Gusto, Mailchimp, Monday.com og Xero.
"CyberHoot leverer nyt indhold hver måned til vores operationer, hvilket hjælper os med at give vores medarbejdere den mest opdaterede træning i de aktuelle trusler. Vi har brugt andre værktøjer til træning, og dette er langt de bedste værktøjer, vi har brugt."

Humberto Cherritte
Planlægnings- og analysedirektør | J&L Cable TV Services, Inc.
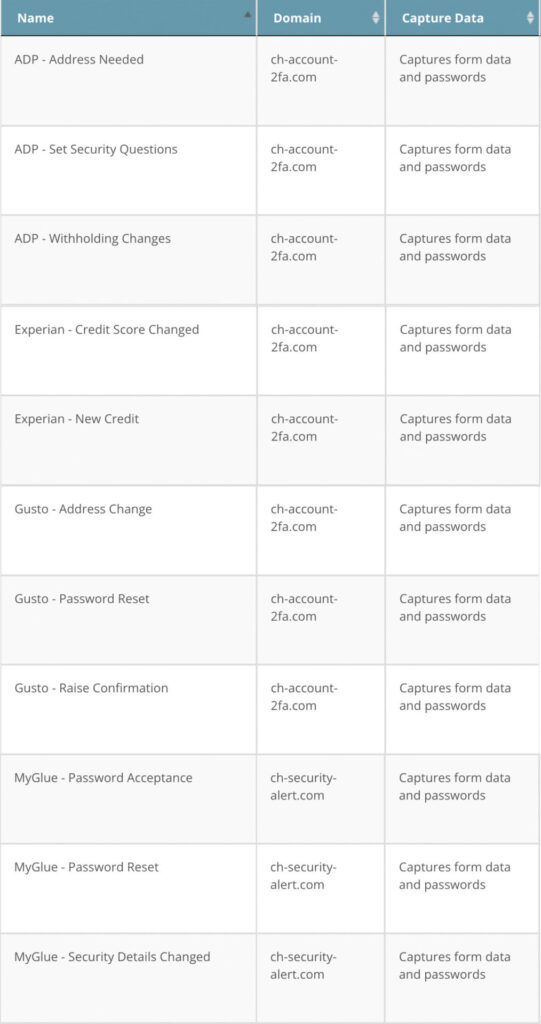
Se CyberHoots nye e-mail phishing-kampagner nedenfor. Vi har tilføjet kampagner til ADP, Experian, Gusto og MyGlue. Hvis du har idéer til phishing-kampagner, som vi bør tilføje til vores bibliotek, bedes du sende en anmodning til support@cyberhoot.com.

Doxing er handlingen med at afsløre identificerende oplysninger om en person online, såsom deres rigtige navn, hjemmeadresse, arbejdsplads, telefon, økonomiske og andre personlige oplysninger. Disse oplysninger distribueres derefter til offentligheden uden offerets samtykke.
Selvom praksissen med at afsløre personlige oplysninger uden ens samtykke stammer fra før internettet , opstod udtrykket doxxing først i online hackernes verden i 1990'erne, hvor anonymitet blev betragtet som helligt. Fejder mellem rivaliserende hackere førte nogle gange til, at nogen besluttede at "droppe dokumenter" på en anden, som tidligere kun havde været kendt som et brugernavn eller alias. "Docs" blev til "dox" og blev til sidst et selvstændigt verbum (uden præfikset "drop").

CyberHoot giver adgang uden adgangskode. Nul spildtid på at søge efter websteder, nulstille adgangskoder og forsinket login. Klik på et e-mail-link for øjeblikkelig adgang til træning!

Alt du behøver for at lære cybersikkerhedsfærdigheder håndteres via e-mail, inklusive træningsopgaver, påmindelser, rapporter om ledelsescompliance og "My CyberHoot".

CyberHoot automatiserer manglende overholdelse af regler via e-mail-notifikationer til ledere. Medarbejdernes overholdelsesstatus er aktiveret for ledere, så du altid ved, hvor du står.

Cyber-"Hoots" varer oftest 5 minutter eller mindre. Dette sikrer, at dine medarbejdere hurtigt bliver trænet med den mest effektive løsning.

CyberHoot er en åben platform til cybersikkerhedstræning. Enhver video eller PDF kan bruges til at træne og styre dine medarbejdere.

I en undersøgelse af 100 CyberHoot-brugere ville 60 % være "skuffede" eller "meget skuffede", hvis CyberHoot-træningen blev stoppet.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Selv før Claude Code lavede...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.