Forsikringsselskaber udarbejder mere restriktive og præskriptive forsikringskrav, der har til formål at reducere antallet af skader og bedre beskytte dem selv og de selskaber, de forsikrer. I nogle tilfælde afvises krav blankt, fordi de er knyttet til krigshandlinger.
En gruppe ingeniører ved University of California San Diego har for første gang vist, at Bluetooth-signalerne fra vores smartphones har et unikt fingeraftryk , der kan bruges til at spore en persons bevægelser. Forskningen tyder på, at mindre produktionsfejl i hardware er unikke for hver enhed og forårsager målbare forvrængninger, der kan bruges som et " fingeraftryk til at spore en specifik enhed".

Software as a Service (SaaS) -applikationer har transformeret virksomheder i løbet af det sidste årti med enorm værdi. Pandemien tvang mange virksomheder til at migrere medarbejdere fra kontor- eller desktopbaserede applikationer til SaaS-cloudbaserede applikationer. Disse SaaS-apps omfatter alt fra kontorsoftware til kraftfulde kommunikationsværktøjer. Nogle af de mest populære forretningsapps, der er tilgængelige, inkluderer Salesforce , Google Workspace , Slack , HubSpot , Microsoft O365 og Zoom.
Mange ondsindede e-mailkampagner udnytter i dag Word-dokumenter til at skjule og sprede malware, men en nyligt opdaget kampagne bruger en ondsindet PDF-fil og en 22 år gammel Office-fejl til at sprede Snake Keylogger- malwaren. Angribere har udnyttet Microsoft Office-dokumentformater som Word og Excel, fordi brugerne har en tendens til at være mere fortrolige med disse filtypenavne og antager, at de er sikre at åbne. Dette gør dem værdifulde til social engineering-angreb.
Ifølge en fælles udtalelse fra det amerikanske udenrigsministerium, finansministeriet og den føderale efterforskningstjeneste (FBI) udgiver højtuddannede software- og mobilapp-udviklere fra Den Demokratiske Folkerepublik Korea (DPRK) sig for at være "ikke-DPRK-statsborgere" i håb om at få freelancejob i et forsøg på at muliggøre regimets ondsindede cyberangreb.
"Jeg gennemgik Cyberhoot-træningen som en genopfriskning og nød træningsvideoerne og quizzerne om cybersikkerhed. Videoerne var veludførte og dækkede relevante emner, som cybersikkerhedsprofessionelle bør have højt for øje, såsom almindelige typer angreb, malware, phishing, adgangskodehåndtering osv. Enhver virksomhed, der bruger disse træningsværktøjer, vil have en stærkere sikkerhedskultur som følge heraf!"
Christopher Schultz
Sikkerhedsdriftschef | Tilgængelighed
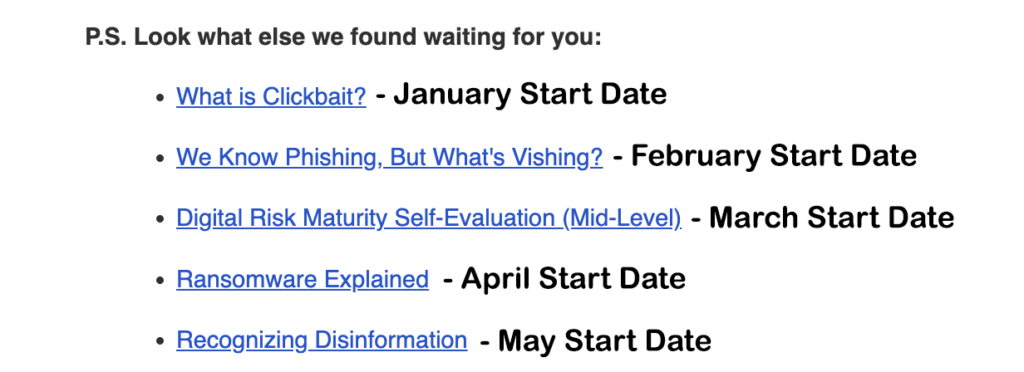
Tidligere sendte CyberHoot udestående opgaver startende med den seneste live-opgave, derefter udestående opgaver i faldende rækkefølge.
Nu sender CyberHoot opgave-e-mails startende med den tidligste opgave, og beder brugeren om at gennemgå opgaverne i rækkefølge efter lanceringsdato. Dette hjælper med introduktionsvideoer, som nogle MSP'er optager til deres kundebase. Se eksemplet til højre.
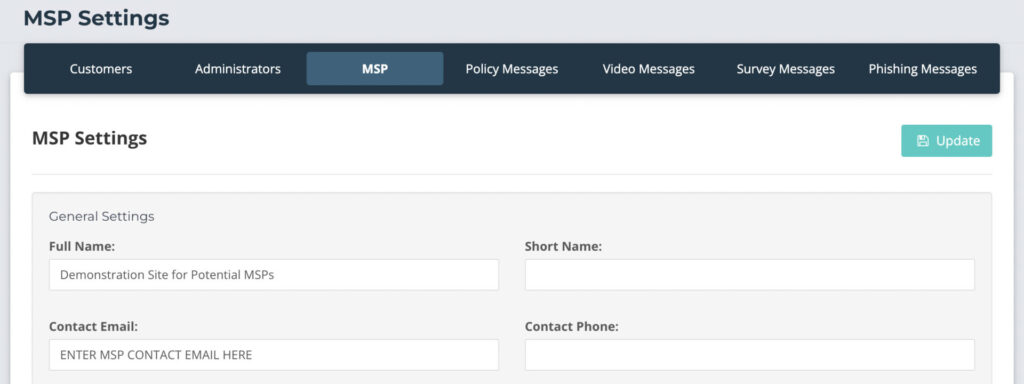
Sådan indstiller du MSP-kontaktens e-mail:
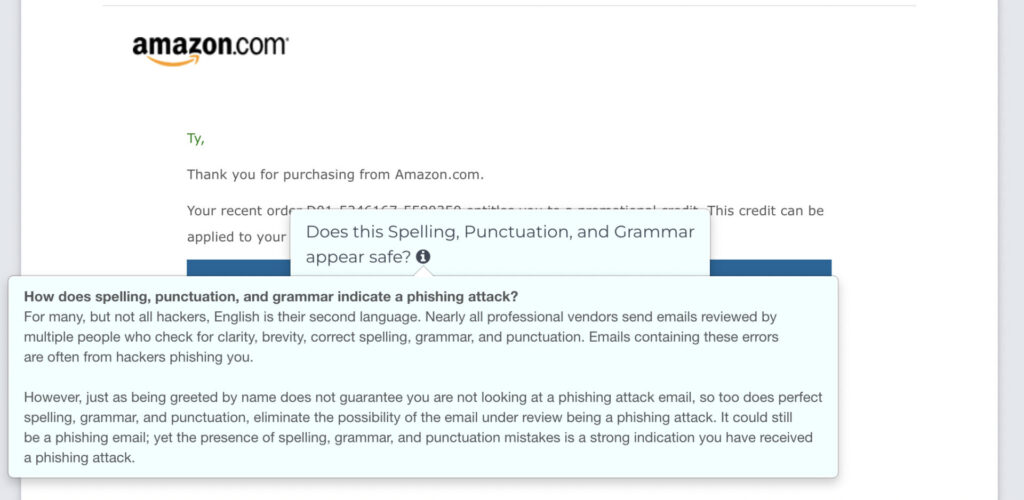
Vi har opdateret oplysningerne i informationsafsnittet i phishing-opgaverne for at give flere anbefalinger til, hvad brugeren skal være opmærksom på, når de arbejder med disse opgaver.
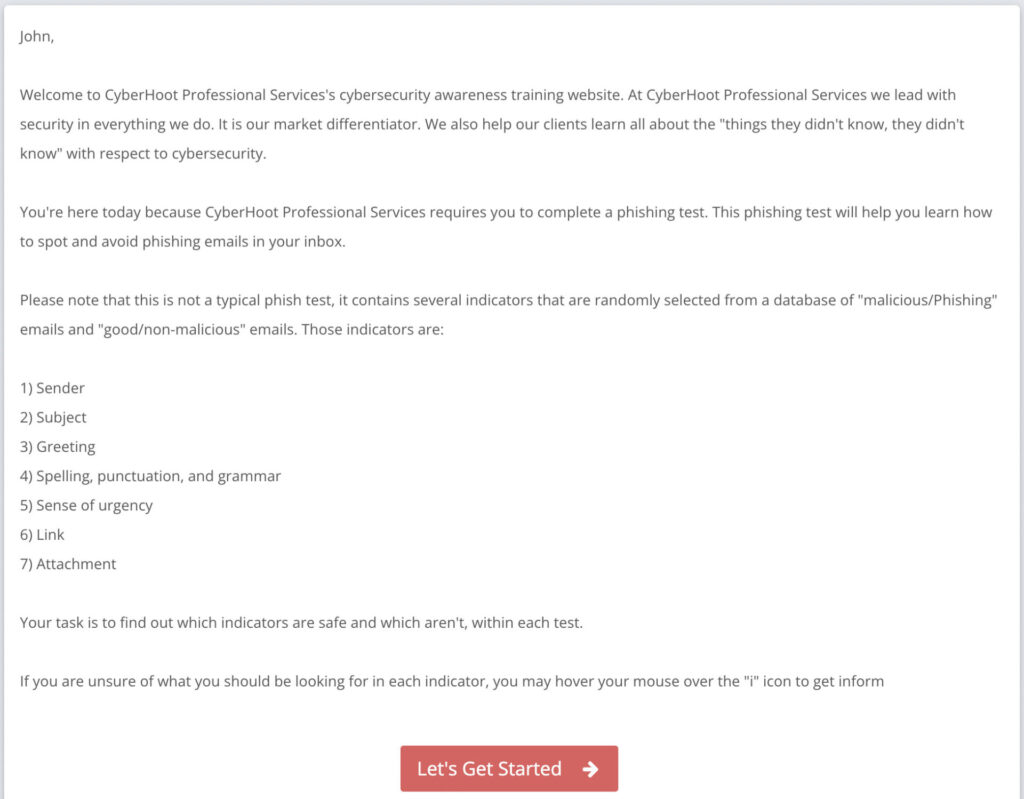
Før en bruger starter en phishing-opgave, forklarer vi phishing-opgaven i detaljer. Brugerne har mindre forvirring omkring phishing-opgaven, de skal udføre, og de skal lære mere. Du kan redigere dette standardsprog på en opgave-, kunde- eller MSP-basis til fremtidig genbrug.
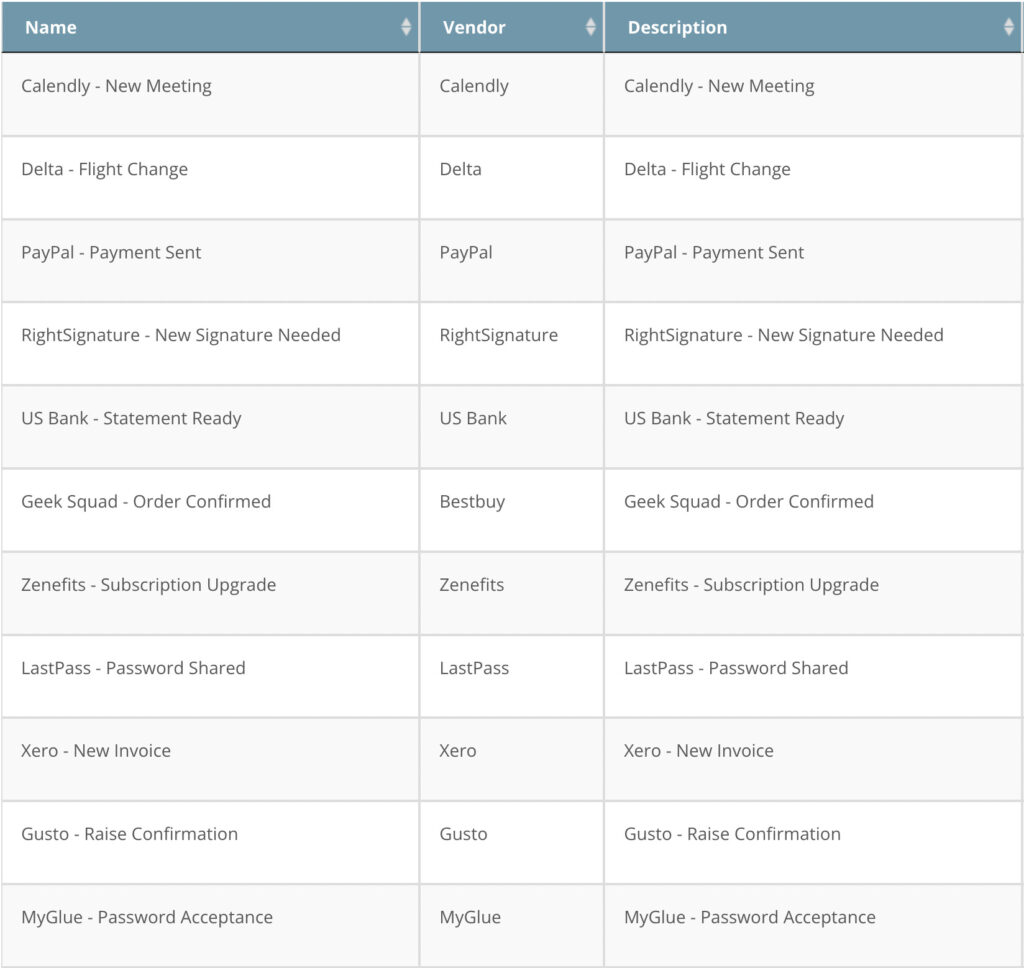
Vi tilføjer konstant flere e-mailefterligninger for at holde vores nye bibliotek med phishing-opgaver opdateret og realistisk i forhold til, hvad hackere har gang i.
Vi har tilføjet mange nye tests for nylig, og nogle af dem er vist til højre.
Du er velkommen til at tjekke den fulde liste i dit websteds phishing-bibliotek. Hvis du nogensinde ønsker at få en bestemt leverandør tilføjet, bedes du sende en e-mail til support@cyberhoot.com for at få den føjet til køen.

Geofencing er en teknologi til at sætte virtuelle grænser og udløse hændelser, når disse grænser krydses af en mobilenhed, hvorpå bestemt software er installeret. Forskellige geolokationsteknologier, såsom GPS eller triangulering af et signal fra Wi-Fi-adgangspunkter eller mobilmaster, afgør, om enheden har krydset grænsen.
Geofencing gør det muligt at generere automatiske advarsler baseret på de definerede koordinater for et geografisk område. Et simpelt eksempel kan være en e-mail eller sms, der automatisk udløses og sendes til en brugers mobiltelefon, når brugerens barn kommer hjem fra skole. I dette eksempel ville geofence være en geografisk virtuel grænse, der omgiver huset. Når barnets mobiltelefon kommer ind i dette område, sendes der automatisk en e-mail til barnets forælder af en geofence-aktiveret app på telefonen.
Tilmeld dig CyberHoots henvisningsprogram for at få dit helt eget link til CyberHoots henvisningsprogram. Du kan drage direkte fordel af henvisninger til CyberHoot og modtage 20% af al omsætning i 1 år for alle, der tilmelder sig. Dette inkluderer MSP'er, MSSP'er eller direkte kunder. Hvis du er influencer, eller du regelmæssigt mødes med virksomheder, MSP'er eller MSSP'er, bør du henvise dem til CyberHoot! Bliv henvisningspartner for CyberHoot for... firedobbelt (4x) GEJSTDet er en sejr for Dig (1) personligt (økonomisk) ved at anbefale et kvalitets- og innovativt produkt. Det er en sejr for Medarbejdere (2) som vil lære at beskytte sig selv. Det er en sejr for Virksomheder (3) som er mindre tilbøjelige til at bukke under for et cyberangreb. Det er en sejr for MSP'er eller MSSP'er (4) som tilmelder sig for at videresælge vores SaaS-tilbud. Endelig er det en sejr for CyberHoot (5). Ha, ha… Ups. Det er en femdobbelt (5x) gevinst, hvis du tæller med. Tilmeld dig her i dag: https://cyberhoot.com/

CyberHoot giver adgang uden adgangskode. Nul spildtid på at søge efter websteder, nulstille adgangskoder og forsinket login. Klik på et e-mail-link for øjeblikkelig adgang til træning!

Alt du behøver for at lære cybersikkerhedsfærdigheder håndteres via e-mail, inklusive træningsopgaver, påmindelser, rapporter om ledelsescompliance og "My CyberHoot".

CyberHoot automatiserer manglende overholdelse af regler via e-mail-notifikationer til ledere. Medarbejdernes overholdelsesstatus er aktiveret for ledere, så du altid ved, hvor du står.

Cyber-"Hoots" varer oftest 5 minutter eller mindre. Dette sikrer, at dine medarbejdere hurtigt bliver trænet med den mest effektive løsning.

CyberHoot er en åben platform til cybersikkerhedstræning. Enhver video eller PDF kan bruges til at træne og styre dine medarbejdere.

I en undersøgelse af 100 CyberHoot-brugere ville 60 % være "skuffede" eller "meget skuffede", hvis CyberHoot-træningen blev stoppet.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Selv før Claude Code lavede...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.