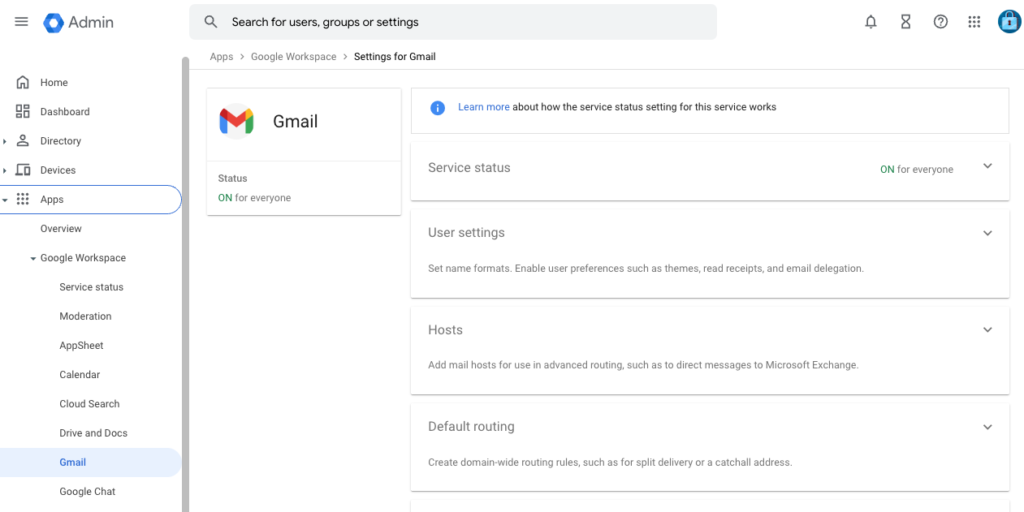
Nye CyberHoot-virksomheder skal tillade, at vores trænings- og phishing-e-mails når deres brugeres indbakker direkte. Denne artikel beskriver de to trin, der er nødvendige for at få dette til at ske.
Bemærk: Hvis du ønsker at oprette en tilladelsesliste kun for dig selv (ikke for hele din virksomheds domæne), skal du besøge denne vejledning: Tilladelsesliste CyberHoot i din egen personlige Gmail-konto.
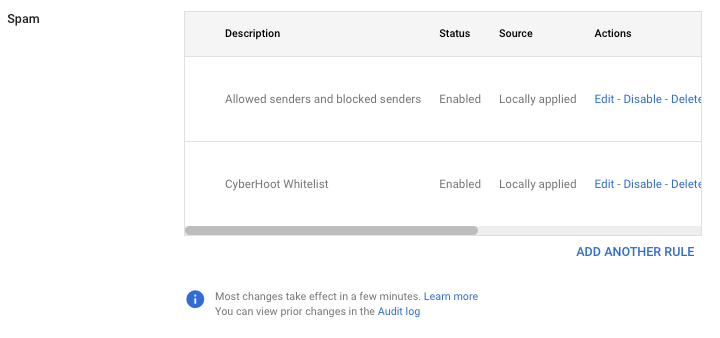
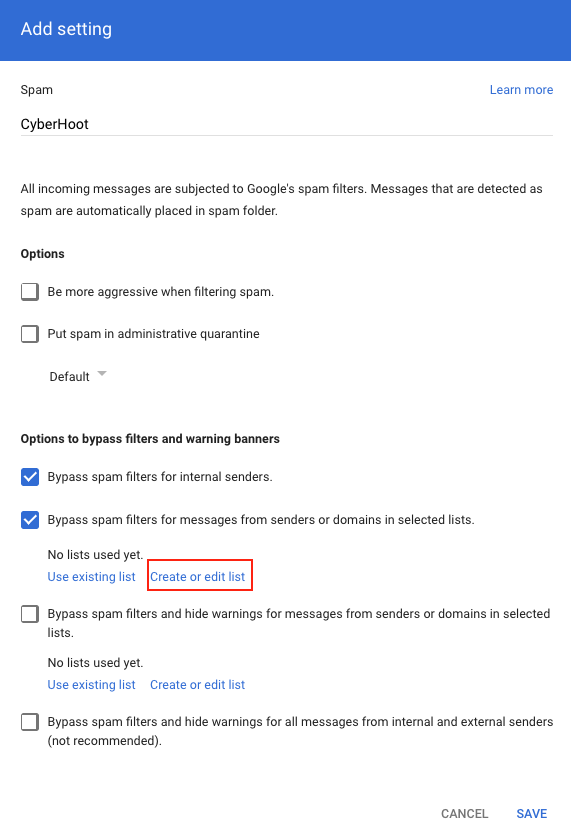
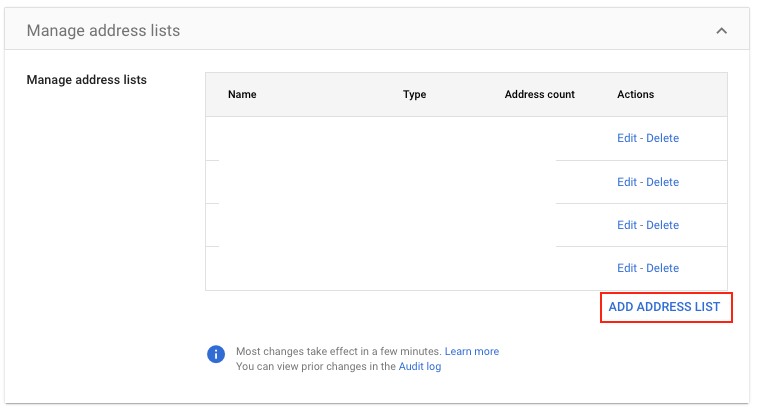
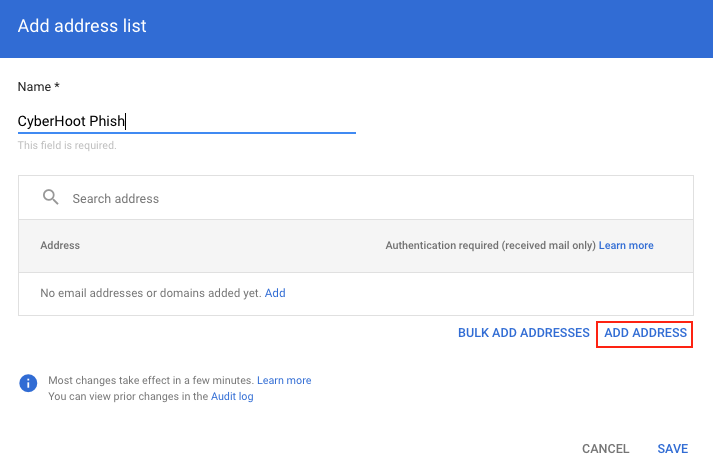
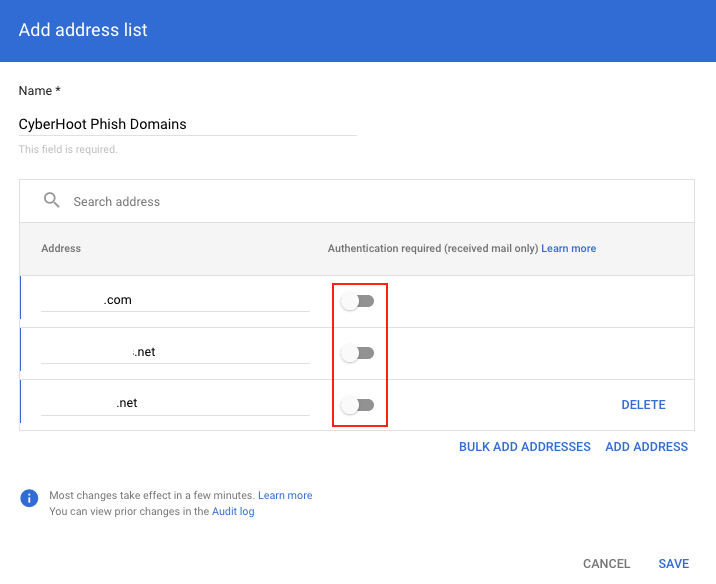
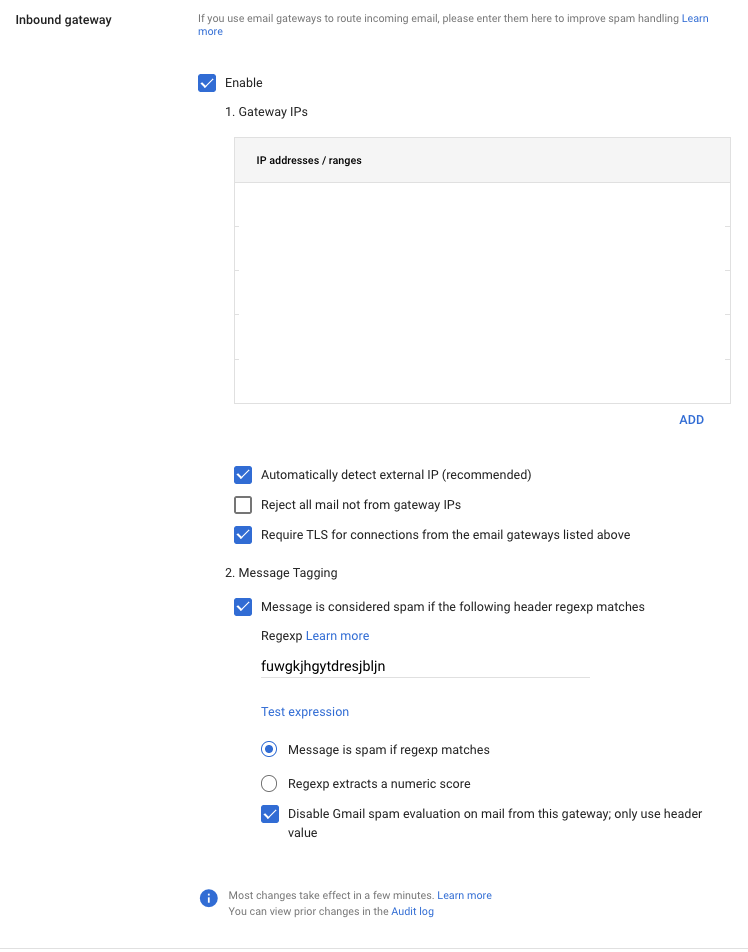
Nogle gange er der yderligere filtre, der kræver, at du tillader folk efter IP-adresser. For CyberHoot:


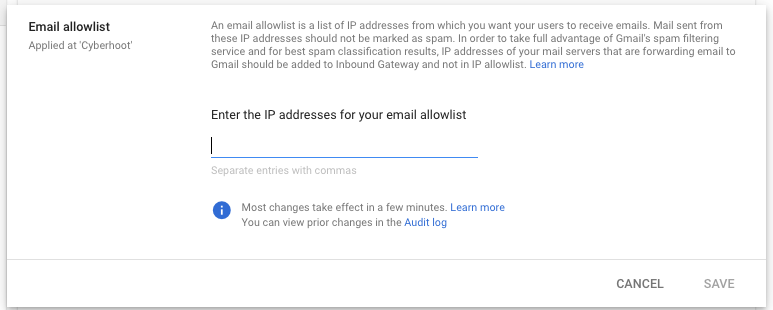
7. Klik på Gem.
Vigtig bemærkning: Hvis du bruger en tredjeparts SPAM-udbyder, skal du sætte domænet og/eller IP-adressen på tilladelseslisten i den løsning, som filtrerer alle e-mails, før de videresendes til Google Mail-konti.
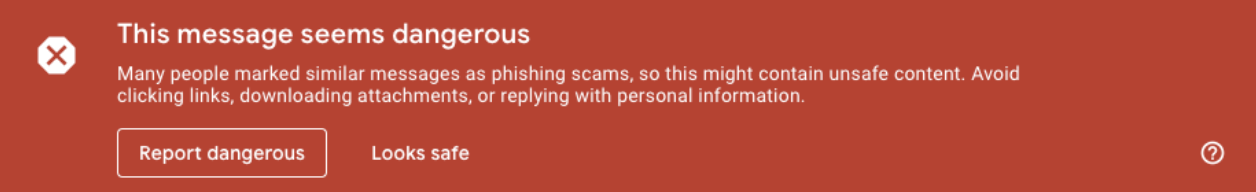
Denne metode til tilladelseslister forhindrer, at følgende Google-bannere vises i din brugers indbakke, når de modtager en simuleret phishing-test fra CyberHoot:
Denne besked virker farlig
Vær forsigtig med denne besked
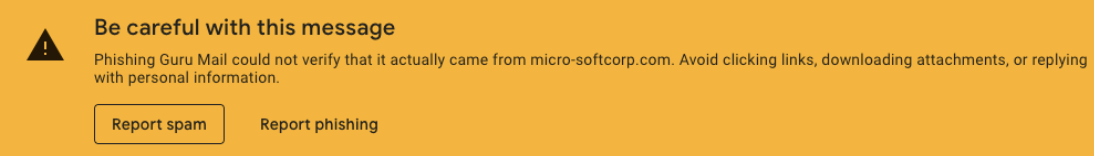
Vi har fundet ud af, at denne proces undtager CyberHoot-simulerede phishing-e-mails fra Gmail-banneradvarslerne. Dette er dog ikke dokumenteret af Google som en anbefaling til tilladelseslisten.
Yderligere læsning: Hvidlister og sortlister – Hvad er de, og hvordan påvirker de leveringsevnen?
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg husker de tidlige dage med...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Denne uges blog har en...
Læs mere
Af og til kommer der et stykke malware med et trick, der er smart nok til at få sikkerhedsforskere til at stoppe op og...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

