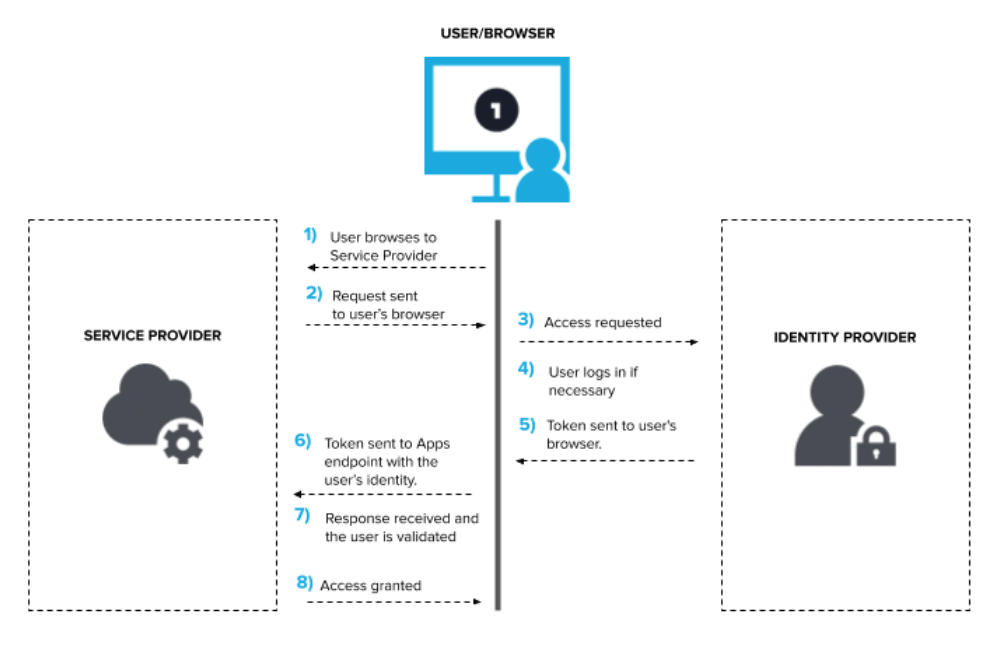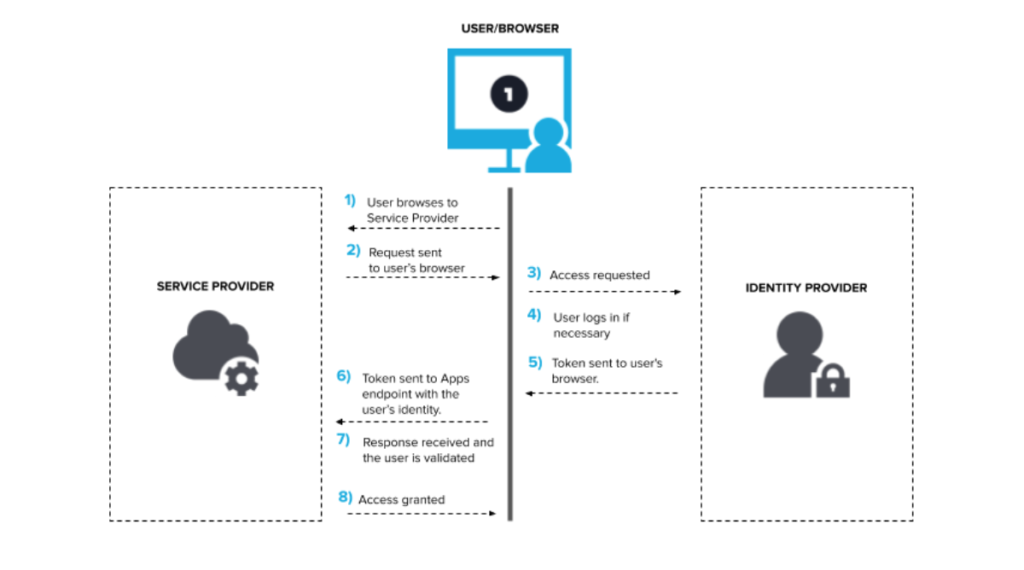
Single Sign-On (SSO) er en godkendelsesmetode , der gør det muligt for brugere sikkert at godkende med flere applikationer og websteder ved hjælp af blot ét sæt legitimationsoplysninger. SSO fungerer baseret på relationer ( tofaktorgodkendelse ) oprettet mellem en applikation og en godkendelsesenhed, såsom LastPass eller Google Authenticator. Dette tillidsforhold er ofte baseret på et certifikat, der udveksles mellem godkendelsesenheden og tjenesteudbyderen. Dette certifikat kan bruges til at underskrive identitetsoplysninger, der sendes fra godkendelsesenheden til tjenesteudbyderen, så tjenesteudbyderen ved, at de kommer fra en betroet kilde. I SSO tager disse identitetsdata form af tokens, der indeholder identificerende informationer om brugeren, såsom en brugers e-mailadresse eller et brugernavn.
Kilde: OneLogin
Yderligere læsning: Sådan fungerer single sign-on
Relaterede termer: Tofaktorgodkendelse , Adgangskodehåndtering
Single Sign-On er et værktøj, som SMB'er bør overveje at implementere for at hjælpe med at godkende og administrere brugere i din organisation. Se vores artikel om tofaktorgodkendelse for at se, hvad CyberHoot anbefaler med hensyn til stærk brugergodkendelse. Enhver SSO-løsning, du implementerer, skal også understøtte multifaktorgodkendelse for at sikre brugere og deres konti korrekt.
SSO er en fantastisk løsning, ikke kun til at forenkle godkendelse på tværs af enhver organisation, men også til at holde dine tilmeldte brugerlister og masterdatabasen over aktive og inaktive brugere opdaterede. Det kan være en skræmmende opgave at administrere et stort antal online Software-as-a-Service -løsninger. SSO kan dog i høj grad forenkle arbejdet med at administrere disse løsninger, samtidig med at det forenkler antallet af adgangskoder, dine brugere skal huske for at få adgang til løsningerne. Det er virkelig en win-win-situation og noget, der kraftigt bør opfordres til i enhver virksomhed.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg er velsignet med at have...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.