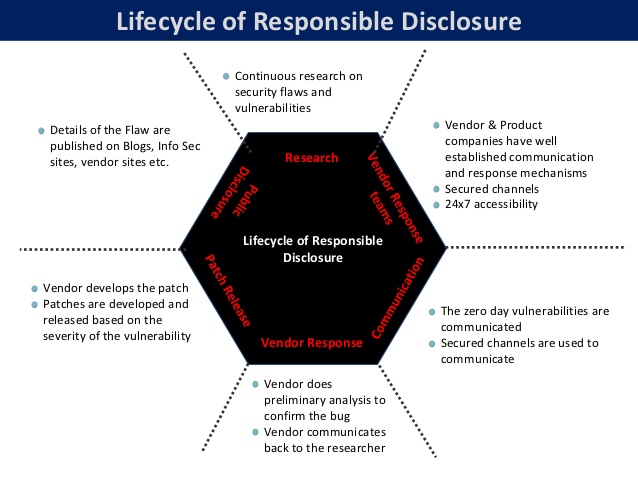
Ansvarlig offentliggørelse refererer til den bedste praksis, som de fleste sikkerhedsforskere følger, nemlig ikke at afsløre en kritisk sårbarhed i et softwareprodukt, før en leverandørpatch eller -rettelse er blevet gjort let tilgængelig. Dette kommer ofte i spil, når teams som Googles Project Zero , et team oprettet for at opdage og rette sikkerhedsfejl, opdager en sårbarhed og ikke videregiver informationen til offentligheden. Grunden til, at sikkerhedsanalytikere og -forskere ikke er i stand til at dele informationen offentligt, er, at hackere og cyberkriminelle ofte er meget hurtigere til at angribe og udnytte den annoncerede sårbarhed, end leverandører kan producere en patch, og kunder kan implementere den patch for at beskytte sig selv og deres netværk, data og systemer. Derfor kaldes dette ansvarlig offentliggørelse og betragtes som en bedste praksis, selvom der ikke findes love, der tvinger sikkerhedsforskere til at følge dette.
Relaterede termer: Bug Bounty-programmer , Sårbarhed , Zero Day-sårbarhed
Relateret læsning: Udfordringerne ved cyberforskning og sårbarhedsafsløring for forbundne sundhedsenheder
Kilde: CSO Online
Ja. Mange SMV'er udvikler software til online distribution og brug. Som ejer af en SMV bør du overveje at reklamere for et Bug Bounty-program til dit produkt, der opfordrer sikkerhedsforskere til " ansvarlig afsløring" . Dette er et lille økonomisk incitament for folk, der finder en kritisk fejl i din software, til at bringe den til dig i stedet for at sælge den på det mørke eller dybe web.
For det andet bør SMB'er have en proces til håndtering af sårbarheder (også kendt som VAMP), der beskriver tidsfristerne for at rette kritiske sårbarheder i den software og hardware, du bruger til at drive din virksomhed. For fejl af alvorlighedsgrad 1, der eksternt kan kompromittere dit netværk, data eller systemer, skal du rette dem hurtigst muligt.
CyberHoot har en VAMP-proces, der hjælper SMB'er med at udvikle deres egne bedste praksisser vedrørende zero-day-sårbarheder, patching og ansvarlig afsløring.
https://youtube.com/watch?v=t5UKO4jjevw
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg er velsignet med at have...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

