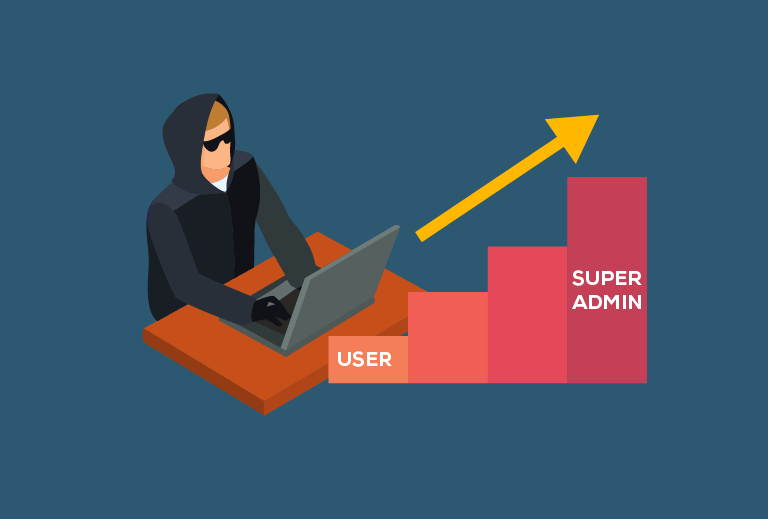
Privilegieeskaleringsangreb er, når angribere opnår adgang til forhøjede (administrative) rettigheder eller privilegier ud over en simpel almindelig ikke-privilegeret bruger. Privilegieeskalering øger gradvist en hackers adgang til et computersystem ved at udnytte iboende sikkerhedssårbarheder. De klassificeres i horisontale og vertikale privilegieeskaleringsangreb baseret på angrebets strategi og mål. Privilegieeskaleringsangreb kan også have generelle mål som et helt system eller netværk, men angrebet kan også være mere fokuseret, såsom en bestemt bruger eller en specifik applikation.
Horisontal privilegieeskalering involverer, at angriberen får adgang til en brugerkonto og øger tilladelserne på den konto. Denne type privilegieeskalering er typisk mere udfordrende, da den generelt kræver en større forståelse af systemets sårbarheder og større brug af hackingværktøjer. Angribere bruger ofte phishing-kampagner til at udføre det første trin i at få adgang til en konto.
Der findes adskillige muligheder for at forhøje tilladelser i horisontal privilegieeskalering. Udnyttelse af sårbarheder i operativsystemer (OS) er en af de mest populære måder at opnå root-adgang på ved hjælp af en almindelig ikke-privilegeret brugerkonto for at få adgang til eller aktivere en udnyttelse til denne type horisontal privilegieeskaleringsangreb.
Vertikal privilegieeskalering sker, når angribere får direkte adgang til en konto, der allerede har de nødvendige privilegier for at nå deres mål. Denne type privilegieeskalering er nemmere at udføre, da den ikke kræver yderligere trin. I dette tilfælde fokuserer angrebet på at identificere en konto med de nødvendige privilegier og opnå adgang til den konto. Multifaktorgodkendelse kan være et vigtigt forsvar mod vertikale privilegieeskaleringsangreb baseret på konto- eller legitimationstyveri og misbrug.
SMV'er skal træffe proaktive foranstaltninger for at beskytte sig mod hackere og utilsigtede eller ondsindede insidertrusler i jeres virksomhed.
Implementering af princippet om mindste rettigheder ved at fjerne administratorrettigheder fra hver medarbejder er et vigtigt skridt. Det kan betyde forskellen mellem en større ransomware- kompromitteret hændelse og slet ingen hændelse.
Når en medarbejder bliver narret af en hacker til at downloade og køre malware på sin computer, bør manglende administratorrettigheder forhindre installation af malwaren. Denne mangel på lokale computersystemrettigheder kan forhindre malwaren i at kryptere brugerens filer samt de filer, de kan få adgang til på netværksfilservere.
En anden vigtig beskyttelsesforanstaltning er at etablere stærke processer til håndtering af patches og sårbarheder. Opdater automatisk ikke-patchede systemer og applikationer regelmæssigt (mindst månedligt). Du kan implementere en cloudbaseret patch-håndteringsløsning til automatisk at opdatere software, når og hvor det er nødvendigt. De fleste Managed Service Providers bruger en af de tre store Remote Monitoring and Management (RMM)-løsninger ( Connectwise , Datto og Kaseya ) til at patche deres administrerede systemer. Disse RMM-løsninger tilbyder også overvågning og fjernadgang ud over testede og validerede patch-tjenester til deres kunder.
Selvstændige patch-administrationsløsninger til virksomheder, der ikke bruger de ovennævnte RMM-løsninger, omfatter ManageEngine , Automox og Mosyle.
Derudover vil disse anbefalinger nedenfor hjælpe dig og din virksomhed med at forblive sikre mod de forskellige trusler, I kan stå over for dagligt. Alle nedenstående forslag kan opnås ved at hyre CyberHoots vCISO-tjenester.
Alle disse anbefalinger er indbygget i CyberHoot-produktet eller CyberHoots vCISO-tjenester. Med CyberHoot kan du styre, træne, vurdere og teste dine medarbejdere. Besøg CyberHoot.com og tilmeld dig vores tjenester i dag. Fortsæt som minimum med at lære ved at tilmelde dig vores månedlige nyhedsbreve om cybersikkerhed for at holde dig opdateret om de seneste cybersikkerhedsopdateringer.
kilder:
Relaterede vilkår:
CyberHoot har også nogle andre ressourcer til rådighed. Nedenfor finder du links til alle vores ressourcer, du er velkommen til at tjekke dem ud, når du har lyst:
Bemærk: Hvis du vil abonnere på vores nyhedsbrev, skal du besøge et af linkene ovenfor (udover infografik), indtaste din e-mailadresse i højre side af siden og klikke på ' Send mig nyhedsbreve'.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg husker de tidlige dage med...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Denne uges blog har en...
Læs mere
Af og til kommer der et stykke malware med et trick, der er smart nok til at få sikkerhedsforskere til at stoppe op og...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

