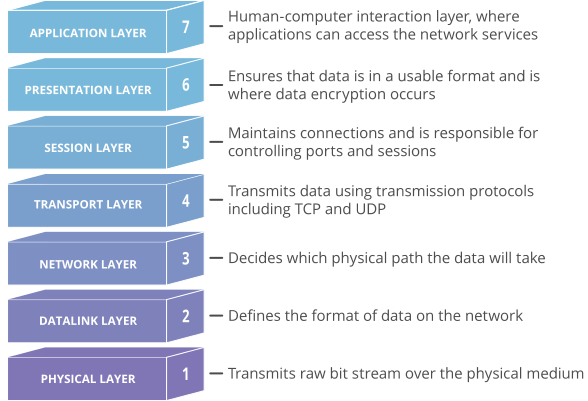
Open Systems Interconnection (OSI)-modellen er en konceptuel model skabt af International Organization for Standardization , der tillader forskellige kommunikationssystemer at kommunikere ved hjælp af standardprotokoller. Enklere sagt giver OSI en standard for forskellige computersystemer, så de kan kommunikere med hinanden. OSI-modellen kan ses som et universelt sprog til computernetværk. Den er baseret på konceptet om at opdele et kommunikationssystem i syv forskellige lag, der hvert er stablet oven på det sidste.
Hvert lag i OSI-modellen håndterer et specifikt job og kommunikerer med lagene over og under sig selv. OSI-modellen er designet til at være robust, fejlkorrigerende og effektiv. Nogle gange forsøger hackere dog at afbryde individuel kommunikation på forskellige lag i OSI-modellen. Ofte forsøger de dette med DDoS-angreb , der er rettet mod specifikke lag i en netværksforbindelse; applikationslagsangreb er rettet mod lag 7, og protokollagsangreb er rettet mod lag 3 og 4.
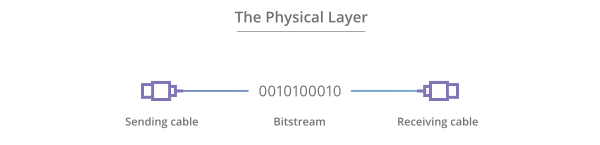
Det nederste lag i OSI-modellen transmitterer elektrisk eller optisk rå ustrukturerede databits over netværket fra det fysiske lag på den sendende enhed til det fysiske lag på den modtagende enhed. Det kan omfatte specifikationer såsom spændinger, pin-layout, kabling og radiofrekvenser. På det fysiske lag kan man finde 'fysiske' ressourcer såsom netværkshubs, kabling, repeatere, netværkskort eller modemer.
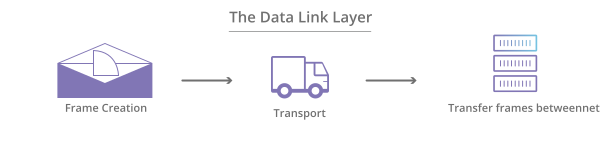
På datalinklaget bruges direkte forbundne noder til at udføre node-til-node dataoverførsel, hvor data pakkes i frames via MAC-adresser. Datalinklaget korrigerer også fejl, der kan være opstået på det fysiske lag.
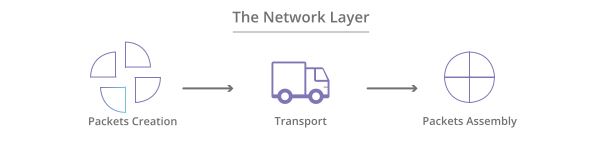
Netværkslaget er ansvarligt for at modtage frames fra datalinklaget og levere dem til deres tilsigtede destinationer baseret på de IP-adresser, der er indeholdt i framen. Dette lag finder destinationen ved hjælp af logiske adresser, såsom IP (internetprotokol). På dette lag er routere en afgørende komponent, der bruges til at dirigere information, hvor den skal hen, mellem netværk.
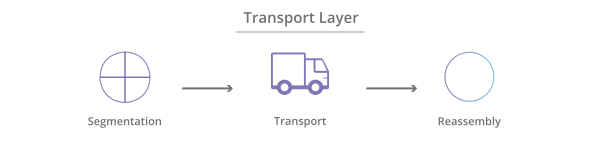
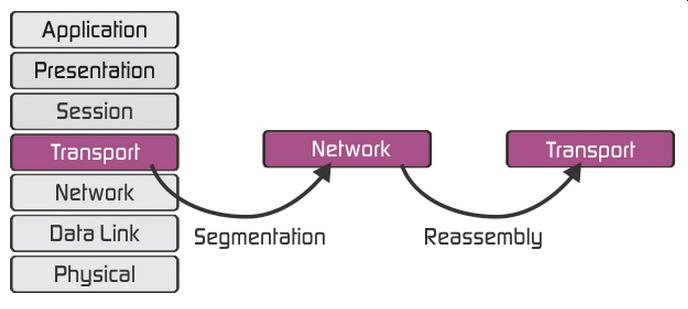
Transportlaget styrer levering og fejlkontrol af datapakker . Det regulerer størrelsen, sekvenseringen og i sidste ende overførslen af data mellem systemer og værter. Et af de mest almindelige eksempler på transportlaget er TCP eller Transmission Control Protocol. Segmentering af pakker sker på transportlaget for at sikre effektive pakkeleverancer, der hverken er for store (overkapacitet) eller for små (ineffektive).
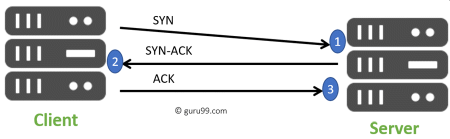
Sessionslaget styrer samtalerne mellem forskellige computere. En session eller forbindelse mellem maskiner oprettes, administreres og afsluttes på lag 5. Sessionslagets tjenester omfatter også godkendelse og genopkoblinger.
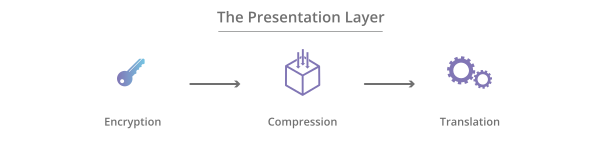
Præsentationslaget formaterer eller oversætter data til applikationslaget baseret på den syntaks eller semantik, som applikationen accepterer. På grund af dette kaldes det undertiden også syntakslaget. Dette lag kan også håndtere den kryptering og dekryptering, der kræves af applikationslaget.
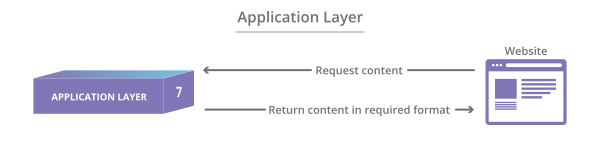
På dette lag interagerer både slutbrugeren og applikationslaget direkte med softwareapplikationen. Dette lag indeholder netværkstjenester, der leveres til slutbrugerapplikationer såsom en webbrowser eller Office 365. Applikationslaget identificerer kommunikationspartnere, ressourcetilgængelighed og synkroniserer kommunikationen.
Det er vigtigt for din MSP eller dit IT-personale at vide, hvad OSI-modellen er, og hvordan den håndterer information. Sikkerhedsmæssigt kan der inden for visse lag som lag 2 og lag 3 implementeres yderligere sikkerhedsforanstaltninger, herunder VLAN'er eller PVLAN'er . OSI-modellen er dog beregnet til at vejlede teknologileverandører og udviklere, så de digitale kommunikationsprodukter og softwareprogrammer, de skaber, kan fungere sammen. OSI-modellen giver en klar ramme, der beskriver funktionerne i et netværks- eller telekommunikationssystem, der er i brug.
Yderligere anbefalinger til cybersikkerhedDisse anbefalinger nedenfor vil hjælpe dig og din virksomhed med at forblive sikre mod de forskellige trusler, I kan stå over for dagligt. Alle nedenstående forslag kan opnås ved at hyre CyberHoots vCISO-programudviklingstjenester.
Alle disse anbefalinger er indbygget i CyberHoot-produktet eller CyberHoots vCISO-tjenester. Med CyberHoot kan du styre, træne, vurdere og teste dine medarbejdere. Besøg CyberHoot.com og tilmeld dig vores tjenester i dag. Fortsæt som minimum med at lære ved at tilmelde dig vores månedlige nyhedsbreve om cybersikkerhed for at holde dig opdateret om de seneste cybersikkerhedsopdateringer.
kilder:
Yderligere læsning:
Sikr din virksomhed med en menneskelig firewall
Relaterede vilkår:
CyberHoot har også nogle andre ressourcer til rådighed. Nedenfor finder du links til alle vores ressourcer, du er velkommen til at tjekke dem ud, når du har lyst:
Bemærk: Hvis du vil abonnere på vores nyhedsbrev, skal du besøge et af linkene ovenfor (udover infografik), indtaste din e-mailadresse i højre side af siden og klikke på ' Send mig nyhedsbreve'.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Selv før Claude Code lavede...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.