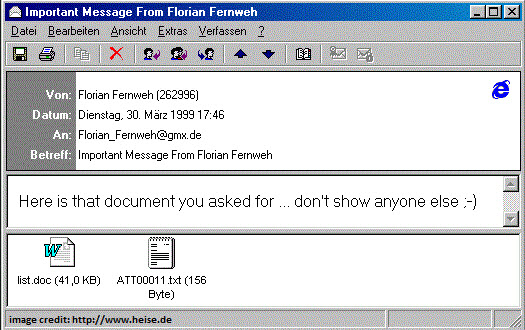
Melissa - virussen er malware , der blev installeret i slutningen af marts 1999. En programmør ved navn David Lee Smith overtog en America Online (AOL)-konto og brugte kontoen til at poste en fil i en internetnyhedsgruppe. Opslaget annoncerede gratis loginoplysninger til websteder med voksenindhold og brugte filen som lokkemad. Da brugerne på webstedet downloadede og åbnede filen, blev en virus installeret på deres computer. Virussen hackede sig ind i brugerens Microsoft Outlook-konto og sendte e-mails med den samme ondsindede fil til de første 50 kontakter på kontaktlisten. Dette var et af de første store angreb, der fangede folks opmærksomhed, og et af de første rigtige phishing- angreb. Dette angreb var en varsel om vores online fremtid, da vi i dag fortsat er plaget af endnu mere sofistikeret social engineering og phishing-angreb.
Melissa-virussen kostede virksomheder millioner af dollars i skader. Som virksomhedsejer skal du sørge for, at din virksomheds cybersikkerhedsprogram inkluderer følgende beskyttelser:
Relaterede termer: Administratorrettigheder, Phishing , Social Engineering , Trojansk hest , Virus
Relateret læsning: Sextortion e-mail-svindel: Lad dig ikke blive offer
Kilde: FBI-artikel – Melissa Virus' 20-års jubilæum
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg er velsignet med at have...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

