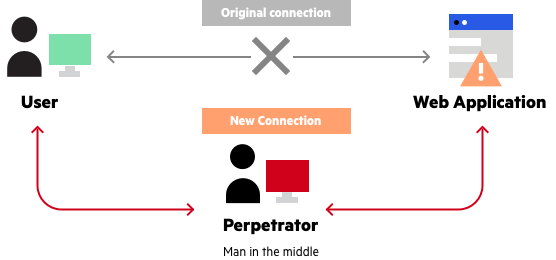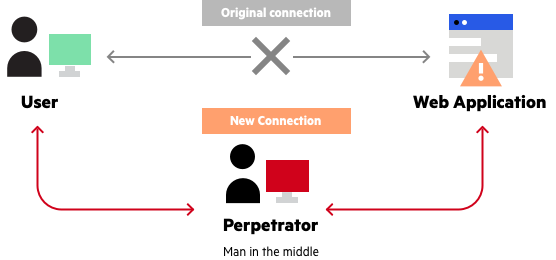
Adversary in the Middle (AITM)-angreb (tidligere omtalt som Man-in-the-Middle) er en teknisk betegnelse for, når en hacker positionerer sig i en samtale mellem en bruger og en applikation; enten for at aflytte eller for at udgive sig for at være en af parterne, hvilket får det til at se ud som om, der er en normal udveksling af information i gang. Hovedformålet med disse angreb er at stjæle følsomme oplysninger fra ofrene, såsom loginoplysninger til onlinekonti såsom e-mail, bank eller virtuelle private netværk.
Ofte forekommer disse angreb på falske Wi-Fi-netværk, der udgiver sig for at være lokale virksomheders rigtige Wi-Fi. Intetanende brugere opretter forbindelse til det falske Wi-Fi-netværk, og deres trafik opfanges og inspiceres for disse spændende godkendelsesoplysninger.
Heldigvis har de fleste hjemmesider etableret https-krav, der kan skjule godkendelsesoplysninger, medmindre hackeren bruger en HTTPS-proxy kombineret med forfalskede DNS-anmodninger. I disse tilfælde kan hackeren foregive at være den faktiske hjemmeside, du forsøger at logge ind på, men SSL-certifikaterne kan være et klart tegn på, at noget er galt.
Disse typer angreb er ofte parret med phishing- angreb og forsøger at overbevise brugere om at klikke på ondsindede links eller indtaste personlige data på en falsk webside for at stjæle deres personlige oplysninger. Disse falske websteder kan have legitime SSL-certifikater, der undgår det tidligere nævnte SSL-certifikatproblem, der følger med forfalskning af en legitim webstedsadresse i DNS.
Kilde: Imperva
Yderligere læsning:
Relaterede vilkår:
Som en SMB er der nogle handlinger, du kan foretage dig for at reducere sandsynligheden for at blive offer for Adversary-in-the-Middle-angreb. Som med de fleste cybertrusler er det afgørende at være opmærksom på angrebet og hvor eller hvordan det udføres. Sørg derfor for at uddanne medarbejdere i, hvordan de beskytter sig selv, mens de er på WiFi-netværk, og hvad et AiTM-angreb er, vil hjælpe meget. Udover brugeruddannelse og bevidstgørelsestræning er her et par ting, du kan gøre:
https://www.youtube.com/watch?v=DgqID9k83oQ
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.