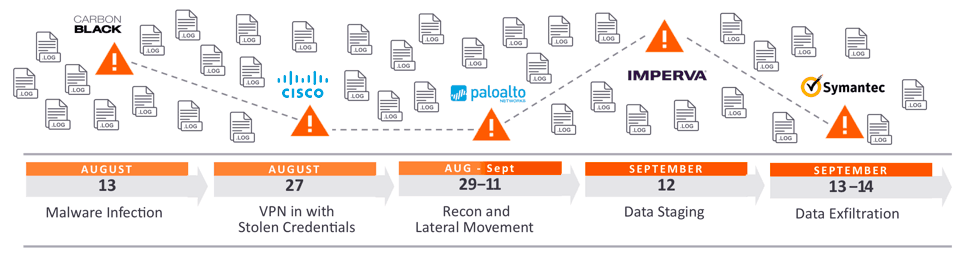
Lateral bevægelse er den teknik, som hackere bruger efter at have opnået første adgang til maskiner eller netværk. Hackere bruger denne strategi til at bevæge sig dybere ind i et netværk på jagt efter følsomme data og andre værdifulde aktiver. Efter at have trængt ind i netværket opretholder angriberen løbende adgang ved at bevæge sig gennem det kompromitterede miljø lateralt og opnå øgede rettigheder ved hjælp af forskellige værktøjer. Privilegier er i dette tilfælde administratorkontoprivilegier, der ofte gives til ledere af IT-afdelinger, udviklere, ledere osv.
Hackere bevæger sig lateralt inden for et system for at undgå opdagelse og forblive forbundet til det pågældende netværk. Hackere har ofte udnyttet en maskine eller et netværk i uger eller endda måneder, før et databrud opdages. Hackere kan få første adgang til systemerne fra almindelige cyberangreb som phishing , social engineering , virus eller anden malware . Hackernes overgang gennem systemerne er ved at udgive sig for at være autoriserede brugere og bevæge sig gennem flere systemer i netværket, indtil deres mål er nået. At opnå dette mål indebærer at indsamle oplysninger om netværk, systemer og konti, indhente legitimationsoplysninger, eskalere privilegier, installere bagdøre til fremtidig adgang og i sidste ende få adgang til måldata.
Kilde: CrowdStrike, ExaBeam
Yderligere læsning: Opbygning af en menneskelig firewall
Relaterede termer: Rekognoscering, phishing , ransomware
Lateral bevægelse under et databrud gør gendannelse meget vanskeligere. Ofte er det vanskeligt at finde den oprindelige maskine, der blev hacket. Fjernelse og genopbygning er en almindelig foranstaltning, men med lateral bevægelse har hackeren allerede kompromitteret andre værter på dit netværk og forladt den oprindelige maskine, der blev hacket. Det betyder, at dine forsøg på at inddæmme bruddet kan blive alvorligt hæmmet. Overvågning af netværk for laterale brud er et svagt punkt i de fleste små netværk, hvilket overlader detektion og forebyggelse til endpoint-sikkerhedssystemer. Den vigtige konklusion er, at der altid er noget, du eller din virksomhed kan gøre for at forbedre dit cybersikkerhedsprogram og forhindre disse angreb i at lykkes. CyberHoot anbefaler følgende handlinger for at forhindre, at du eller din virksomhed bliver offer for et angreb via lateral bevægelse:
Brug af to ud af tre identifikationsfaktorer (noget du er, har eller kender) er den bedste måde at beskytte dine kritiske konti på. Hackere regner med, at dine medarbejdere genbruger deres adgangskoder. I det øjeblik de ser onlinetjenester beskyttet af 2FA, bevæger de sig videre til lettere mål (i de fleste tilfælde), fordi de ved, at de muligvis ikke er i stand til at trænge igennem sådanne beskyttelser særlig let. Det nylige massive hacking af Marriott-hotelkæden skyldtes delvist utilstrækkelig tofaktorgodkendelse.
Adgangskodeadministratorer synkroniserer automatisk alle kontodata mellem enheder (smartphones, bærbare computere og tablets). Webbrowser-plugins overvåger din aktivitet og beder dig om at gemme dine loginoplysninger, hver gang du autentificerer dig på et nyt websted. Dit brugernavn og din adgangskode til domænet (eller URL, f.eks. gmail.com) gemmes i et krypteret adgangskodehvælv. Adgangskodehåndtering og -krav bør håndhæves gennem styringspolitikker, der er fastsat af virksomheden.
Brugere skal være nøjagtigt kategoriseret og kun have adgang til de systemer, applikationer eller netværk, som deres arbejde kræver, at de har adgang til. For eksempel bør kun IT-personale i et virksomhedsnetværk administrere enheder såsom stationære og bærbare computere. IT-personale bør ikke give standardbrugere administratorrettigheder.
Værktøjer til endpoint-sikkerhed giver IT-personale mulighed for at observere alle online- og offline-endpoints. Dette indsamler og lagrer data om betydelige endpoint- hændelser og kortlægger disse data mod handlingsrettede sikkerhedsinformationsfeeds og kendte taktikker, teknikker og procedurer (TTP). Med andre ord giver denne løsning IT-professionelle mulighed for at overvåge angrebstendenser og -adfærd for at hjælpe dem med at bestemme, hvor de skal investere deres ressourcer.
Når alt andet fejler, og et katastrofalt brud opstår, er din cyberforsikring der for at hjælpe dig med at komme dig hurtigt og effektivt ved at give dig de nødvendige ressourcer til at komme dig. CyberHoot har udgivet en serie i to dele om, hvad cyberforsikring dækker, og nogle udfordringer med den.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Selv før Claude Code lavede...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

