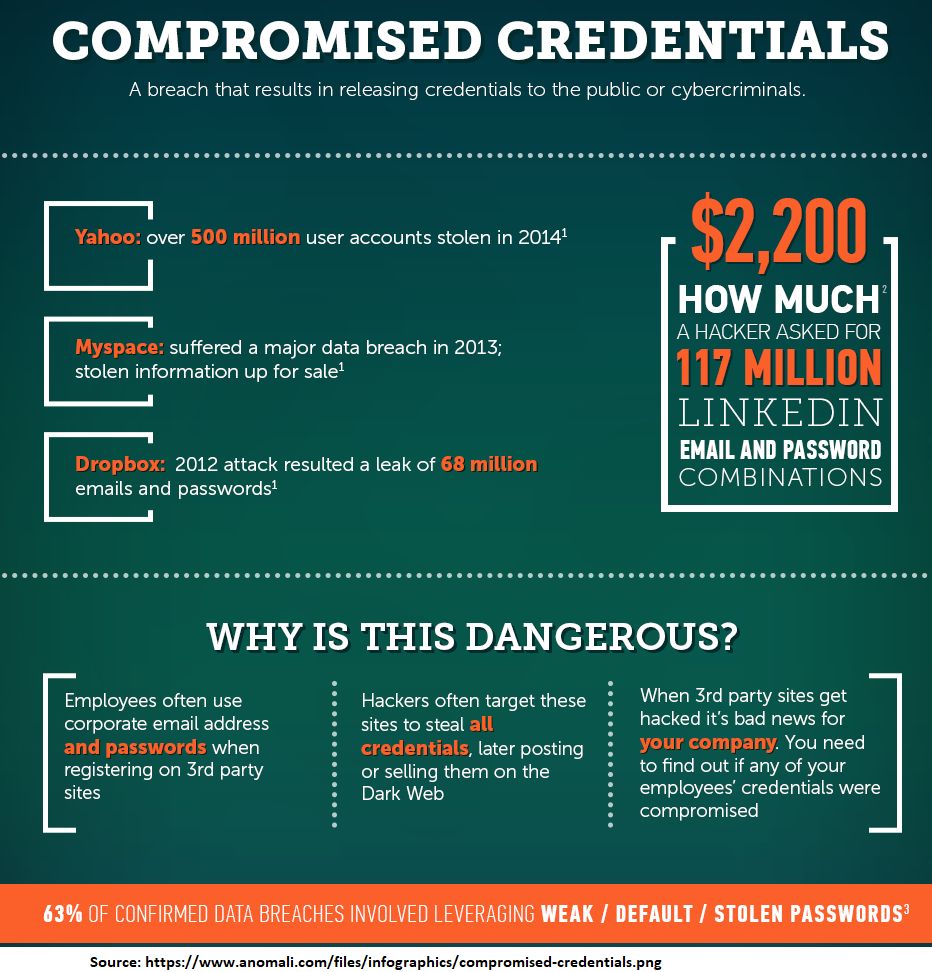
Kompromitterede legitimationsoplysninger opstår, når en intetanende brugers login-brugernavn og adgangskode er i en hackers besiddelse. Disse legitimationsoplysninger er blevet kompromitteret. Kompromitteringen kan ske på mange forskellige måder. To af de mest almindelige er hackede online-websteder, som vist i grafikken ovenfor (Yahoo, Myspace og DropBox er eksempler på store brud).
En anden måde er resultatet af en vellykket phishing-kampagne, hvor medarbejdere forsøger at åbne et dokument eller en fil sendt af en kollega eller forretningspartner, og den straks anmoder om dine Google- eller Microsoft-legitimationsoplysninger. Det, der i virkeligheden sker, er, at du befinder dig på et hackerwebsted, som vil stjæle dine e-mailkontooplysninger, hvis du indtaster dem.
Resultaterne kan være ødelæggende. Hackere ved, at når de først har fået adgang til en medarbejders e-mailkonto, kan de sende et andet phishing-angreb for at stjæle andre personers loginoplysninger til ALLE E-MAIL-adresserne i den kompromitterede e-mailkonto. Det er dette, der gør disse angreb så ødelæggende, hurtige og effektive. For mere information om en virkelig begivenhed, læs blogartiklen med titlen: Domino Attack.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg er velsignet med at have...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.