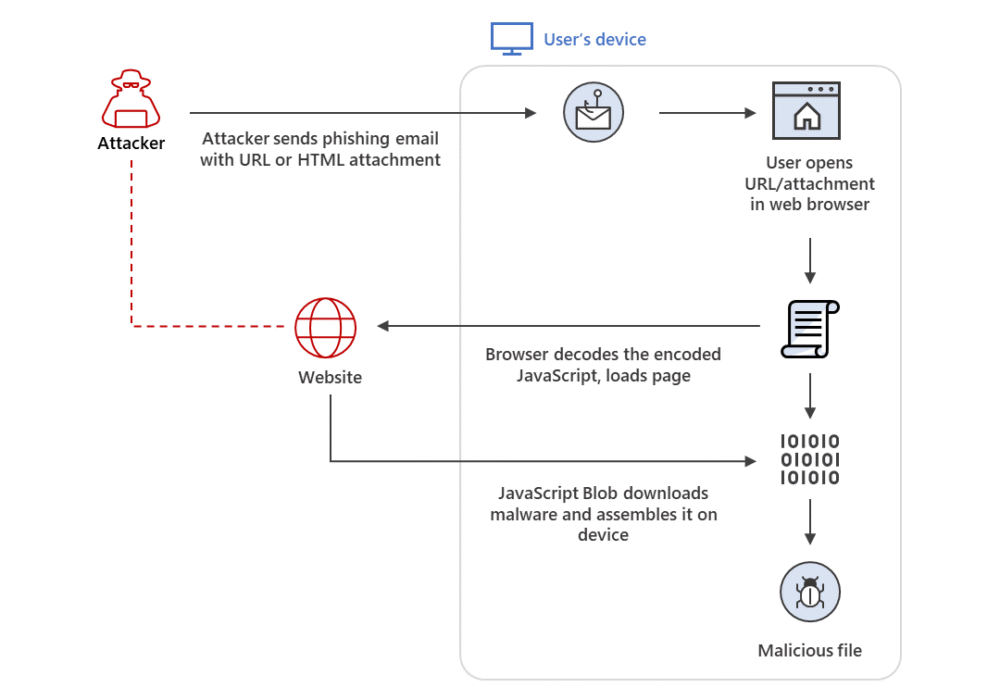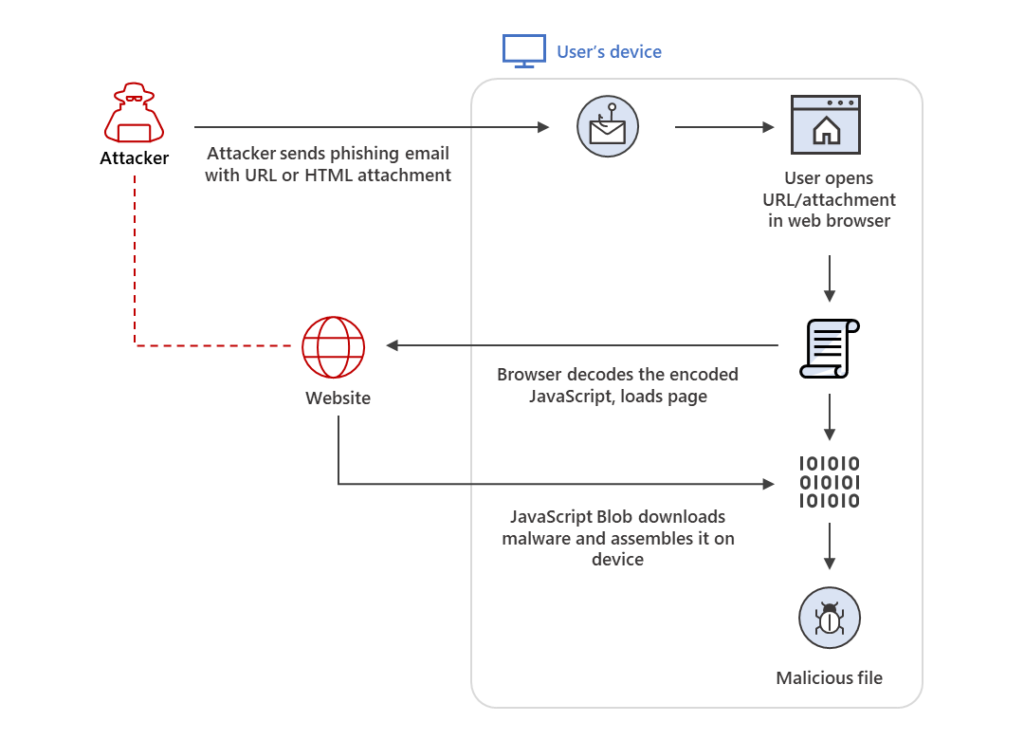
HTML-smugling er en teknik til undvigende malwarelevering , der udnytter legitime HTML5- og JavaScript-funktioner til at implementere bankmalware, Remote Access Trojans (RAT'er) og andre ondsindede nyttelaster for at udføre et målrettet angreb. Som navnet antyder, lader HTML-smugling en angriber "smugle" et kodet ondsindet script i en specielt udformet HTML-vedhæftning eller webside ind i en virksomhed og omgår dens normale forsvar. Når en offerbruger åbner HTML-koden i sin webbrowser, afkoder browseren et uskadeligt script, som derefter kontakter internettet for at downloade det sande ondsindede script. Det producerer eller rekonstruerer igen et farligt stykke malware på offerets enhed. Undervejs, fordi al kommunikation var krypteret af design, blev malwaren smuglet ind på målbrugerens maskine.
HTML-smugling er muliggjort med HTML5's 'download'-attribut til ankertags. Når en bruger klikker på HTML-linket, udløser det en download af den fil, der refereres til i 'href'-tagget. For eksempel:
Klik
Når en bruger klikker på linket, gemmes filen 'evil.doc' på enheden og får navnet 'innocent.doc'. Det samme kan opnås ved hjælp af Javascript:
var myAnchorElement = document.createElement('a'); myAnchorElement.download = 'innocent.doc';
At smugle malware forbi virksomhedens forsvar gennem disse angreb er et eksempel på våbenkapløbet inden for hacking og virksomhedsforsvar. Jo flere forsvarsforanstaltninger der implementeres i den gennemsnitlige virksomhed, desto mere sofistikerede bruger hackere til at omgå disse beskyttelsesforanstaltninger. Hvad kan en SMB gøre for at forhindre disse former for angreb? Lad os læse videre for at finde ud af det.
Der er to grundlæggende principper, der kan være en enorm hjælp i tilfælde som HTML-smugling. For det første bør du overveje at implementere netværkssegmentering for at reducere lateral bevægelse, hvis en angriber kommer ind i dit netværk. For det andet bør du implementere princippet om mindste rettigheder (fjernelse af administrative rettigheder fra slutbrugere), så hvis hackere forsøger at kompromittere en slutbrugers maskine, mislykkes de måske, fordi privilegierne ikke er der til at blive udnyttet. Men hvis de lykkes, vil brugerens computer ikke have adgang til alt, hvilket begrænser den potentielle skade (i hvert fald i starten). Andre handlinger, der kan træffes, omfatter træning i sikkerhedsbevidsthed for at opdage disse former for angreb og forhindre dem fra starten. Læs videre for flere beskyttelsesforanstaltninger, som virksomheder kan træffe, der ikke sprænger budgettet.
Følgende anbefalinger vil hjælpe dig og din virksomhed med at forblive sikre mod de forskellige trusler, I kan stå over for i det daglige. Alle nedenstående forslag kan opnås ved at hyre CyberHoots vCISO-programudviklingstjenester.
Hver af disse anbefalinger, undtagen cyberforsikring, er indbygget i CyberHoots produkt og virtuelle Chief Information Security Officer-tjenester. Med CyberHoot kan du styre, træne, vurdere og teste dine medarbejdere. Besøg CyberHoot.com og tilmeld dig vores tjenester i dag. Fortsæt som minimum med at lære ved at tilmelde dig vores månedlige nyhedsbreve om cybersikkerhed for at holde dig opdateret om de seneste cybersikkerhedsopdateringer.
kilder:
Yderligere læsning:
Emotet dukker op igen som den mest udbredte malware i omløb
Relaterede vilkår:
CyberHoot har også nogle andre ressourcer til rådighed. Nedenfor finder du links til alle vores ressourcer, du er velkommen til at tjekke dem ud, når du har lyst:
Bemærk: Hvis du vil abonnere på vores nyhedsbrev, skal du besøge et af linkene ovenfor (udover infografik), indtaste din e-mailadresse i højre side af siden og klikke på ' Send mig nyhedsbreve'.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forestil dig selv på motorvejen, hvor du kører cirka 20 minutter over grænsen sammen med resten af trafikken. Foran dig, brems...
Læs mere
Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.