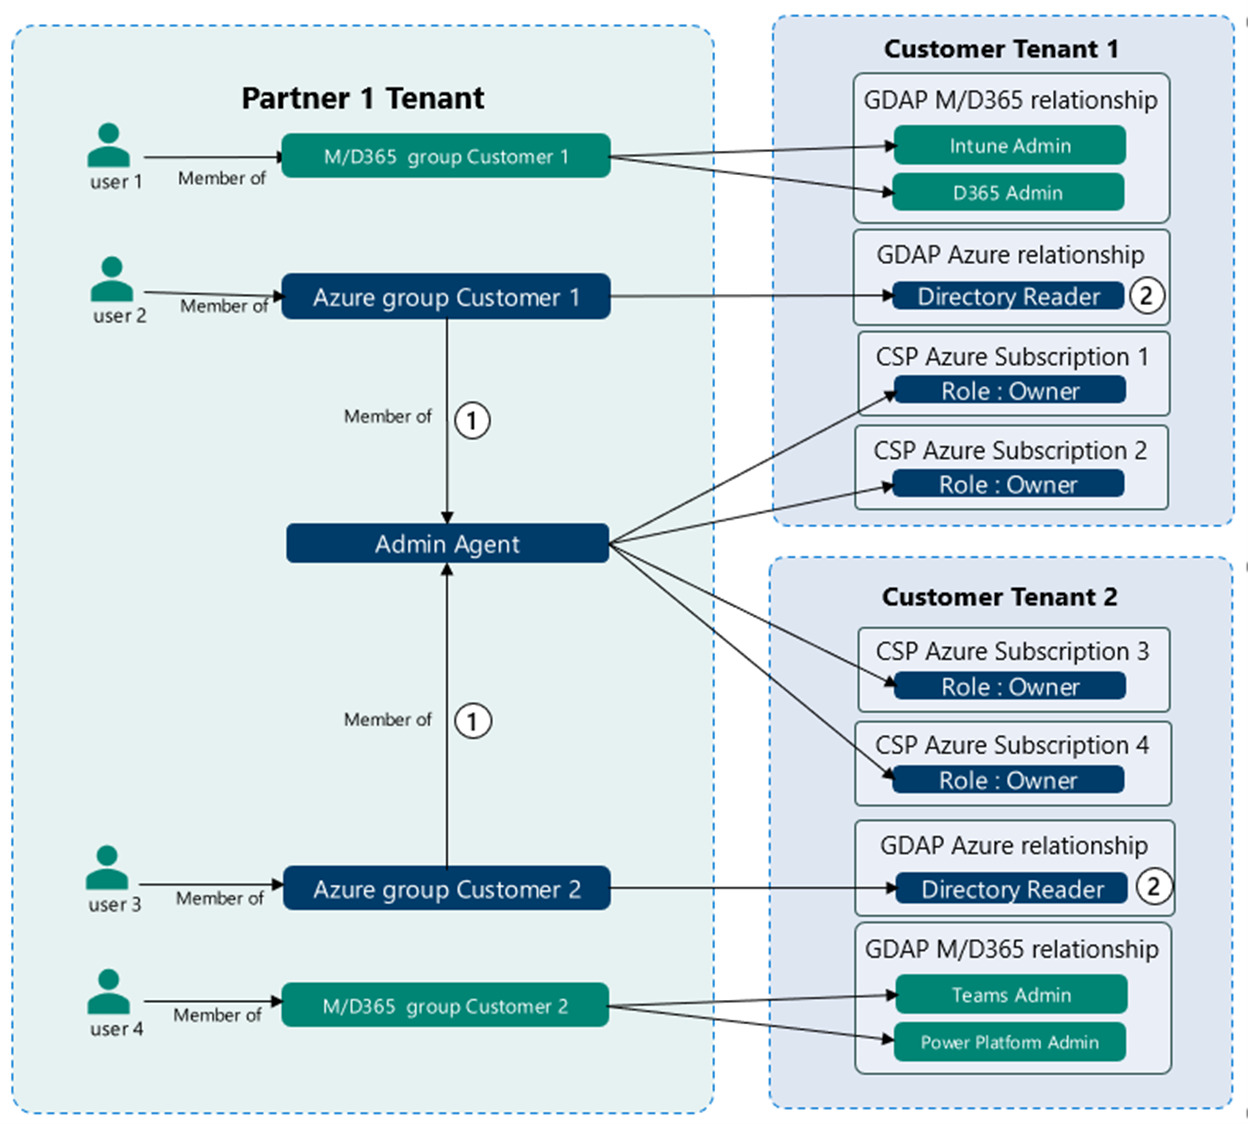
Microsofts Granular Delegated Admin Privileges (GDAP) er en metode til at tildele specifikke administrative tilladelser til enkeltpersoner eller grupper i en organisation via Microsoft Azure. Denne tilgang muliggør et mere raffineret niveau af kontrol over de handlinger, der kan udføres af forskellige medarbejdere. Det mindsker risikoen for utilsigtede, uautoriserede eller uidentificerede ændringer, samtidig med at det reducerer berettigelsesrisici for virksomheder, der understøttes af Managed Service Providers (MSP'er).
GDAP giver administratorer mulighed for at få tildelt tilladelser til specifikke opgaver eller områder, såsom administration af brugerkonti, konfiguration af netværksindstillinger eller adgang til følsomme data. Dette giver administratorer et legitimt behov for bestemte privilegier for at få adgang til dem, uden at de skal tildele fulde administrative privilegier (nøgler til kongeriget). I SMB'er og især i MSP-miljøer er dette vigtigt for at minimere risikoen for databrud og andre sikkerhedshændelser som følge af slap privilegiestyring.
Delte loginoplysninger er en kritisk sikkerhedsrisiko for enhver organisation. Før GDAP delte mange virksomheder standarddomæneadministratorkontoen med alle teknikere. Dette førte til unødvendige risici fra uidentificerede kritiske ændringer, der ikke kunne spores tilbage til en enkelt administrator. Det førte også til eksponeringer, når medarbejdere forlod virksomheden, da ændring af adgangskoder på disse konti ofte blev sprunget over.
For MSP'er var det nogle gange værre. Hos sikkerhedsbevidste MSP'er havde hver virksomhed sin egen standard domæneadministratorkonto. Og alligevel var disse adgangskoder nogle gange forudsigelige, hvis de var unikke blandt virksomhederne. De værste MSP'er brugte måske den samme domæneadministratoradgangskode på alle klientkonti. Et simpelt brud på én konto kunne påvirke flere andre konti. Det har været en udfordring og tidskrævende at håndtere på tværs af IT-branchen i over to årtier.
GDAP forbedrer enkelhed, supporterbarhed og ansvarlighed i forbindelse med administration af informationsteknologisystemer, servere og netværk. Det bør implementeres af alle IT-organisationer.
Det er en enorm fordel at have finjusteret kontrol over kritiske administrative rettigheder. At give ingeniører rettigheder til at udføre specifikke tjenester uden at skulle give masteradgangskoden til at kontrollere alt (en Break Glass-konto) forbedrer sikkerheden betydeligt.
GDAP kan stadig være dårligt konfigureret, så sørg for at spørge din MSP, hvad deres proces og politik er omkring implementeringen. Arbejd sammen om at definere en acceptabel risikomængde for din organisation. Du vil være meget glad for, at du gjorde arbejdet på forhånd, da fordelene vil vare længe, længe.
kilder:
Microsoft: Introduktion til detaljerede delegerede administratorrettigheder (GDAP)
T-Minus365: YouTube-video.
Yderligere læsning:
Microsoft: Ofte stillede spørgsmål om GDAP
CyberHoot har også nogle andre ressourcer til rådighed. Nedenfor finder du links til alle vores ressourcer, du er velkommen til at tjekke dem ud, når du har lyst:
Bemærk: Hvis du vil abonnere på vores nyhedsbrev, skal du besøge et af linkene ovenfor (udover infografik), indtaste din e-mailadresse i højre side af siden og klikke på ' Send mig nyhedsbreve'.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg er velsignet med at have...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.