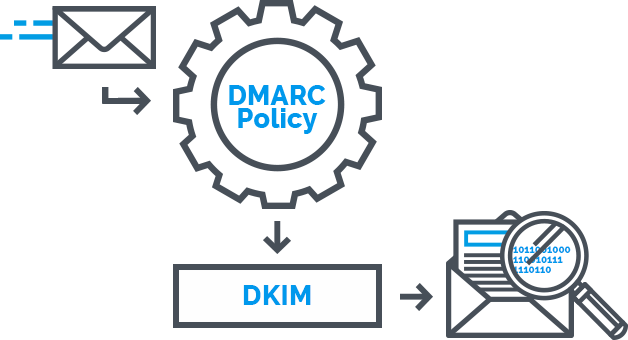
DKIM (DomainKeys Identified Mail) er et e-mail-godkendelsesværktøj, der verificerer, at meddelelser sendes fra en legitim brugers e-mailadresse. Det er designet til at forhindre e-mail-forfalskning og spoofing; i bund og grund phishing . DKIM fungerer ved at vedhæfte en digital signatur til headeren på en e-mail-besked. Headeren genereres af afsenderens e-mail-domæne, hvor hvert domæne har sin egen unikke header. Det modtagende e-mailsystem analyserer headeren i forhold til en offentlig nøgle, der er gemt i afsenders servers DNS-post, for at bekræfte meddelelsens ægthed. Autentiske meddelelser accepteres, mens andre afvises.
Yderligere læsning: Opsætning af DMARC og DKIM – CyberHoot
Relaterede termer: DMARC , DNS , Phishing
SMV'er bør have DMARC og DKIM indstillet og aktiveret (sammen med SPF-poster) for at undgå, at malware- og phishing-angreb lander i brugernes indbakker. Når alle tre er konfigureret, beskytter du ikke kun dine egne brugere, men også dine klienters brugere mod falske beskeder sendt fra dit domæne. Du hjælper med at beskytte dine klienter mod personefterligningsangreb, der påstår at være dig! Her er nogle yderligere handlinger, du kan foretage for at forbedre dit sikkerhedsprogram og reducere risikoen for at blive et offer:
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

