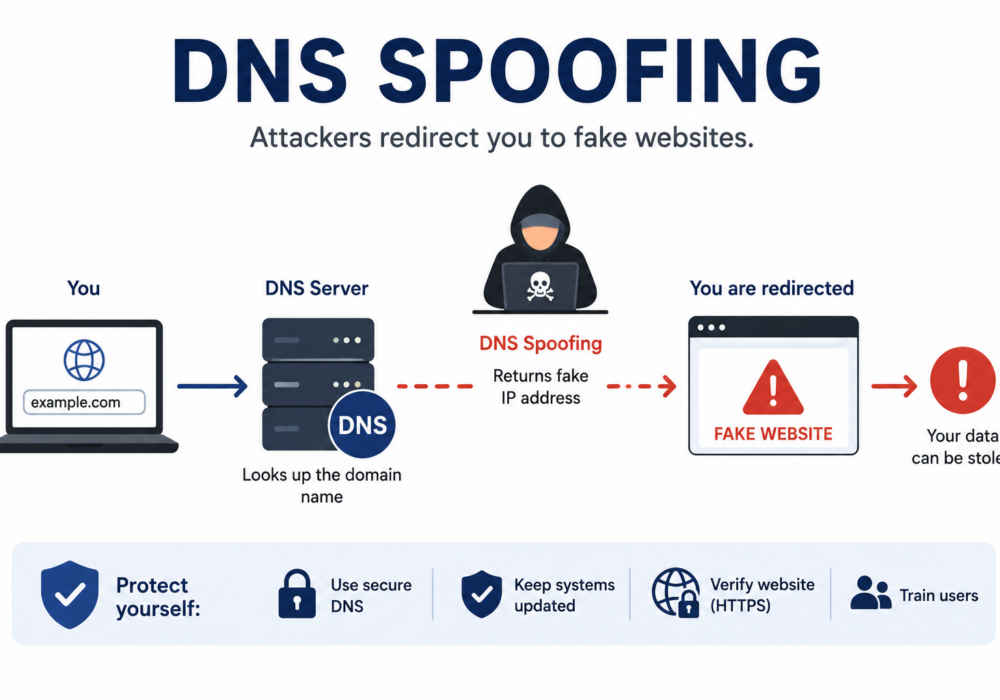
DNS-spoofing , også kendt som DNS-cacheforgiftning , er et cyberangreb, hvor en angriber manipulerer Domain Name System (DNS) til at omdirigere brugere fra et legitimt websted til et ondsindet websted. Fordi brugere ofte ser den korrekte webadresse i deres browser, kan de ubevidst indtaste adgangskoder, økonomiske oplysninger eller andre følsomme data på et falsk websted, der kontrolleres af angriberen.
DNS fungerer som internettets "telefonbog" og oversætter domænenavne som example.com til IP-adresser, som computere bruger til at finde websteder. DNS-spoofing ødelægger denne proces ved at angive en falsk IP-adresse til et legitimt domæne.
Et typisk DNS-spoofingangreb følger disse trin:
Fordi den falske hjemmeside ofte ligner den rigtige, er brugerne muligvis ikke klar over, at de er blevet omdirigeret.
Angribere bruger DNS-spoofing til at:
Små og mellemstore virksomheder er afhængige af cloud-tjenester som Microsoft 365, Google Workspace, netbank og SaaS-applikationer. Hvis medarbejdere omdirigeres til falske websteder, kan angribere stjæle virksomhedens legitimationsoplysninger og få adgang til kritiske systemer.
Potentielle konsekvenser omfatter:
Fordi mange SMB'er mangler dedikeret DNS-sikkerhed, ser angribere dem ofte som attraktive mål.
Managed Service Providers (MSP'er) fører tilsyn med netværk og internetinfrastruktur for mange kunder. Et vellykket DNS-spoofingangreb mod en MSP eller dens administrerede DNS-tjenester kan påvirke flere klientorganisationer samtidigt.
Risici omfatter:
Beskyttelse af DNS-infrastruktur er en grundlæggende del af at sikre administrerede miljøer.
Organisationer kan reducere deres risiko ved at:
Selvom de ofte arbejder sammen, er de forskellige angreb:
| DNS Spoofing | Phishing |
|---|---|
| Omdirigerer brugere ved at manipulere DNS-poster | Narrer brugere til at klikke på ondsindede links |
| Ofre kan indtaste den korrekte webadresse | Ofre lokkes gennem vildledende e-mails eller beskeder |
| Målretter sig mod internettets navngivningssystem | Målretter sig mod menneskelig adfærd |
| Ofte usynlig for brugeren | Afhænger af social engineering |
DNS-spoofing er et angreb, der manipulerer internettets adresseopslagssystem til at omdirigere brugere til ondsindede websteder uden deres viden. For SMB'er kan det føre til stjålne legitimationsoplysninger, økonomisk svindel og malwareinfektioner. For MSP'er kan virkningen strække sig over flere kundemiljøer, hvis DNS-infrastrukturen kompromitteres. Brug af sikre DNS-tjenester, aktivering af DNSSEC, implementering af stærk godkendelse og uddannelse af brugere er vigtige forsvar mod DNS-spoofingangreb.
Yderligere læsning:
CyberHoot har også nogle andre ressourcer til rådighed. Nedenfor finder du links til alle vores ressourcer, du er velkommen til at tjekke dem ud, når du har lyst:
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mere
De fleste phishing-tests lyver for dine medarbejdere. Denne her siger goddag først! HootPhish fortæller folk med det samme: dette er...
Læs mere
Alvorlighedsgrad: KRITISK (CVSS 9.2) | Udstedt: 22. oktober 2026 Den 21. oktober blev der opdaget to kritiske fejl i PHP,...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.