Business Email Commitment (BEC)

25. maj 2021 | Cybrary Business Email Commitment (BEC)

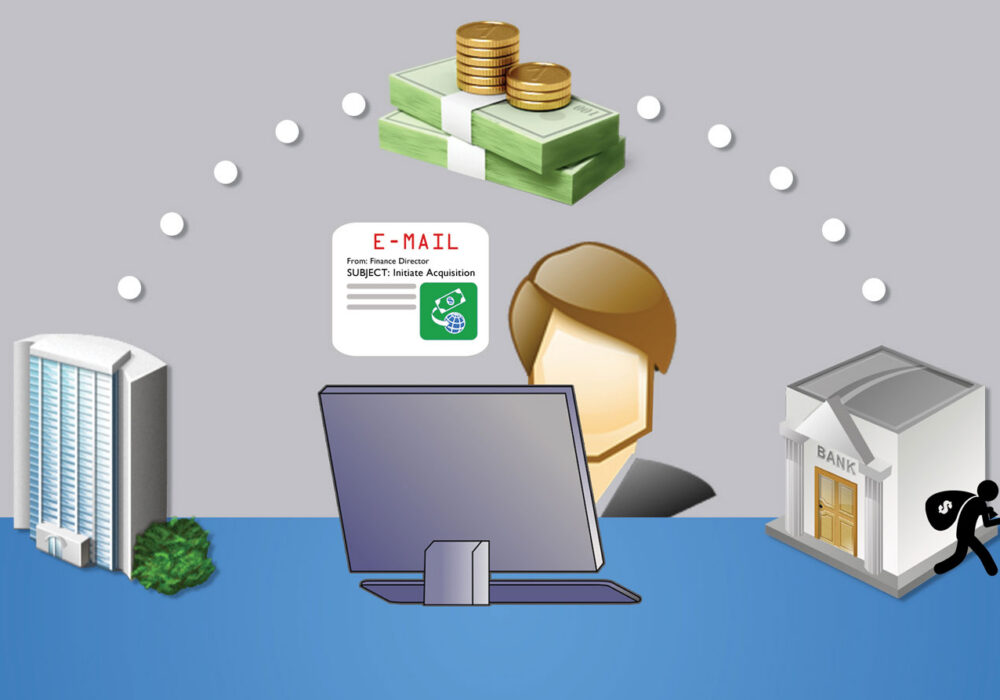
Business Email Compromise (BEC) er, når en e-mailkonto, ofte i en virksomheds finansafdeling, brydes ind i og kontrolleres af en hacker. Dette opnås ofte gennem et phishing-angreb , der fører til tyveri af legitimationsoplysninger, som beskrevet i CyberHoots artikel med titlen ' Domino Attack' . Legitimationsoplysninger stjæles, når et offer klikker på et falsk phishing- e-maillink eller åbner en falsk faktura. Dette fører offeret til en ondsindet, men troværdig hjemmeside, der er identisk med den rigtige leverandørs hjemmeside, og som beder brugeren om at indtaste sin e-mail og adgangskode. BEC-angreb kommer ofte fra en person, din økonomidirektør allerede kender, hvilket betyder, at afsender-e-mailadressen faktisk er korrekt og forventet. Det viser sig normalt, at den anden økonomipersons e-mail er blevet kompromitteret af hackere, der nu går efter dine økonomimedarbejdere. Således fortsætter dominoerne med at falde virksomhed for virksomhed.

Når en hacker først har adgang til en CFO's e-mailkonto, læser de deres finansielle e-mails og leder efter banktransaktioner. De slår til på det helt rigtige tidspunkt og omdirigerer en normal bankoverførsel med falske bankinstruktioner direkte til din e-mailbaserede banksamtale. Succesen med disse svindelnumre afhænger udelukkende af, at begge parter aldrig autentificerer nye bankinstruktioner uden for e-mail, f.eks. over telefonen. Hvis man ikke bekræfter alle ændringer i bankinstruktioner over telefonen eller personligt, resulterer det i, at milliarder af dollars overføres til hackerkonti over hele verden hvert år. Disse svigagtigt overførte midler inddrives sjældent. Nogle eksempler på virkelige sager givet af FBI er:

  • En leverandør, som din virksomhed regelmæssigt handler med, sender en faktura med en opdateret postadresse.
  • En virksomheds administrerende direktør beder sin assistent om at købe snesevis af gavekort til at sende ud som medarbejderbelønninger. Hun beder om serienumrene, så hun kan sende dem ud via e-mail med det samme.
  • En boligkøber modtager en besked fra sit titelselskab med instruktioner om, hvordan han skal overføre sin udbetaling.

Hvad betyder dette for en SMV?

FBI og CyberHoot anbefaler, at du " Implementerer et oplysnings- og træningsprogram " for at hjælpe din virksomhed med at være både bevidst om og forberedt på disse angreb. Heldigvis er forberedelserne relativt enkle med Business Email Compromise. Den bedste foranstaltning, du kan tage, er at gennemgå og dokumentere din bankoverførselsproces (WTP). For WTP anbefaler CyberHoot:

  • ALLE ændringer i ledningsføringsinstruktionerne skal bekræftes uden for e-mail, helst via telefonopkald, Zoom-møde eller post.
  • Etabler nøjagtige ledningsføringsinstruktioner med alle parter.
  • Ring ikke op til et telefonnummer, der er angivet i en (potentielt) falsk e-mail, for at validere nye ledningsinstruktioner. Dette telefonnummer er sandsynligvis også falsk.
    • Slå telefonnummeret på din kontakt op fra en pålidelig kilde (f.eks. deres hjemmeside), og ring for at bekræfte og validere.

Ud over at have en stærk bankoverførselsproces på plads, anbefaler CyberHoot også at tage følgende handlinger:

  • Træn medarbejderne i, hvordan de kan opdage og undgå phishing-angrebIndfør et læringsstyringssystem som CyberHoot for at lære medarbejderne de færdigheder, de har brug for, for at blive mere selvsikre, produktive og sikre.
  • Test medarbejdere med Phishing angreb til øvelse. CyberHoots phish-test giver virksomheder mulighed for at teste medarbejdere med troværdige phishing-angreb og give dem, der fejler, træning i afhjælpende phishing.
  • Styr medarbejderne med politikker og procedurer ud over din WTP. Du har brug for en adgangskode politik, en politik for acceptabel brug, en politik for informationshåndtering og et skriftligt informationssikkerhedsprogram (WISP) som minimum.
  • Implementer kritisk cybersikkerhedsteknologi, herunder to-faktor autentificering på alle kritiske konti. Aktivér e-mail SPAM-filtrering, valider sikkerhedskopier, implementer DNS-beskyttelse, antivirusog anti-malware på alle dine slutpunkter.
  • I den moderne hjemmearbejdstid skal du sørge for at administrere personlige enheder, der opretter forbindelse til dit netværk, ved at validere deres sikkerhed (patching, antivirus, DNS beskyttelse osv.) eller fuldstændigt forbyde deres brug.
  • Hvis du ikke har haft en risikovurdering af en tredjepart inden for de sidste 3 år, burde du have en nu. Det er afgørende at etablere en risikostyringsramme i din organisation for at håndtere dine mest alvorlige risici med din begrænsede tid og dine penge.
  • KØB Cyberforsikring for at beskytte dig i en katastrofal nødsituation. Cyberforsikring er ikke anderledes end bil-, brand-, oversvømmelses- eller livsforsikring. Den er der, når du har mest brug for den.

For at lære mere om kompromittering af forretningsmails, se denne korte 3-minutters træningsvideo:

kilder: 

TrendMicro

FBI.Gov

Yderligere læsning:

BEC-hackere nedkæmpet af FBI

Hvad var den dyreste cyberkriminalitet i 2020?

Relaterede vilkår:

Phishing

spyd phishing

hvalfangst

Find ud af, hvordan CyberHoot kan sikre din virksomhed.


Planlæg en demo

Nyeste Blogs

Hold dig skarp med det nyeste sikkerhedsindsigt

Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Corp MDM: Den falske arbejdsapp, der ville læse dine sms'er

Corp MDM: Den falske arbejdsapp, der ville læse dine sms'er

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...

Læs mere

Falske ChatGPT-hjælpere spreder malware. Sådan finder du dem.

Falske ChatGPT-hjælpere spreder malware. Sådan finder du dem.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...

Læs mere

OAuth-samtykke phishing: Beskyt dine tilladelser, ikke kun din adgangskode

OAuth-samtykke phishing: Beskyt dine tilladelser, ikke kun din adgangskode

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg er velsignet med at have...

Læs mere