Et bufferoverløbsangreb sker, når et program forsøger at fylde en hukommelsesblok (en hukommelsesbuffer) med flere data, end en buffer skal indeholde. Buffere er i bund og grund de lagerområder, der midlertidigt opbevarer data, mens de overføres fra et sted til et andet.
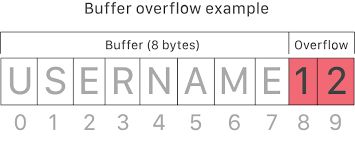
Når en hacker sender ondsindede input til en sårbar applikation, kan de tvinge applikationen til at udføre ondsindet kode for at tage kontrol over maskinen eller få systemet til at gå ned. Bufferoverløbssårbarheder er kendt for at være forårsaget af programmørfejl, der er lette at forstå, men meget sværere at undgå og beskytte imod.
Angribere udnytter problemer med bufferoverløb ved at overskrive et programs hukommelse, ændre programmets udførelsessti eller udløse et svar, der beskadiger filer eller afslører følsomme oplysninger. For eksempel kan en angriber introducere ekstra kode og sende nye instruktioner til programmet for at få privilegeret adgang til dit IT-system.
Kilde: NetSparker , Imperva
Yderligere læsning:
Relaterede vilkår:
Forebyggelse af bufferoverløb vedrører først og fremmest virksomheder, der udvikler software. Træn udviklere i OWASP's 10 mest almindelige kodningsfejl for at hjælpe dem med at forstå vigtigheden af grænsetjek og inputvalidering i den kode, de skriver. De fleste statiske kodescanningsløsninger på markedet tester for inputvalidering og vil advare dig, hvis du ikke har indstillet dette korrekt. Indbyg altid statisk og dynamisk kodescanning i din softwareudviklingslivscyklus.
For virksomheder, der ikke er udviklingsvirksomheder, skal du være opmærksom på sårbarheder, der kan være afsløret i den COTS-software, du køber og bruger i din virksomhed. Nogle gange vil de have bufferoverløbssårbarheder, som kan føre til kompromittering af dine computersystemer. Overvåg altid dine leverandørers sikkerhedsrådgivning, og installer rettidig patches for at sikre, at dit softwaremiljø er sikkert mod disse og mange andre sårbarheder.
Bufferoverløbsangreb kan nemt forebygges, uanset om det er i andres kode eller din egen. Vær opmærksom på dette, og undgå en dyr fejltagelse.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg er velsignet med at have...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.