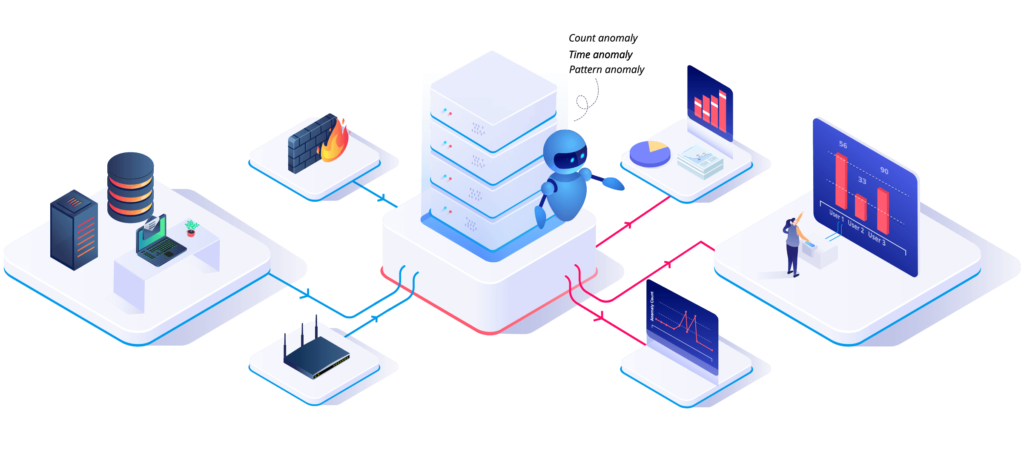
Brugeradfærdsanalyse (UBA) er sporing, indsamling og vurdering af brugerdata og -aktiviteter ved hjælp af overvågningssystemer. UBA undersøger arkiverede data fra netværks- og godkendelseslogfiler , der er indsamlet og gemt i logstyrings- og SIEM- systemer. De analyserer og identificerer mønstre i brugertrafik forårsaget af kendt adfærd, både normal og ondsindet . UBA-systemer er primært beregnet til at give cybersikkerhedsteams oplysninger, de kan bruge til at finde mønstre i datasæt, der er for store til, at et menneske kan manipulere dem. Selvom UBA-systemer ikke handler baseret på deres fund, kan de konfigureres til automatisk at justere sværhedsgraden ved at godkende brugere, der udviser usædvanlig adfærd.
Adfærdsanalysesystemer opstod først i begyndelsen af 2000'erne som værktøjer til at hjælpe marketingteams med at analysere og forudsige kunders købsmønstre. I dag har værktøjer til brugeradfærdsanalyse mere avancerede profilerings- og undtagelsesovervågningsfunktioner end SIEM-systemer og bruges til to hovedfunktioner:
Selvom UBA-værktøjer er værdifulde og kan hjælpe med at forbedre din virksomheds sikkerhed, er det vigtigt at se på dit budget og afgøre, om du har plads til et UBA-system. UBA'er er ikke nødvendigvis afgørende for en sikkerhedsstrategi, men de er gode at have, hvis du er villig til at betale for dem.
kilder:
Yderligere læsning:
5 nye sikkerhedsteknologier, der skal jævne slagmarken med jorden
Relaterede vilkår:
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg husker de tidlige dage med...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Denne uges blog har en...
Læs mere
Af og til kommer der et stykke malware med et trick, der er smart nok til at få sikkerhedsforskere til at stoppe op og...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.