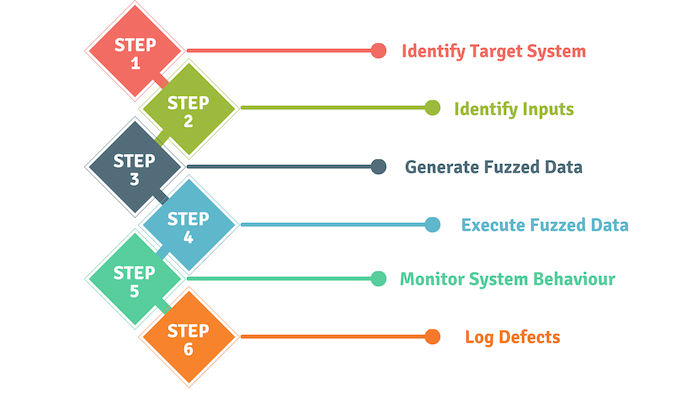
Application Fuzzing, oprindeligt udviklet af Barton Miller ved University of Wisconsin i 1989, er en testmetode, der bruges til at opdage kodningsfejl og sikkerhedshuller i software, operativsystemer eller netværk. Denne testmetode involverer at indsætte en stor mængde data, kaldet fuzz, i testpersonen i et forsøg på at få systemet til at gå ned eller returnere uventede resultater. Hvis der findes sårbarheder under testen, kan en "fuzzer" bruges som et softwareværktøj til at hjælpe med at identificere de potentielle årsager bag sårbarhederne.
"Fuzzers" fungerer bedst ved at opdage sårbarheder, der kan udnyttes af bufferoverløb, denial of service- problemer, cross-site scripting og SQL-injektion. Disse taktikker bruges oftest af ondsindede hackere, der forsøger at udnytte onlineapplikationer til deres fordel. Brug af programfuzzing-teknikker kan hjælpe dig med at undgå nogle større sikkerhedsproblemer senere hen.
Kilde: TechTarget
Yderligere læsning: Hvad er AI-fuzzing? Og hvorfor det kan være den næste store cybersikkerhedstrussel
Relaterede termer: Dynamisk kodeanalyse, statisk kodeanalyse, sårbarhed
Muligvis. Applikations-Fuzz-testning er enkel, den tilbyder et højt forhold mellem omkostningseffektivitet og pris og kan ofte afsløre alvorlige defekter, der ellers ville blive overset eller overset ved udvikling af applikationer. Hvis din SMB er en softwareudviklingsvirksomhed, kan du overveje at indbygge applikations-Fuzz-testning i dine udviklingsprocesser. Det alene kan dog ikke give et komplet billede af den samlede sikkerhed, kvalitet eller effektivitet af et program. Du bør kombinere fuzzing med andre automatiserede værktøjer til softwarekodeanalyse, såsom dynamiske og statiske kodevurderinger (links ovenfor).
https://www.youtube.com/watch?v=RqrHT93KdgE
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg er velsignet med at have...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

