Forfatter : Katie Boquetti | Redaktion : Craig Taylor
Denne uges blogindlæg indeholder en kompliment til Apples hardwaresikkerhed. Kriminelle har stjålet iPhones i lang tid, men de indrømmer nu reelt, at de ikke kan slå Apples hardwaresikkerhed (noget der kaldes Secure Enclave ) for at udnytte den stjålne telefon. Så i stedet for at angribe telefonen for at bryde ind i den, angriber de den ene komponent, Apple ikke kan patche: dig og mig. 🙂
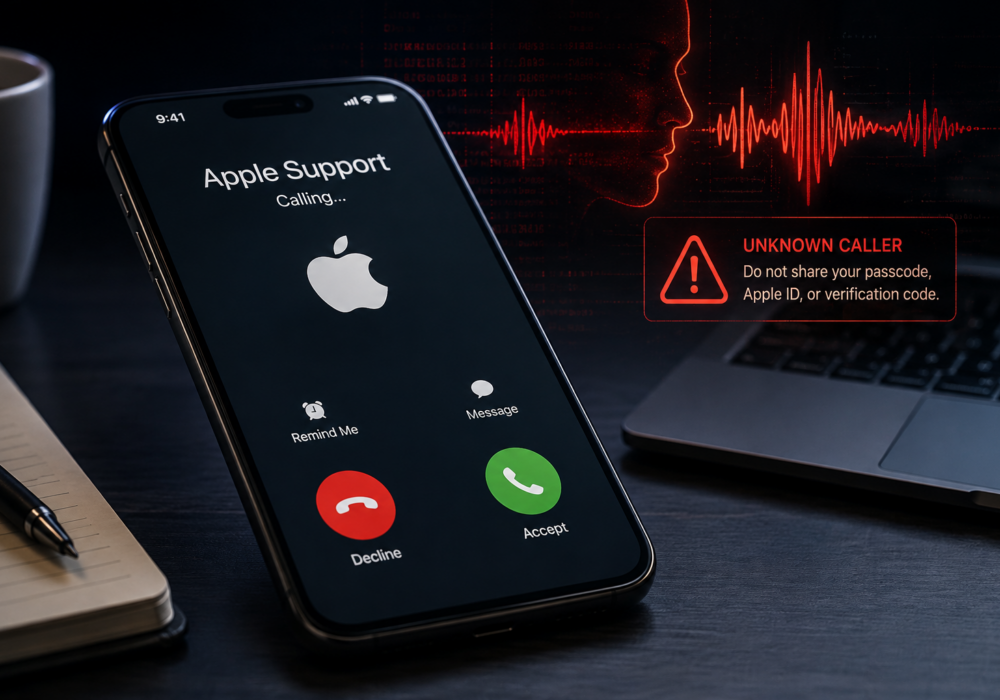
Mød “Alice fra Apple Support”. Hun er en AI-stemmemedarbejder, hun taler tre sprog, hun kender din præcise telefonmodel og hvor den befinder sig lige nu, og hun er altid høflig, når hun guider dig gennem oplæsningen af din adgangskode. Hun er også falsk, og hun koster sine operatører omkring en øre pr. opkald.
Den pris er endnu en del af den virkelige historie her. I over et årti med iPhone-udgivelser krævede en overbevisende telefonsvindel et dygtigt menneske, der arbejdede med ét offer ad gangen. AI har bare forvandlet dette håndværk til et abonnementsprodukt, der kører i stor skala, på dit sprog, med dine oplysninger. De gamle advarselstegn, vi lærte folk, den dårlige grammatik og det generiske "Kære kunde", er stort set væk nu.
Før du går videre til artiklen, er mit råd at bruge et øjeblik på at aktivere "Apples beskyttelse mod stjålne enheder", hvilket er slået fra som standard. Aktivering af dette kræver iOS 17.3 eller nyere og tager et par minutter. Detaljer om denne funktion findes her: https://support.apple.com/en-us/102568 , den er slået fra som standard. Trin til at aktivere den findes i tjeklisten nedenfor.
Hvis din iPhone bliver stjålet, og Find min iPhone ikke kan vise dig, hvor den er (tyve smider den ofte i en billig Faraday-taske for at dræbe signalet), så forvent et AI-genereret telefonopkald på et tidspunkt, der forsøger at tale dig fra din adgangskode. Tag ikke lokkemaden og føje denne fornærmelse til din skade af en stjålen iPhone! Gentag blot dette mantra: " ingen legitime beder nogensinde om din adgangskode, adgangskode eller bekræftelseskode ". Apple har sagt det klart her . Afvis den ene anmodning, og hele operationen har intet tilbage at arbejde med.
Apple gjorde hardware til det sværeste at hacke og angribe, så nu angriber hackere dig i stedet! Vær skarp og pas på disse AI-genererede telefonopkald, når din telefon er blevet stjålet.
— Craig Taylor, administrerende direktør for CyberHoot
Her er et scenarie, der er værd at kende, før det sker for dig eller nogen på dit kontor. Din iPhone bliver væk eller stjålet, og et par dage senere modtager du et opkald fra en person, der lyder som en rolig og venlig Apple Support-repræsentant. Hun kender din telefonmodel. Hun ved, hvor din telefon befinder sig på et kort. Hun beder om din adgangskode, så hun "kan hjælpe med at fjerne låsen".
Hun er ikke fra Apple. Hun er ikke engang et menneske. Hun er en AI-stemmeagent, lejet af en kriminel, bygget til at tale dig fra din adgangskode, din Apple ID-adgangskode og din tofaktorkode, én høflig sætning ad gangen.
Sikkerhedsforskere hos SOCRadar dokumenterede for nylig denne operation. Den går under navnet AnonyMousKIT, og den er værd at bruge et par minutter på, uanset hvor stor eller lille din organisation er.
AnonyMousKIT er en phishing-tjeneste, der er bygget til ét formål: at låse stjålne iPhones op ved at narre ejeren til at udlevere sine loginoplysninger. Apples aktiveringslås knytter en telefon til ejerens Apple-ID, så en stjålet telefon forbliver ubrugelig, indtil tyven fjerner låsen. I stedet for at hacke omgåelse af aktiveringslåsen betaler kriminelle for adgang til en smart platform, der kontakter ofrene direkte og spørger pænt.
Platformen kører som et lille softwarefirma. Den sælger kreditpakker, tilbyder abonnementsniveauer og når ofre på tværs af fem kanaler fra en enkelt stjålet telefons data: e-mail, sms, WhatsApp, et optaget taleopkald og en live AI-stemmeagent.
AI-personaen bag disse opkald kaldes "Alice fra Apple Support", og hun taler engelsk, spansk og portugisisk afhængigt af målet. Forskerne genfandt 200 opkaldsposter knyttet til denne persona, de fleste placeret til telefonnumre i Brasilien mellem august 2025 og maj 2026.
Et typisk opkald følger et simpelt manuskript. Alice bekræfter, at hun taler med telefonens ejer, beder om den fire- eller sekscifrede adgangskode og læser tallene op for at dobbelttjekke. Hun forklarer derefter, at nogen har besøgt en Apple Store for at prøve at fjerne aktiveringslåsen, og spørger, om der er ankommet en gendannelses-sms endnu. Det spørgsmål starter den næste anmodning, Apple ID-adgangskoden og en live to-faktor-kode.
Det koster operatøren under tyve dollars i alt at foretage alle disse 200 opkald. Overbevisende, flersprogede telefonsvindelforsøg koster nu omkring en øre stykket. Det prisfald fortjener din opmærksomhed mere end noget andet overordnet antal ofre.
Svindelfunktionen fungerer, fordi den bruger reelle oplysninger hentet direkte fra den stjålne enhed, herunder det nøjagtige Apple-modelnummer og dens liveplacering fra Find My. Ofre, der klikker på en linket besked, lander på en side, der er designet til at ligne en officiel Apple-hjemmeside, komplet med et animeret kort, der viser, hvor deres telefon befinder sig lige nu.
E-mail er fortsat den travleste kanal i denne ordning. De mest almindelige emnelinjer lyder "Din enhed er blevet fundet" og "Alarm", sendt fra konti, der er lavet til at ligne Apple, Find min eller Apple Support. Mange af disse e-mails går gennem én gratis Gmail-konto, og de fleste indeholder navnet på en rigtig by, hvor offeret bor, hvilket får en masseproduceret besked til at føles personlig.
AnonyMousKIT er en del af en større familie af lignende kits. Forskerne fandt snesevis af relaterede installationer på tværs af mange domæner, hvoraf nogle blev lanceret i samme sekund og delte backend-infrastruktur, et tegn på, at en håndfuld operatører driver flere brandede butikker på én gang.
Her er en virkelig opmuntrende detalje begravet i rapporten. De "oplåsningsværktøjer", som disse butikker reklamerer for, fungerer mest som lokkemad. Næsten alle de målrettede telefoner kører Apple-chips, der er nye nok til, at ingen offentlig udnyttelse når deres Secure Enclave. Kriminelle har brug for din adgangskode og dit login, fordi der ikke er nogen genvej til Apples hardwarebeskyttelse. Dit bedste forsvar virker allerede.
Apple har tydeligt udtalt, at virksomheden aldrig vil bede om din adgangskode, din enheds adgangskode eller en tofaktorkode, og de vil aldrig bede dig om at trykke på Accepter ved en tofaktorprompt. Behandl ethvert opkald, enhver sms eller e-mail, der beder om disse oplysninger, som falsk, uanset hvor mange præcise detaljer det ser ud til at indeholde om din enhed.
Udover at aktivere Beskyttelse mod stjålne enheder ( det har du allerede gjort, ikke? ), så bliv ved med at dele disse tips og bedste praksisser med dit team. Den bedste vane nr. 1: Giv aldrig nogensinde din adgangskode, adgangskode eller bekræftelseskode til nogen, der ringer, sender dig en sms eller e-mail først, selv når de lyder venlige og kender detaljerne om din telefon. Del denne artikel med dit team i denne uge, tal om den i fem minutter på jeres næste møde, og I vil allerede være mere sikre i dag end i går.
Ringer, sender eller sender Apple nogensinde e-mails og beder om min adgangskode eller tofaktorkode? Nej. Apple har tydeligt sagt, at de aldrig vil bede om din adgangskode, enhedsadgangskode eller en tofaktorkode, og de vil aldrig bede dig om at trykke på Accepter ved en tofaktorprompt. Behandl enhver anmodning om disse oplysninger som falsk.
Hvordan kendte svindleren min telefonmodel og placering? Svindleren henter disse oplysninger direkte fra din stjålne enhed, inklusive dens Apple-modelnummer og dens live Find min-status. Denne nøjagtighed får beskeden til at føles legitim, selvom den kommer fra en kriminel, ikke Apple.
Lyder en AI-stemme virkelig overbevisende nok til at narre folk? Ja, og det er værd at tage alvorligt. Personaen bag disse opkald kører på tre sprog og følger et naturligt, roligt manuskript, der guider ofrene gennem bekræftelse af ejerskab og oplæsning af en adgangskode, alt sammen for omkring en øre pr. opkald.
Hvad gør jeg, hvis jeg modtager et af disse opkald eller beskeder? Læg på eller ignorer det. Del aldrig en adgangskode, adgangskode eller bekræftelseskode med nogen, der kontakter dig først. Videresend mistænkelige beskeder til reportphishing@apple.com , og kontakt Apple direkte via officielle kanaler, hvis du vil bekræfte noget.
Bryder denne svindel rent faktisk ind i telefonens hardware? Nej. Intet her involverer en teknisk udnyttelse. Hele ordningen afhænger af, at du udleverer dine egne loginoplysninger. Afvis den ene anmodning, og svindelnumret har intet tilbage at arbejde med.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg er velsignet med at have...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg husker de tidlige dage med...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.