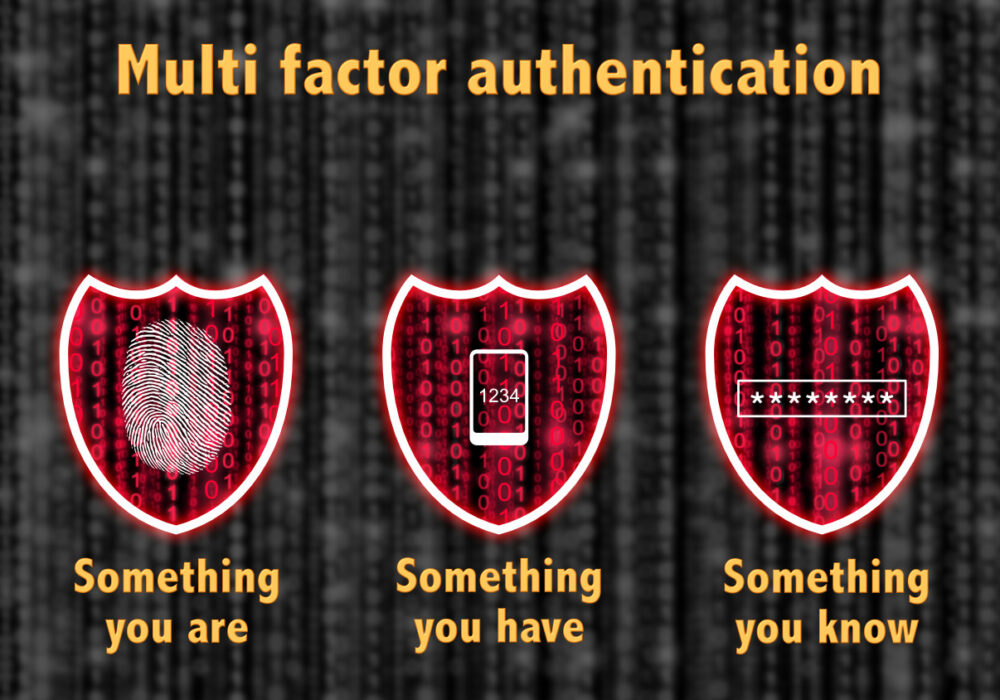
Som veteraner inden for cybersikkerhed har CyberHoot vCISO'er set udviklingen af multifaktorgodkendelse (MFA)-teknikker gennem årene. Selvom SMS-baseret MFA har været meget anvendt på grund af sin bekvemmelighed og nemme implementering, har den adskillige sårbarheder, der kan udnyttes af angribere. I denne blog vil vi diskutere de risici, der er forbundet med SMS-baseret MFA, herunder manglende kryptering, netværksafbrydelser, SS7-angreb, social engineering og SIM-swapping. Derudover vil vi anbefale alternative MFA-løsninger, der giver bedre sikkerhed.
SMS-baseret MFA er sårbar over for forskellige typer angreb, hvilket gør den mindre sikker end andre MFA-metoder. Manglen på kryptering på SMS-beskeder, risikoen for SS7-angreb, social engineering og SIM-swapping er betydelige risici forbundet med SMS-baseret MFA.
SMS-beskeder er ikke krypterede, og som følge heraf kan de opsnappes og læses af angribere. Hvis SMS-beskeden indeholder følsomme oplysninger, såsom en sekscifret godkendelseskode, kan den bruges af angribere til at få adgang til den angrebne konto.
Mobiludbydernes netværk er ikke immune over for netværksafbrydelser, der gør SMS utilgængelige. Sådanne afbrydelser kan, selvom de er sjældne, forekomme, mens internettet er oppe og fungerer, hvilket forhindrer dig i at få adgang til dine vigtige konti i en nødsituation.
SS7 står for Signaling System 7, en protokol, der først blev implementeret i 1988 og sidst opdateret i 1993 (for 30 år siden). Den bruges af telekommunikationsselskaber til at udveksle information mellem mobilnetværk. Hackere kan udnytte sårbarheder i SS7 til at opsnappe og omdirigere SMS-beskeder, der er beregnet til den tilsigtede modtager. Dette angreb er kendt som et SS7-angreb. Det giver angribere mulighed for at opsnappe MFA-processen og få adgang til de målrettede konti med 2. faktor-legitimationsoplysninger. Kombineret med en genbrugt adgangskode kan hackere få adgang til kritiske konti ved hjælp af denne form for MFA-beskyttelse.
Social engineering er en taktik, der bruges af angribere til at narre enkeltpersoner til at afsløre fortrolige oplysninger. I tilfælde af SMS-baseret MFA kan angribere kontakte offerets mobiludbyder og udgive sig for at være offeret for at få det SIM-kort, der er knyttet til offerets telefonnummer. Med SIM-kortet kan angriberen modtage SMS-beskeder beregnet til offeret, omgå MFA-processen og få adgang til den målrettede konto. En anden form for SIM-kortangreb kaldes SIM-swapping, som vi nu undersøger.
SIM-bytning er en teknik, der bruges af angribere til at tage kontrol over et offers telefonnummer. Angribere kan udgive sig for at være offeret for at overbevise mobiludbyderen om at overføre offerets telefonnummer til et SIM-kort, de besidder. Ved at have kontrol over offerets telefonnummer får angriberen adgang til den anden faktor, en SMS-kode, og får adgang til den målrettede konto med den eksponerede, genbrugte eller knækkede adgangskode.
Disse repræsenterer de fem største risici ved SMS-baseret multifaktorgodkendelse. Lad os vende vores opmærksomhed mod de bedste fremgangsmåder, du skal følge, hvis du er nødt til at bruge SMS MFA, selvom CyberHoot anbefaler, at du ikke gør det længere. Vi vil derefter give dig alternative MFA-metoder, der er meget sikrere end SMS-baseret MFA.
Trods sine sårbarheder kan SMS-baseret MFA stadig give et ekstra sikkerhedslag, når det bruges korrekt. Her er nogle bedste fremgangsmåder, der kan hjælpe med at afbøde de risici, der er forbundet med SMS-baseret MFA:
For at forbedre sikkerheden ved MFA findes der flere alternative løsninger, der er mere sikre end SMS-baseret MFA. Her er nogle eksempler:
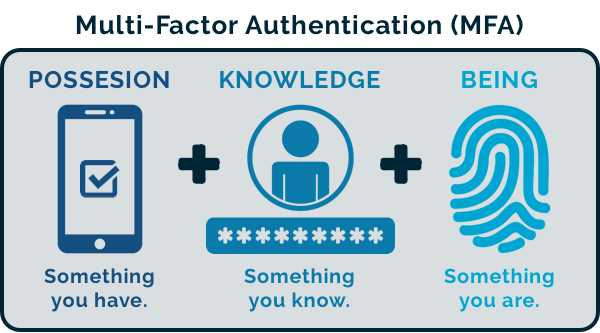
SMS-baseret MFA har været en udbredt metode til at give et ekstra lag af sikkerhed, men den har betydelige sårbarheder, der kan udnyttes af angribere. Manglende kryptering, netværksafbrydelser, SS7-angreb, social engineering og SIM-swapping er alle risici forbundet med SMS-baseret MFA. Selvom der findes bedste praksis, der kan hjælpe med at afbøde disse risici, findes der alternative MFA-løsninger, der giver bedre sikkerhed, såsom mobilgodkendelsesapps, hardwaretokens og biometrisk godkendelse.
Som cybersikkerhedsveteran anbefaler CyberHoot enkeltpersoner og organisationer at overveje disse alternative løsninger for at forbedre deres sikkerhedsstilling og beskytte deres følsomme oplysninger og aktiver.
Yderligere læsning: Fortællinger fra krypten om risiciene ved SMS-baseret MFA
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg er velsignet med at have...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg husker de tidlige dage med...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

