En gruppe forskere ved Sydkoreas Gwangju Institute of Science and Technology (GIST) har brugt naturlige silkefibre fra domesticerede silkeorme til at bygge et miljøvenligt digitalt sikkerhedssystem, som de siger er "praktisk talt ubrydeligt". De koreanske forskere udnytter lysets diffraktion gennem de naturlige mikrohuller i silke til at skabe en sikker og unik digital nøgle til sikkerhedsløsninger, der kræver en unik identifikator.
Fysiske, ikke-klonbare funktioner eller PUF'er er nødvendige, når en sikkerhedsenhed opretter en unik sikkerhedsnøgle eller identitetsmarkør. PUF'er skal være uforudsigelige eller tilfældige for at tjene deres formål. Forskere opdagede, at disse silkemikrohuller indeholder mikroskopiske forskelle, der let registreres og identificeres af elektronisk udstyr, hvilket gør dem velegnede til oprettelse af unikke identifiers (kryptografiske nøgler).
Med andre ord er PUF'er ikke-algoritmiske envejsfunktioner afledt af ikke-kopierbare elementer for at skabe ubrydelige identifiers for stærk autentificering. Gennem årene er PUF'er blevet brugt i vid udstrækning i smartkort til at give "siliciumfingeraftryk" som en måde at identificere kortholdere entydigt baseret på en udfordringssvar-godkendelse For at forstå, hvordan denne nye teknologi fungerer, har GIST-forskere sammensat diagrammet nedenfor for at forklare.
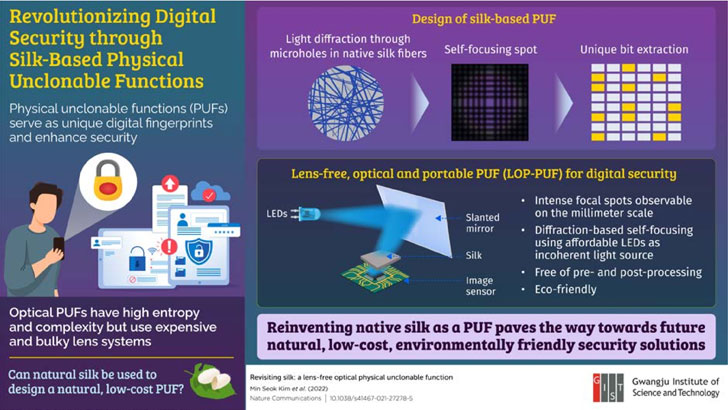
Hvis et sådant system skulle implementeres til brugergodkendelse ved hjælp af et smartkort, sagde forskerne, at det ville tage op til 5 x 1041 år at knække en godkendelsesnøgle genereret fra modulet gennem et brute-force-angreb, hvilket ville gøre det kryptografisk ubrydeligt, selv med spøgelset om kvanteberegning, der truer den nuværende bedste praksis inden for kryptografi. Kort sagt kan silke-PUF'er give lindring fra teoretiske angreb fra kvantecomputere på nuværende kryptografiske hashes.
At bevise identiteter er en kritisk funktion i enhver virksomhed. Det er vigtigt at forstå identitets- og adgangsstyring i din SMB. Måden du opnår det på sker ikke med PUF'er, men med eksisterende teknologier såsom single-sign-on, fødererede identiteter og værktøjer som Azure AD og Okta. Disse er alle let tilgængelige for en MSP eller SMB.
Kryptering og kryptografi er vigtige for SMB'er eller MSP'er for at beskytte fortroligheden og integriteten af kritiske og følsomme oplysninger. SMB'er eller MSP'er kan være underlagt lovgivningsmæssige kontroller såsom HIPAA eller PCI, som kræver, at specifikke former for data (sundhedsjournaler, kreditkort PAN-oplysninger) beskyttes mod videregivelse (fortrolighed) eller manipulation (integritet).
En strategi for SMB'er til at håndtere brancheoverholdelseskrav er IKKE at have sådanne data i deres besiddelse til at starte med. For eksempel kan PCI-overholdelsesforpligtelser ofte undgås ved at samarbejde med online webtjenester, der udfører kreditgodkendelse uden for dit websted eller din butik og blot giver SMB'en eller MSP'en en godkendelseskode tilbage. Men i tilfælde, hvor en SMB/MSP skal indsamle og opbevare kritiske og følsomme data, skal de beskytte dem med kryptering. I dag betyder det at bruge Advanced Encryption Standard (AES)-kryptering, som i øjeblikket er den mest kraftfulde algoritmiske måde at producere envejsfunktioner for at beskytte dine data mod kompromittering og eksponering.
SMB'er/MSP'er bør kryptere bærbare computere og tablets med Microsofts BitLocker eller Apples FileVault for at beskytte de kritiske og følsomme data, de indeholder, mod kompromittering. Dette begrænser en stjålet eller mistet enhed til et økonomisk tab eller en omkostning i stedet for større økonomiske bøder som følge af et brud på regulerede kritiske eller følsomme data (HIPAA-registreringer, PCI eller NPPI).
Ligesom med fysiske nøgler er logisk nøglehåndtering vigtig. Sørg for at opbevare dekrypteringsnøgler et sikkert sted, ikke på den enhed, som nøglen dekrypterer selve dataene til. Det er ligesom at gemme nøglen under måtten.
Derudover vil disse anbefalinger nedenfor hjælpe dig og din virksomhed med at forblive sikre mod de forskellige trusler, I kan stå over for dagligt. Alle nedenstående forslag kan opnås ved at hyre CyberHoots vCISO-tjenester.
Alle disse anbefalinger er indbygget i CyberHoot-produktet eller CyberHoots vCISO-tjenester. Med CyberHoot kan du styre, træne, vurdere og teste dine medarbejdere. Besøg CyberHoot.com og tilmeld dig vores tjenester i dag. Fortsæt som minimum med at lære ved at tilmelde dig vores månedlige nyhedsbreve om cybersikkerhed for at holde dig opdateret om de seneste cybersikkerhedsopdateringer.
Kilde:
Yderligere læsning:
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg er velsignet med at have...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.